16 октября в 12:00 | Вебинар. Классическая виртуализация и современное управление: практическое демо Deckhouse Platform. Регистрация  

Онлайн⁠-⁠формат5 днейБлижайшая группа: 19 октября — 23 октября 2026

Сетевые возможности Deckhouse Platform

На курсе вы сможете познакомится с основами организации сетевого взаимодействия в кластере Deckhouse Platform в статической и облачной инфраструктуре, а также научитесь настраивать сетевые параметры кластера, работь с CNI Cilium, настраивать и эксплуатировать MetalLB и управлять прикладным входящим и исходящим трафиком. На период обучения для выполнения практических заданий и отработки навыков предоставляется учебный стенд.

Стоимость курса — 95 000 рублей (+НДС).

* НДС оплачивается дополнительно по ставке, действующей на момент оплаты в соответствии с налоговым законодательством Российской Федерации.

Аудитория курса

  • DevOps⁠-⁠инженеры
  • Системные инженеры Kubernetes
  • Сетевые инженеры

Цели курса

  • Получить знания о принципах работы и применении сетевых возможностей DP
  • Приобрести базовые навыки для администрирования и эксплуатации сетевых инструментов DP

Требования к участникам

  • Знать Linux на уровне пользователя
  • Знать основные абстракции K8s: pod, deployment, service, Ingress
  • Знать принцип работы и основные понятия TCP/IP (уровень CCNA)
  • Уметь работать с утилитой kubectl

Формат

  • Курс состоит из теоретического материала и практической части с выполнением лабораторных работ на учебном стенде
  • Теоретический материал включает вебинары и онлайн⁠-⁠демонстрации работы в кластере

Расписание всех групп

card-icon-image

Октябрь

19.10 — 23.10
card-icon-image

Ноябрь

Группы планируются
card-icon-image

Декабрь

Группы планируются
schedule-picture

Программа курса

5 лекций

5 демо работы в кластере

5 лабораторных работ

1Организация сетевого взаимодействия в инфраструктуре кластера DP
Получить знания об основах организации сетевого взаимодействия для функционирования кластера DP в статической и облачной инфраструктуре.

Теория

  • Подготовка статической инфраструктуры для DP: требования к узлам, сетевая связность
  • Межсетевое экранирование между узлами
  • Internal⁠-⁠сеть кластера: StaticClusterConfiguration, internalNetworkCIDRs
  • Общие параметры кластера (ClusterConfiguration)
  • Управление статическими маршрутами и правилами ip rule
  • Настройка сетевого шлюза из узлов: модуль network⁠-⁠gateway, DHCP, SNAT
  • Подготовка облачной инфраструктуры для DP: clusterType: Cloud, <CLOUD_PROVIDER>ClusterConfiguration
  • Схемы размещения (layout) для облачных провайдеров

Продолжительность модуля

8 ак. часов

Практика

Инсталляция кластера DP, настройка сетевых параметров, управление маршрутами

2Внутренняя сеть. Container Network Interface
Получить знания о принципах работы и назначении Container Network Interface (CNI), особенностях и настройках CNI Cilium, внутренней балансировке трафика, а также об особенностях работы DNS в кластерах DP.

Теория

  • Принципы работы и назначение CNI — CNI Cilium в DP: архитектура, основные компоненты, сетевые интерфейсы, взаимодействие подов (локальное и межузловое)
  • Настройки модуля CNI Cilium: режимы туннелей (Disabled, VXLAN), режимы балансировщика eBPF (SNAT, DSR, Hybrid)
  • Локальная балансировка трафика (Services): типы (ClusterIP, NodePort, LoadBalancer, Headless, ExternalName), Endpoints, EndpointSlice, сервисы без селекторов
  • Публикация подов за пределы кластера: hostPort, NodePort, LoadBalancer
  • Модуль service⁠-⁠with⁠-⁠healthchecks DP
  • Кластерный DNS: CoreDNS, NodeLocalDNS, DNS⁠-⁠политики в поде, настройки модуля kube⁠-⁠dns

Продолжительность модуля

8 ак. часов

Практика

Создание различных типов сервисов, работа с DNS.

3Сетевая балансировка входящего трафика. MetalLB
Научиться управлять входящим в кластер DP трафиком L4 и осуществлять его балансировку.

Теория

  • Сервисы типа LoadBalancer и NodePort, способы балансировки входящего трафика, особенности использования LoadBalancer в облачной инфраструктуре
  • Механизм LoadBalancer для сервисов в кластерах bare metal, принцип работы MetalLB
  • Режим Layer 2 MetalLB в кластерах DP: анонс, спикеры, выбор узла⁠-⁠владельца
  • Улучшенный режим L2 от Deckhouse
  • Режим BGP MetalLB в кластерах DP: анонс маршрутов, взаимодействие с сетевым оборудованием

Продолжительность модуля

8 ак. часов

Практика

Настройка и использование MetalLB в режиме BGP LoadBalancer, создание и использование сервисов типа LoadBalancer в статической инфраструктуре.

4Прикладная балансировка входящего трафика. Управление исходящим трафиком
Научиться управлять прикладным входящим и исходящим трафиком кластера DP и осуществлять их балансировку.

Теория

  • Прикладная балансировка входящего трафика с помощью Ingress NGINX Controller: назначение, архитектура, IngressNginxController
    в DP
  • Ingress⁠-⁠ресурсы, Ingress Class, правила (rules), аннотации, TLS
    и работа с cert-manager
  • Инлеты Ingress NGINX Controller
  • Gateway API как замена Ingress. Модуль alb DP
  • Публикация приложений c Gateway API: HTTP/HTTPS с TLS⁠-⁠терминацией и cert⁠-⁠manager, маршрутизация по path/header/ method/query, weighted canary, TLS passthrough, gRPC
  • Управление исходящим трафиком с помощью Cilium Egress Gateway от DP: базовый режим, настройка в DP
  • Режим Egress Gateway с Virtual IP

Продолжительность модуля

8 ак. часов

Практика

настройка NGINX Ingress Controller с различными инлетами и работа с ними, создание и настройка Ingress⁠-⁠ресурсов и сертификатов, включение модуля alb и создание шлюзов Gateway API (инлеты LoadBalancer и HostPort), публикация приложений через Gateway API (HTTP, HTTPS с cert⁠-⁠manager, маршрутизация по path/header и weighted canary), настройка egress⁠-⁠шлюза и политик перенаправления исходящего трафика.

5Сетевая безопасность и инструменты troubleshooting’а сетевых компонентов DP
Научиться создавать и применять сетевые политики для пространств имён и других объектов DP, реализовывать шифрование внутрикластерного трафика и диагностировать сетевые компоненты DP.

Теория

  • Сетевая сегментация: необходимость, Network Policy Kubernetes, CiliumNetworkPolicy
  • Сегментация Ingress⁠-⁠контроллера, MetalLB, Egress Gateway
  • Шифрование внутреннего трафика на основе Istio в DP: архитектура Istio, sidecar⁠-⁠инъекция, подготовка Ingress⁠-⁠контроллера
  • Активация mTLS, режимы PeerAuthentication (STRICT/PERMISSIVE/DISABLE), иерархия применения
  • Политики авторизации (AuthorizationPolicy)
  • Troubleshooting сетевых компонентов DP: CNI Cilium, MetalLB, Ingress NGINX, Egress Gateway, NetworkPolicy/CiliumNetworkPolicy, Istio, методология диагностики

Продолжительность модуля

8 ак. часов

Практика

Создание сетевых политик для различных объектов кластера, шифрование сетевого трафика с помощью Istio, создание политик авторизации.

Как проходит обучение

До начала обучения

За 5 рабочих дней до старта курса

За 5 рабочих дней до старта курса

За 5 рабочих дней до старта курса

В любое время до старта обучения

Во время обучения

В первый день обучения. Стенд доступен до 19:00 последнего дня обучения

В первый день обучения

Ежедневное посещение 1 вебинара: 2⁠–⁠6 академических часов

Ежедневно выполнение 1 лабораторной работы: 2⁠–⁠4 академических часа

После завершения обучения

В течение 3 рабочих дней после завершения обучения (при успешной сдаче всех лабораторных работ)

В течение 2 недель после завершения обучения

Повторный доступ выдаётся на 2 недели. Чтобы его получить, отправьте заявку на почту education@flant.ru в течение года после завершения обучения

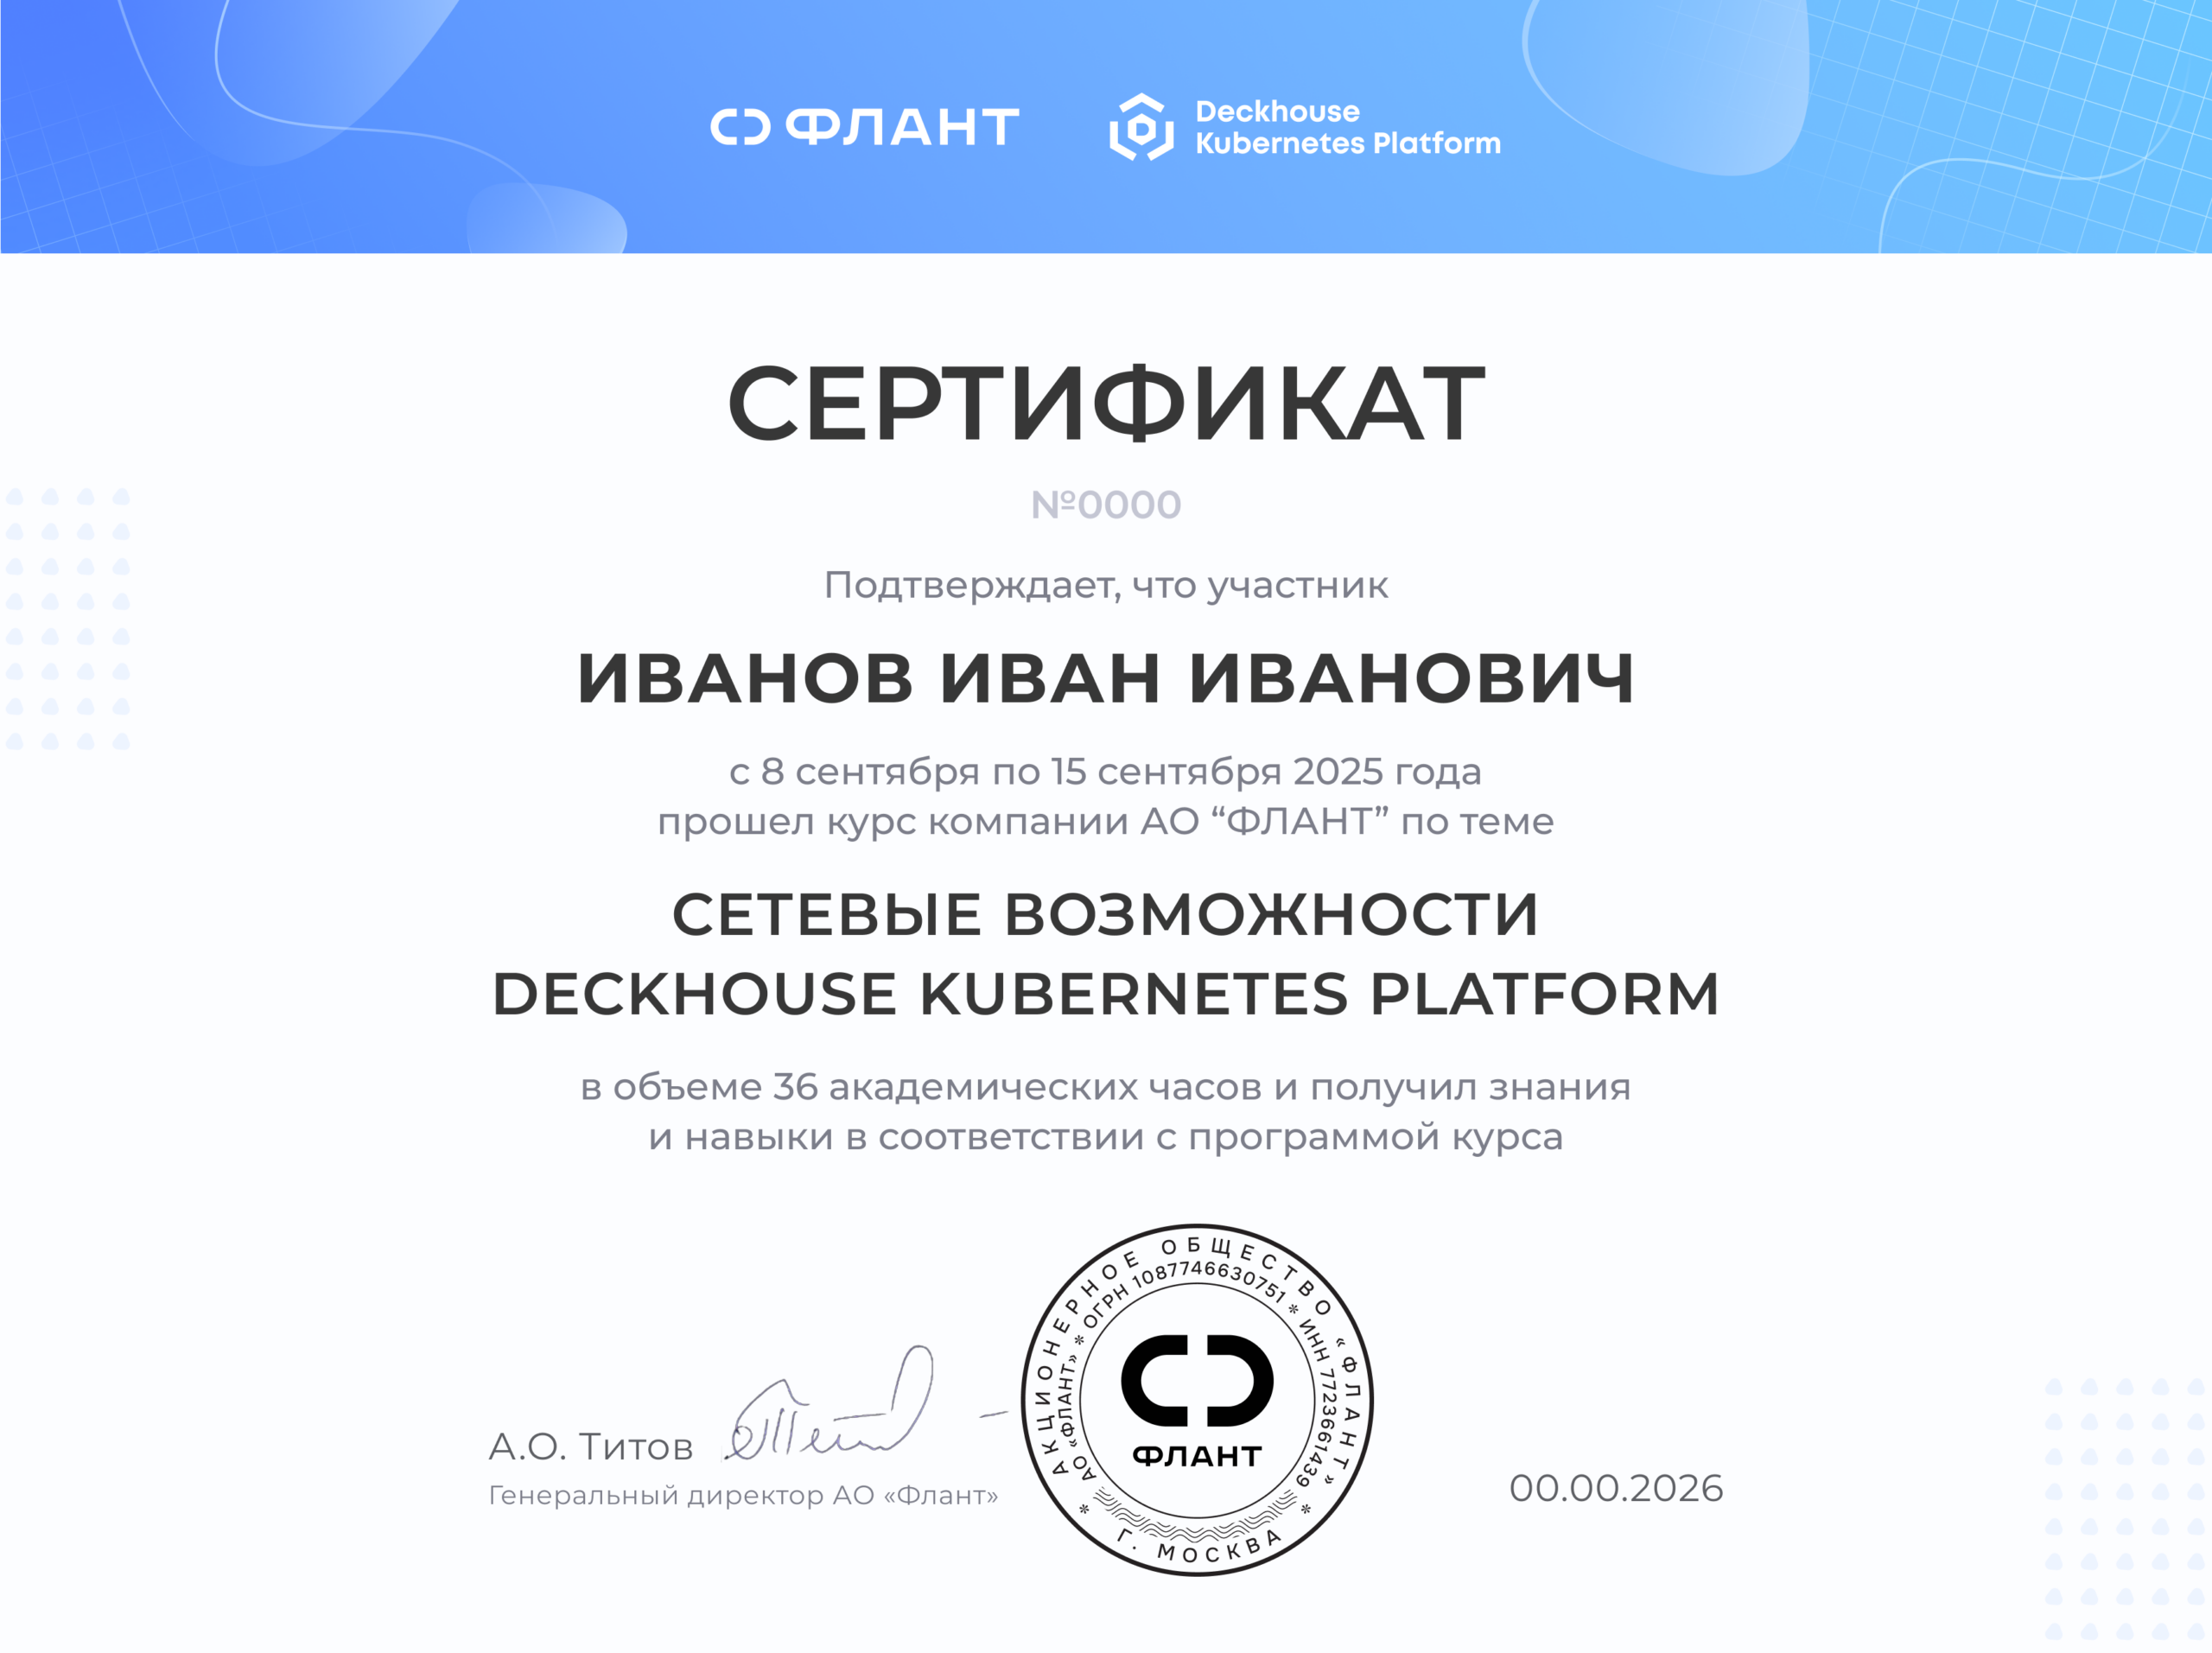
Сертификат курса

Вы получите сертификат установленного образца, который станет дополнительным аргументом для работодателя.

Мы обучаем по государственной лицензии №Л035⁠-⁠01298⁠-⁠77/01070671.

Как начать

Свяжитесь с нами любым удобным способом, чтобы обсудить подробности

how-to-start

Мы используем файлы cookie, чтобы сделать работу с сайтом удобнее.
Подробнее — в политике обработки персональных данных и политике использования файлов cookie.