

Deckhouse Code
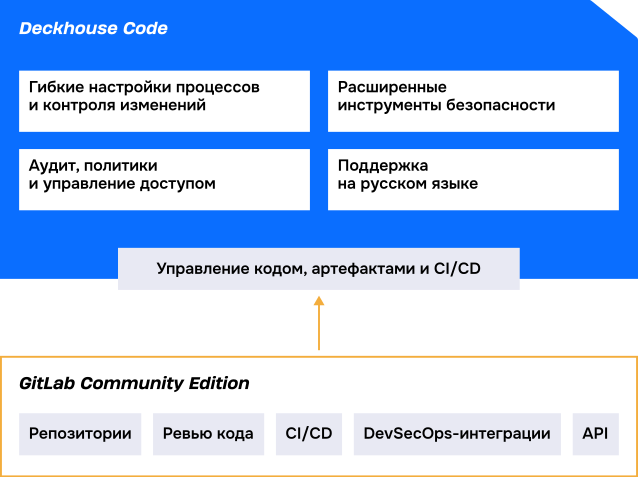
DevSecOps‑платформа для разработки и безопасной поставки ПО. Объединяет репозитории, CI/CD, политики безопасности и аудит в одном контуре.

Основные возможности

Все репозитории работают в одной системе с поддержкой веток, merge requests и сравнения версий. Процессы сборки, тестирования и развёртывания автоматизируются централизованно. Секреты генерируются из Vault‑совместимого хранилища.

Deckhouse Code фиксирует правила внесения изменений для всех команд. Назначение ответственных за кодовые базы делает согласование обязательным этапом и исключает попадание непроверенных изменений в релиз.

Сканирование кода, зависимостей, секретов и образов есть в каждом пайплайне. Политики задаются на уровне группы и блокируют запуск непроверенного кода, а разработчики не могут их отключить.

Права и роли настраиваются на уровне групп и синхронизируются с корпоративными системами. Аудит событий безопасности фиксирует все действия пользователей.

Совместимость с GitLab позволяет переключить команды без переноса данных и остановки разработки, сохранив привычный интерфейс и существующие процессы.

Продукт можно развернуть в изолированном периметре без доступа в интернет. При этом обновления безопасности поступают своевременно.
Задачи, которые вы можете решить вместе с Deckhouse Code
-
Объединить разрозненные процессы разработки
Проблема
Каждая команда ведёт код, задачи и CI/CD по‑своему: состояние разработки непрозрачно, правила приходится внедрять в каждом проекте отдельно. Код из внешних репозиториев переносится вручную, а смена инструментов грозит переделкой пайплайнов.
Наше решение
- Обязательные этапы пайплайна задаются централизованно и применяются ко всем проектам.
- Автоматическая синхронизация кода с внешними репозиториями происходит по расписанию.
- Существующие сборочные агенты и CI‑шаблоны продолжают работать без изменений.
-
Обеспечить соответствие требованиям безопасности
Проблема
Регламенты безопасной разработки есть, но закрепить их на уровне инструментов сложно. Доступы и учётные данные не связаны с корпоративными системами, а изменения настроек безопасности приходится отслеживать вручную. Уязвимости выявляются на поздних этапах, задерживая выпуск и аудит.
Наше решение
- Политики сканирования задаются централизованно и обязательны для всех проектов.
- Аудит событий безопасности доступен на всех уровнях.
- Система контролирует учётные записи пользователей и разграничивает доступ к действиям в проектах по ролям.
- Результаты проверок безопасности видны на ревью до слияния.
-
Ускорить этапы разработки
Проблема
Слияние откладывается, пока найдётся ревьюер и соберутся согласования; в каждом проекте свои требования к веткам и коммитам. Замечания по безопасности приходят, когда код уже влит и задача закрыта.
Наше решение
- Единые правила веток и оформления изменений заданы для всех проектов.
- Правила согласования создаются заранее и ревьюер назначается автоматически.
- Ревьюер видит результаты аудита безопасности до согласования слияния.
-
Снять ограничения Open Source и снизить зависимость от зарубежных продуктов
Проблема
Код и процессы разработки распределены по разным инструментам. Open Source‑инструменты часто не закрывают требования ИБ и регламентов, а самостоятельная доработка превращается в создание собственного продукта, который нужно развивать и поддерживать. В то же время зарубежные продукты невозможно официально приобрести, а поддержка и обновления не гарантированы.
Наше решение
- Готовые инструменты миграции.
- Привычный интерфейс и процессы работы с кодом позволяют сделать процесс миграции быстрым.
- Весь код и процессы компании хранятся в одном месте.
- Поддержка и обновления гарантированы.


Покажем Deckhouse Code на ваших задачах
Оставьте заявку, мы свяжемся с вами и проведём персональную демонстрацию с учётом вашего контекста:
- Покажем план миграции с GitLab или Bitbucket, включая перенос MR, истории и CI/CD.
- Расскажем, как автоматизировать проверки кода с помощью Push Rules, Approval Rules, политик сканирования и роли Auditor.
- Объясним, как закрыть требования ГОСТ Р 56939‑2024 в части контроля версий, CI/CD, управления доступом и аудита.
Запросить демо
Подберём удобное время для встречи и ответим на вопросы.
Миграция в Deckhouse Code в 3 шага
Обновите GitLab CE до последней версии
Выполните резервное копирование GitLab
Установите Deckhouse Code
Миграция завершена: все данные сохранены, а CI/CD и сборочные агенты работают как раньше
Варианты поставки
Развёртывание Deckhouse Code на виртуальной машине или физическом сервере. Kubernetes не требуется. Быстрый старт и лёгкое администрирование.
Развёртывание в существующий кластер Kubernetes любого вендора. Масштабирование и обновление привычными инструментами.
Установка в несколько шагов на Deckhouse Platform.
Узнайте больше о продукте
Enterprise CI/CD без компромиссов: подход Deckhouse Code
Единый контур безопасной разработки с Deckhouse: Code + Stronghold