

Kubernetes-native-система управления привилегированным доступом (Privileged Access Management)
Deckhouse Airlock
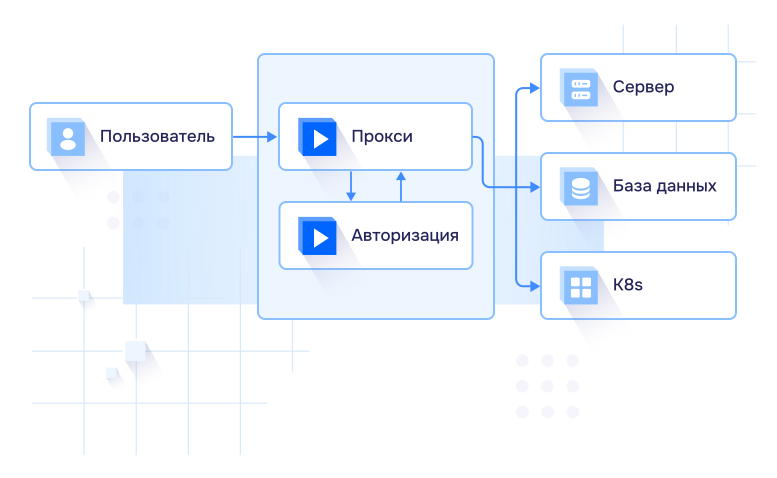
Единая точка привилегированного доступа в инфраструктуре
Контролируйте доступ к ресурсам через единый шлюз с поддержкой временных учётных данных, аудита и записи действий. Под защитой Deckhouse Airlock:

Кластеры Kubernetes

Базы данных

Серверы

Приложения и сервисы
Как Deckhouse Airlock решает ваши задачи
Нативный доступ к кластерам Kubernetes
Прямое подключение к инфраструктуре через стандартные механизмы платформы — без использования промежуточных шлюзов и адаптеров
Работа с kubectl без лишних надстроек
Поддержка привычного инструментария kubectl и существующих процессов администрирования. Не требует установки дополнительных плагинов и специализированных клиентов
Отказ от постоянных статических учётных данных
Снижение рисков компрометации за счёт перехода на краткоживущие сертификаты и токены вместо уязвимых постоянных паролей, ключей
и kubeconfig-файлов
Детализированный аудит действий в кластере Kubernetes
Полная прозрачность истории действий пользователей с фиксацией всех запросов, операций и изменений в ресурсах Kubernetes
Простая интеграция
с DevOps-инструментами и процессами
Бесшовное встраивание Deckhouse Airlock в существующие CI/CD-конвейеры, системы автоматизации и процессы управления инфраструктурой
Декларативное управление конфигурациями (IaC)
Управление ресурсами, ролями и политиками доступа в виде кода с использованием GitOps-подхода и стандартных Kubernetes-манифестов
Deckhouse Airlock vs классические PAM
| Редакции | Deckhouse Airlock | Классический PAM |
|---|---|---|
| Встроенная запись и воспроизведение сессий | ||
| Краткоживущие сертификаты | ||
| Нативный доступ к кластерам Kubernetes | ||
| Работа с kubectl без лишних надстроек | ||
| Отказ от постоянных статических учётных данных | ||
| Детализированный аудит действий в кластере Kubernetes | ||
| Отказ от обязательного VPN для части сценариев | ||
| Простая интеграция с DevOps-инструментами и процессами | ||
| Декларативное управление конфигурациями (IaC) |
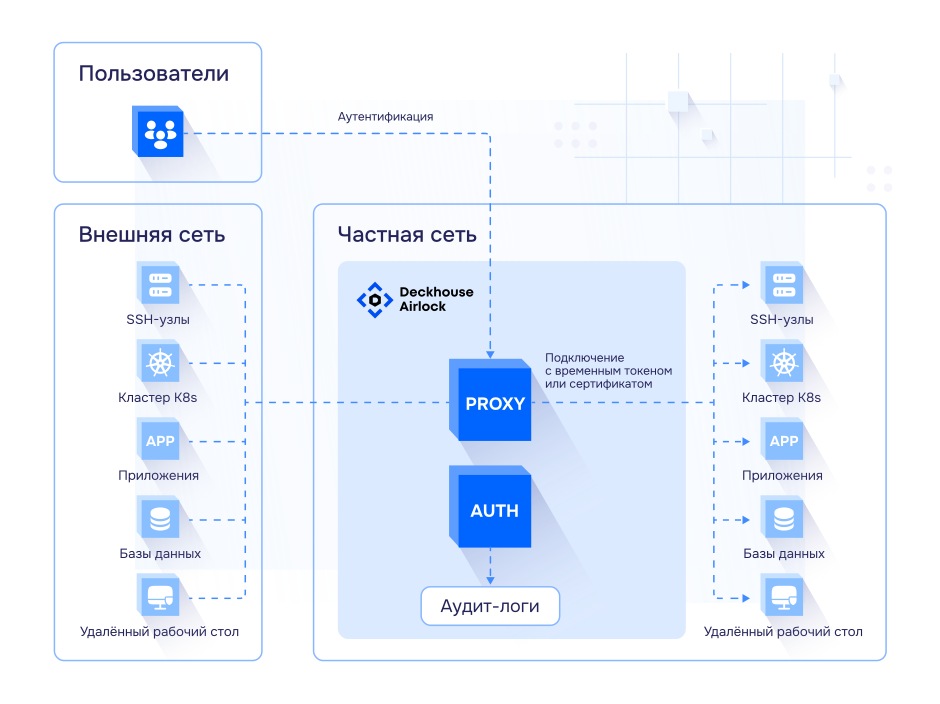
Как это работает

Аутентификация
Пользователь входит через корпоративный Identity Provider (SSO, OIDC, SAML, MFA)

Предоставление доступа
Deckhouse Airlock выдаёт временный сертификат или токен вместо постоянных учётных данных

Подключение к ресурсу
Пользователь подключается к Kubernetes, базе данных, серверу или приложению через единый шлюз доступа

Проверка политик
Deckhouse Airlock проверяет роли, права доступа и дополнительные условия безопасности

Аудит действий
Все подключения и действия фиксируются для контроля, аудита и расследования инцидентов

Автоматическое завершение доступа
После окончания сессии доступ автоматически отзывается
Примеры использования

Доступ к Kubernetes без VPN и постоянных учётных данных
Предоставляйте администраторам, DevOps-инженерам и разработчикам безопасный доступ к Kubernetes-кластерам через краткоживущие сертификаты и централизованные политики доступа. Все действия пользователей фиксируются и доступны для аудита

Контролируемый доступ к базам данных и приложениям
Предоставляйте временный доступ к базам данных и внутренним сервисам без передачи паролей и секретов. Airlock обеспечивает централизованную аутентификацию, контроль сессий и прозрачность всех операций

Управление доступом как код (Access as Code)
Описывайте ресурсы, роли и политики доступа через Kubernetes-манифесты и управляйте ими по принципам Infrastructure as Code (IaC). Настройки проходят через GitOps-процессы, версионируются и автоматически применяются в инфраструктуре вместе с остальными изменениями
 Презентация о Deckhouse Airlock