
Deckhouse Stronghold в закрытом окружении: Информация об установке

Доступно в редакции Enterprise Edition.

В Deckhouse Академии доступен для прохождения курс обучения «Установка Kubernetes Platform в закрытом окружении».

Презентация содержит основные этапы установки, которые предстоит пройти.

Схема развёртывания

Данное руководство предлагает развёртывание кластера Kubernetes с помощью Deckhouse Platform в закрытом окружении, из которого нет прямого доступа к внешнему хранилищу образов контейнеров (registry.deckhouse.ru) или внешним репозиториям deb/rpm-пакетов.

Установка в закрытом окружении в целом аналогична установке на bare metal. Отличие только в некоторых дополнительных параметрах настройки.

Схема развёртывания Deckhouse Platform в закрытом окружении:
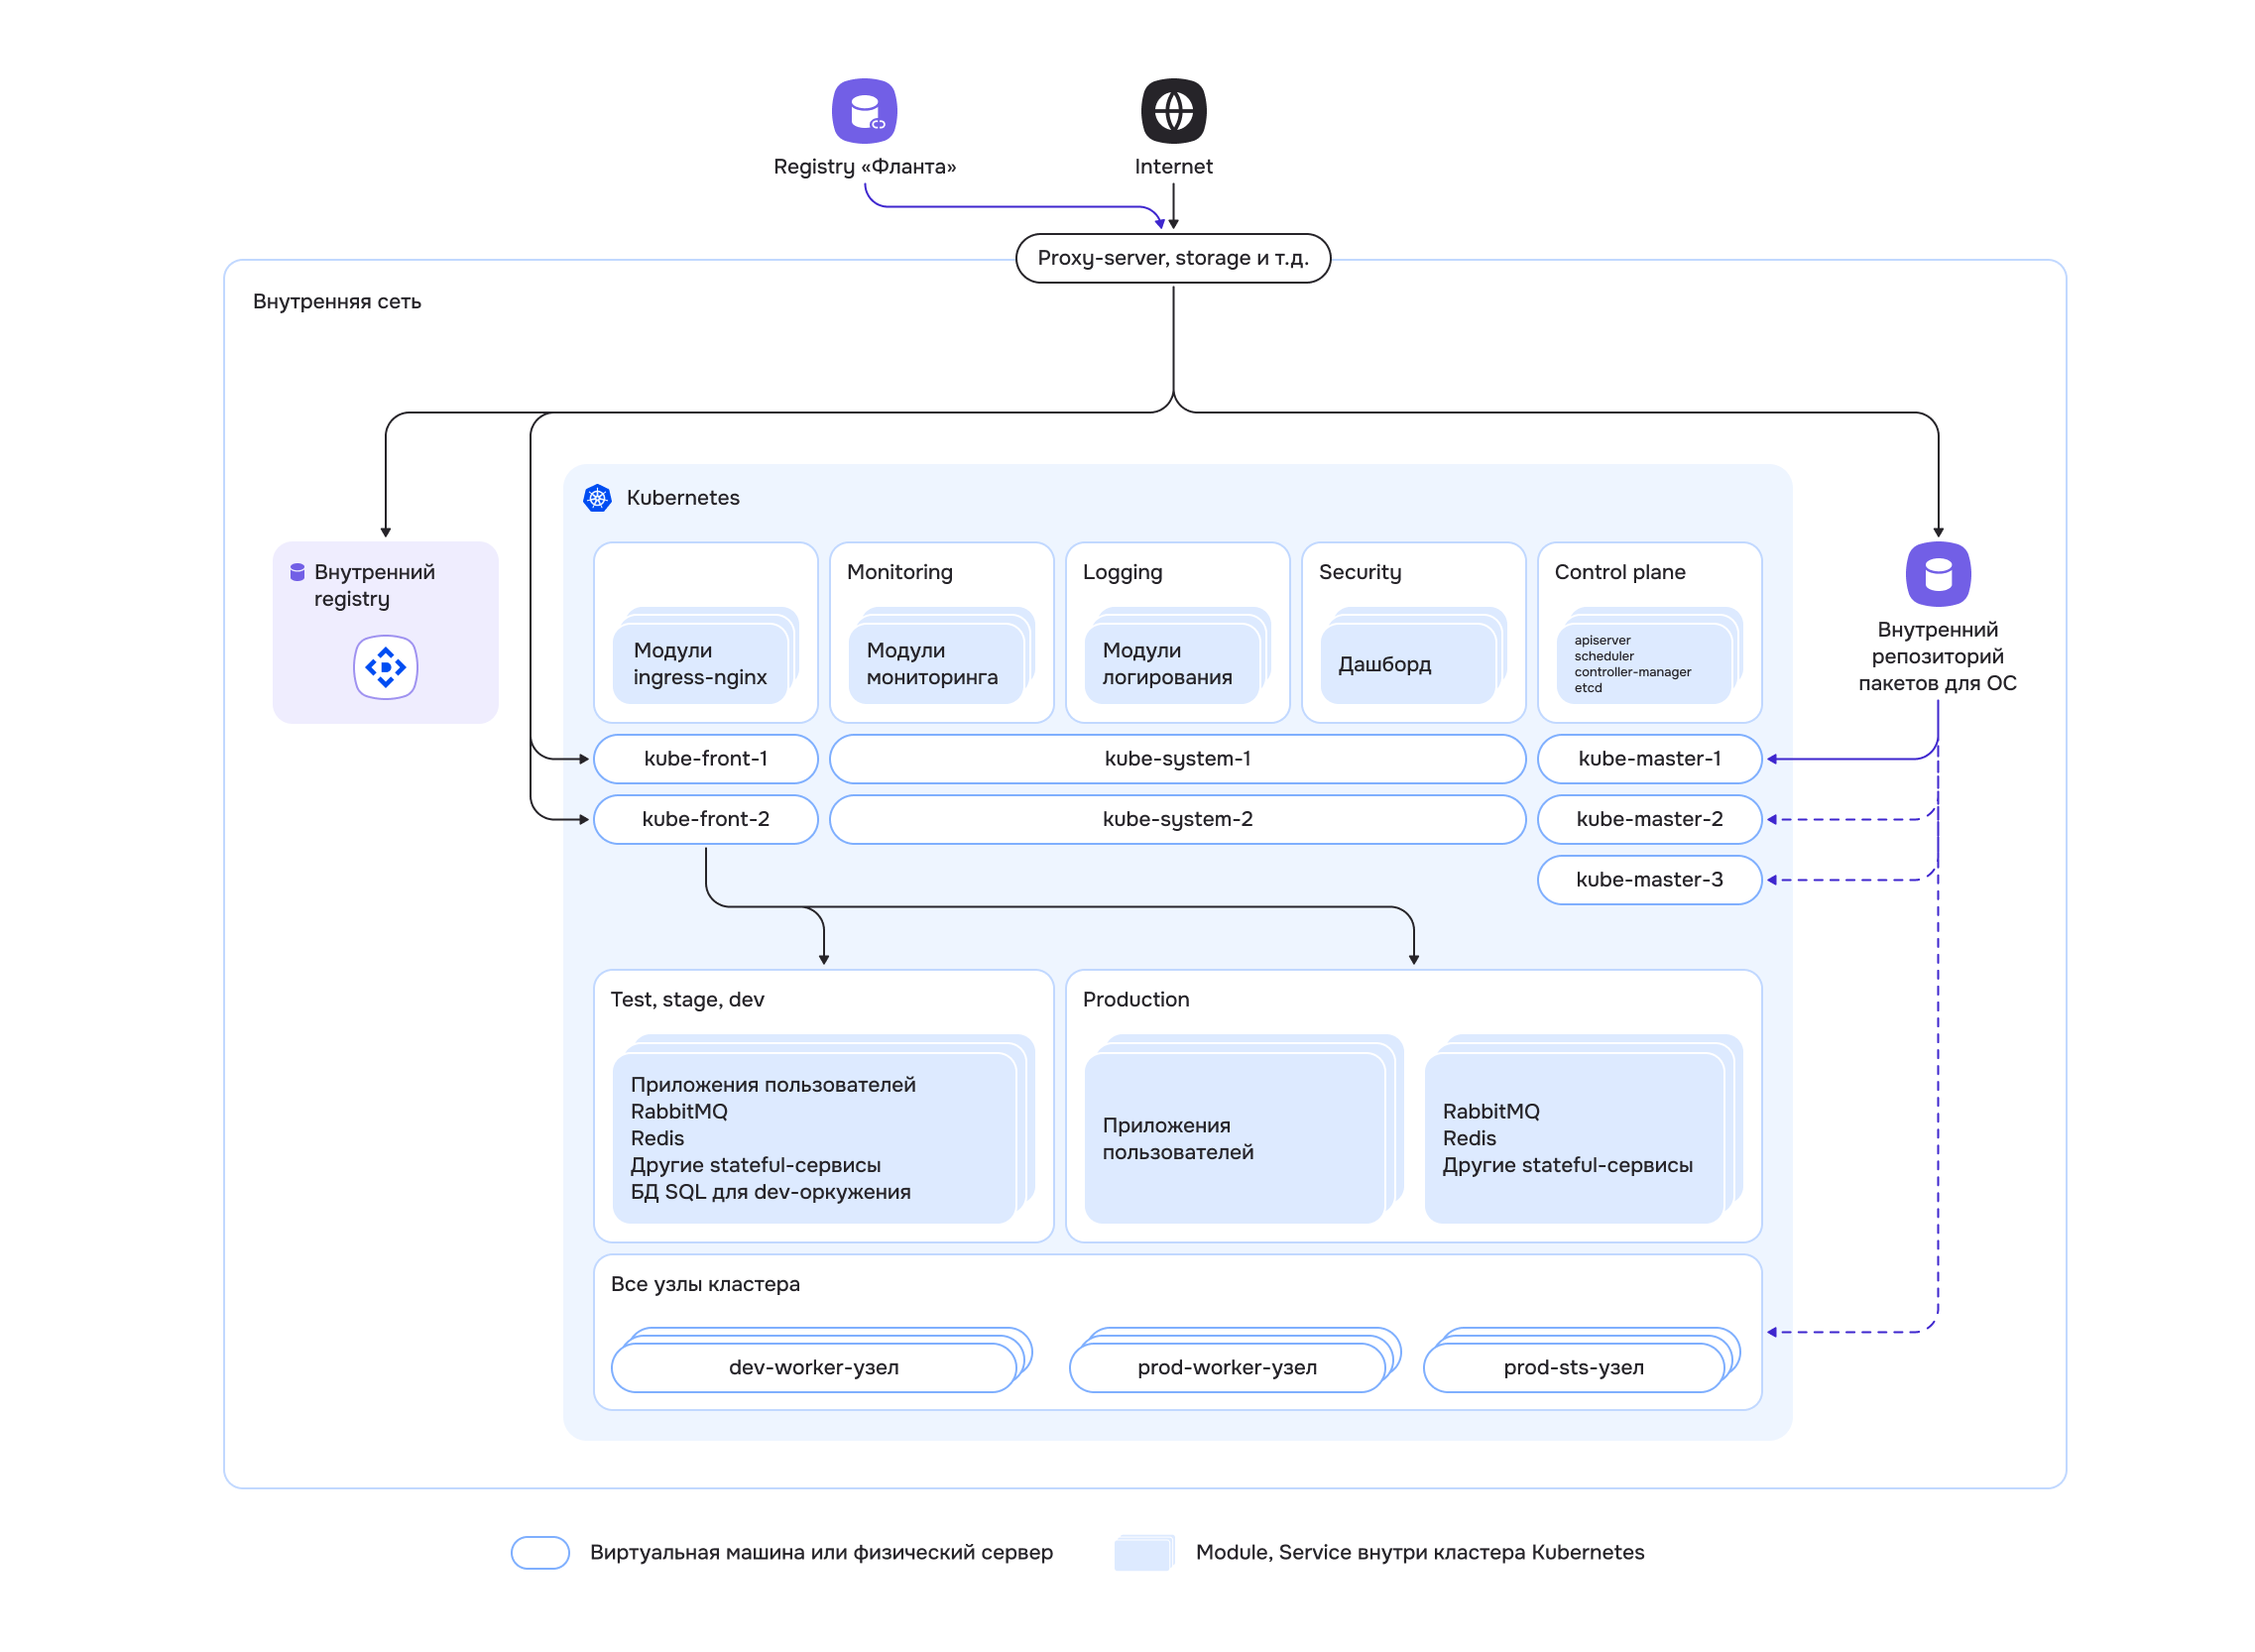
Схема развёртывания Deckhouse Platform в закрытом окружении

Внутренний репозиторий пакетов ОС необходим для установки curl на узлах будущего кластера (при отсутствии возможности доступа к официальным репозиториям через прокси-сервер).

Что необходимо для установки

  1. Персональный компьютер. Компьютер, с которого будет производиться установка. Он нужен только для запуска инсталлятора Deckhouse Platform и не будет частью кластера.

    Требования...

    • ОС: Windows 10+, macOS 10.15+, Linux (Ubuntu 18.04+, Fedora 35+);
    • установленный docker для запуска инсталлятора Deckhouse Platform (инструкции для Ubuntu, macOS, Windows);

    • доступ до проксирующего хранилища образов контейнеров или до частного хранилища образов контейнеров с образами Deckhouse Platform (подробнее — в разделе об установке в закрытом окружении);
    • SSH-доступ по ключу до узла, который будет master-узлом будущего кластера;
    • SSH-доступ по ключу до узла, который будет worker-узлом будущего кластера (если кластер будет состоять не из одного узла).
  2. Физический сервер или виртуальная машина для master-узла.

    Требования...

    В конфигурации кластера, которая используется в этом руководстве, в качестве container runtime по умолчанию на узлах кластера указан ContainerdV2. Чтобы использовать ContainerdV2 в качестве container runtime на узлах кластера, они должны соответствовать следующим требованиям:

    • поддержка CgroupsV2;
    • systemd версии 244 или новее;
    • поддержка модуля ядра erofs;
    • версия ядра Linux не входит в диапазоны 6.12.0–6.12.28 или 6.14.0–6.14.6 (эти версии подвержены уязвимости CVE-2025-37999 в EROFS).

    Подробнее — в описании параметра defaultCRI.

    • не менее 4 ядер CPU (рекомендовано 8 ядер CPU);
    • не менее 8 ГБ RAM (рекомендовано 16 ГБ RAM);
    • не менее 60 ГБ дискового пространства на быстром диске (400+ IOPS);
    • поддерживаемая ОС;
    • ядро Linux версии 5.8 или новее;
    • уникальный hostname в пределах серверов (виртуальных машин) кластера;

    • доступ до проксирующего хранилища образов контейнеров или до частного хранилища образов контейнеров с образами Deckhouse Platform;
    • доступ к стандартным для используемой ОС репозиториям пакетов (через прокси-сервер или до внутреннего сервера-репозитория пакетов);
    • SSH-доступ от персонального компьютера (раздел 1) по ключу;
    • сетевой доступ от персонального компьютера (раздел 1) по порту 22/TCP;
    • на узле не должно быть установлено пакетов container runtime, например containerd или Docker;
    • на узле должны быть установлены пакеты cloud-utils и cloud-init.
  3. Физический сервер или виртуальная машина для worker-узла.

    Требования аналогичны требованиям к master-узлу, но также зависят от характера запускаемой на узлах нагрузки.