
Доступно с ограничениями в редакциях: Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Доступно без ограничений в редакциях: Ultimate/EE
Стадия жизненного цикла модуля: Экспериментальная версия
У модуля есть требования для установки
Перед включением модуля необходимо разрешить использование экспериментальных модулей в ModuleConfig deckhouse. Для этого установите параметр allowExperimentalModules в true.
Включение модуля
Для включения модуля воспользуйтесь веб-интерфейсом или следующей командой:
d8 platform module enable neuvectorАутентификация
Модуль NeuVector интегрирован с модулем user-authn Deckhouse Kubernetes Platform через Dex. Модуль user-authn обязателен — без него контроллер не запустится.
Встроенный по умолчанию пользователь NeuVector admin отключён на уровне контроллера (контроллер стартует с флагом -no_def_admin), поэтому стандартные upstream-учётные данные admin/admin использовать нельзя. Все сценарии входа идут через Dex:
- Группы пользователя из
DexProviderмодуляuser-authnпередаются в NeuVector через OIDC claimgroups. - Через
auth.allowedUserEmails/auth.allowedUserGroupsограничивается, кому разрешён вход через Dex. - Через
auth.defaultRoleиauth.groupRoleMappingназначаются роли NeuVector аутентифицированным пользователям.
Если локальный пользователь NeuVector нужен в качестве запасного входа, создайте его через UI или REST API NeuVector после первого OIDC-входа.
Вход из веб-консоли Deckhouse
Веб-консоль Deckhouse управляет политиками WAF и DLP модуля NeuVector из собственного интерфейса. Для этого её
бэкенд выполняет вход пользователя в NeuVector по токену, который у пользователя уже есть, через эндпоинт
контроллера POST /v1/token-exchange, а не отправляет браузер в ещё один редирект.
Роли на этом пути назначаются по claim groups предъявленного токена, а Dex фильтрует claim по allowedGroups
того клиента, который проводил вход, — здесь им является консоль. Поэтому группа, не разрешённая консолью, до
параметра auth.groupRoleMapping не доходит, и один и тот же пользователь
может получить разные роли в зависимости от пути входа. Следите за тем, чтобы все группы, используемые в
auth.groupRoleMapping, присутствовали и в параметре console.auth.allowedUserGroups модуля консоли.
Доступ к REST API контроллера
Чтобы выставить REST API контроллера NeuVector (порт 10443) наружу, включите controller.apiIngress.enable. Ingress публикуется на https://neuvector-api.<publicDomainTemplate>/ и проксирует запросы в контроллер. Аутентификацию выполняет сам NeuVector: получите токен через POST /v1/auth и передавайте его в заголовке X-Auth-Token. При необходимости ограничьте доступ по IP через controller.apiIngress.whitelistSourceRanges.
Проброс событий безопасности из Deckhouse
NeuVector может отображать события безопасности платформы — срабатывания Falco, попытки входа в Dex, аудит KubeVirt и сбои проверки целостности containerd — в собственном UI рядом с событиями от enforcer-ов. События проходят через стандартный pipeline NeuVector (UI, syslog, webhook).
Внутри модуля всегда запускается sidecar se-bridge в каждом поде контроллера — он принимает события от LogShipper и пишет их во внутренний KV-стор NeuVector. Сама пересылка управляется параметром seBridgeEnabled в модуле loki. Пока параметр выключен, sidecar простаивает и ресурсов не потребляет.
Поддерживаемые источники: falco, dex, virtualization-audit, containerd-integrity. Каждый источник отображается в семантически подходящей вкладке NeuVector UI (Events / Security Events / Admission).
Интеграция безопасна для response rules: патч контроллера отключает действие Quarantine для событий с AgentID=se-bridge, поэтому wildcard-правила не сработают на внешние события.
Пересылка в syslog и webhook
События от se-bridge попадают в стандартные цепочки пересылки NeuVector.
- Syslog. В дефолтной конфигурации включены категории
Event,Runtime(сюда входятViolation,Threat,Incident) иAudit, то есть все три используемых канала форвардятся без дополнительных настроек. Если в UI NeuVector категории ограничены вручную, убедитесь что в списке включены те, куда попадают внешние события. - Webhook. Список категорий webhook по умолчанию пуст, поэтому внешние события в webhook не попадут, пока в конфигурации NeuVector явно не будут включены нужные категории (System Configuration → Webhooks). Это стандартное поведение NeuVector, не связанное с bridge.
Надёжность доставки
Доставка событий в NeuVector не даёт формальной гарантии at-least-once. Если контроллер NeuVector или сайдкар se-bridge становятся недоступны, LogShipper удерживает необработанные события в своём disk buffer на нодах. Буфер по умолчанию порядка 256 МБ; при устойчивом потоке в сотни событий в секунду длительный простой контроллера (десятки минут) может привести к тому, что буфер переполнится и часть событий будет потеряна для NeuVector.
События в Loki это не затрагивает — у каждого destination свой независимый буфер.
Чтобы снизить риск потерь, держите метрику vector_buffer_byte_size модуля log-shipper на дашборде и алертьте на устойчивое приближение к лимиту буфера. При необходимости увеличения буфера настройте параметр buffer в соответствующем ClusterLogDestination — см. документацию LogShipper.
Как явно включить или отключить модуль…
Явно включить или выключить модуль можно одним из следующих способов:
-
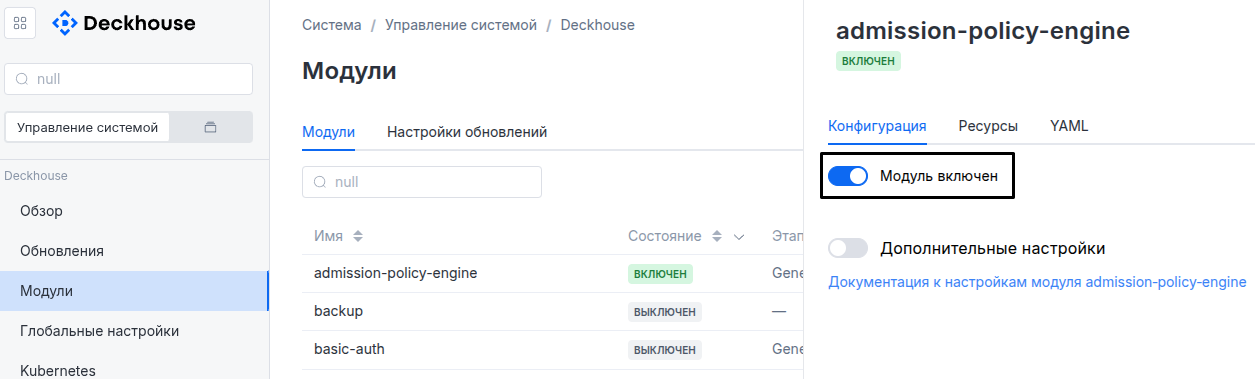
С помощью веб-интерфейса Deckhouse. В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули» откройте модуль
neuvectorи включите (или выключите) переключатель «Модуль включен». Сохраните изменения.Пример:
-
С помощью Deckhouse CLI (d8).
Используйте команду d8 system module enable для включения модуля или d8 system module disable для выключения модуля (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Пример включения модуля
neuvector:d8 system module enable neuvector -
С помощью ModuleConfig
neuvector.Установите
spec.enabledвtrueилиfalseв ModuleConfigneuvector(при необходимости создайте его).Пример манифеста для включения модуля
neuvector:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: neuvector spec: enabled: true
Настроить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse.
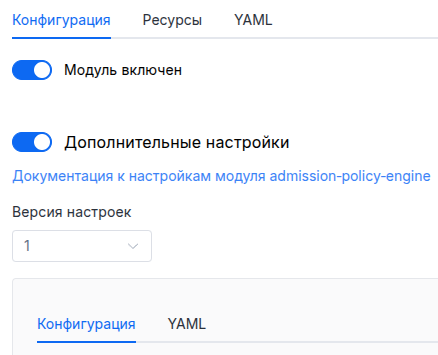
В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули» откройте модуль
neuvectorи включите переключатель «Дополнительные настройки». Заполните необходимые поля формы на вкладке «Конфигурация» или укажите настройки модуля в формате YAML на вкладке «YAML» без ключа верхнего уровняsettings. Сохраните изменения.Пример:
Вы также можете отредактировать объект ModuleConfig
neuvectorна вкладке «YAML» в окне настроек модуля («Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модульneuvector), указав версию схемы в параметреspec.versionи необходимые параметры модуля в секцииspec.settings. -
С помощью Deckhouse CLI (d8) (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Отредактируйте существующий ModuleConfig
neuvector(подробнее о настройке Deckhouse Platform читайте в документации), выполнив следующую команду:d8 k edit mc neuvectorВнесите необходимые изменения в секцию
spec.settings. При необходимости укажите версию схемы в параметреspec.version. Сохраните изменения.Вы также можете создать файл манифеста ModuleConfig
neuvector, используя пример ниже. Заполните секциюspec.settingsнеобходимыми параметрами модуля. При необходимости укажите версию схемы в параметреspec.version.Примените манифест с помощью следующей команды (укажите имя файла манифеста):
d8 k apply -f <FILENAME>Пример файла манифеста ModuleConfig
neuvector:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: neuvector spec: version: 1 enabled: true settings: # Параметры модуля из раздела «Параметры» ниже.
Требования
К версии Deckhouse Platform: 1.74 и выше.
Параметры
Версия схемы: 1
-
-
объектsettings.authПараметры, связанные с аутентификацией или авторизацией в приложении.
По умолчанию:
{}-
массив строкsettings.auth.allowedUserEmails
Список email-адресов пользователей, которым разрешена аутентификация через Dex.
Используется только при включённом модуле user-authn. Передаётся в поле
spec.allowedEmailsресурсаDexClient. -
массив строкsettings.auth.allowedUserGroups
Список групп пользователей, которым разрешена аутентификация через Dex.
Используется только при включённом модуле user-authn. Передаётся в поле
spec.allowedGroupsресурсаDexClient.Внимание! Эти же группы нужно добавить в соответствующее поле конфигурации
DexProvider. -
строкаsettings.auth.defaultRole
Роль NeuVector, которая назначается OIDC-пользователям, если ни одна запись
groupRoleMappingне подошла.Встроенные роли:
admin,reader,ciops,none,fedAdmin,fedReader. Также можно указать имя кастомной роли, определённой в NeuVector черезroleinitcfg.yaml.Особенности:
none— роль не выдаётся; неотмаппленный пользователь не сможет войти.fedAdmin/fedReaderимеют смысл только на master-кластере federation.ciopsпредназначена для CI/CD-ботов, которые публикуют результаты сканов; не для людей-администраторов.
По умолчанию:
adminПримеры:
defaultRole: admindefaultRole: readerdefaultRole: ciopsdefaultRole: nonedefaultRole: fedAdmindefaultRole: fedReader -
массив объектовsettings.auth.groupRoleMappingМаппинг групп IdP (из claim
groups) в роли NeuVector. Порядок имеет значение: применяется первое подходящее соответствие. Независим отauth.allowedUserGroups— тот ограничивает вход через Dex, аgroupRoleMappingотвечает за роль внутри NeuVector.По умолчанию:
[]Пример:
groupRoleMapping: - globalRole: admin group: neuvector-admins - globalRole: none group: developers roleDomains: admin: - dev-team-a - dev-team-b reader: - staging-
строкаsettings.auth.groupRoleMapping.globalRole
Глобальная роль NeuVector, назначаемая всем участникам группы
group.Встроенные роли:
admin,reader,ciops,none,fedAdmin,fedReader. Также допускается имя любой кастомной роли, определённой черезroleinitcfg.yaml.Можно оставить пустым (или указать
none), если нужны только namespace-scoped роли черезroleDomains.fedAdmin/fedReaderвалидны только на master-кластере federation.Примеры:
globalRole: adminglobalRole: readerglobalRole: ciopsglobalRole: noneglobalRole: fedAdminglobalRole: fedReader -
строкаsettings.auth.groupRoleMapping.groupИмя группы IdP, с которым сравнивается значение из claim
groups. -
объектsettings.auth.groupRoleMapping.roleDomainsКарта namespace-scoped ролей: имя роли NeuVector → список namespace’ов. Пример:
{admin: [staging], reader: [prod, default]}.
-
-
массив строкsettings.auth.whitelistSourceRangesСписок CIDR, которым разрешён доступ к веб-консоли NeuVector.
Пример:
whitelistSourceRanges:
- 1.1.1.1/32
-
-
объектsettings.controller
Конфигурация компонента контроллера NeuVector.
Контроллер управляет политиками, организует применение правил и предоставляет REST API.
По умолчанию:
{}-
объектsettings.controller.apiIngress
Опциональный Ingress, выставляющий REST API контроллера NeuVector (порт 10443) наружу из кластера.
Ingress создаётся на отдельном hostname
neuvector-api.<publicDomainTemplate>и проксирует запросы в REST API контроллера. Аутентификация обеспечивается самим NeuVector (токен через/v1/auth).По умолчанию:
{}-
булевыйsettings.controller.apiIngress.enableВключить Ingress для REST API контроллера.
По умолчанию:
false -
массив строкsettings.controller.apiIngress.whitelistSourceRangesСписок CIDR, которым разрешён доступ к REST API контроллера.
Пример:
whitelistSourceRanges:
- 1.1.1.1/32
-
-
объектsettings.controller.nodeSelector
Структура, аналогичная
spec.nodeSelectorпода Kubernetes.Если параметр не указан, будет определяться автоматически.
Пример:
disktype: ssd -
объектsettings.controller.resourcesManagement
Запросы и лимиты CPU и памяти для контейнера контроллера.
Приведённые значения применяются как обычные запросы и лимиты, если модуль vertical-pod-autoscaler отключён.
По умолчанию:
{}Примеры:
mode: VPA vpa: cpu: max: 1000m min: 200m memory: limitRatio: 4 max: 3Gi min: 1Gi mode: InPlaceOrRecreatemode: Static static: limits: memory: 3Gi requests: cpu: 200m memory: 1Gi-
объектsettings.controller.resourcesManagement.staticПараметры управления ресурсами для режима
Static.-
объектsettings.controller.resourcesManagement.static.limitsЛимиты ресурсов контейнера.
-
settings.controller.resourcesManagement.static.limits.cpuЛимит CPU.
-
settings.controller.resourcesManagement.static.limits.memoryЛимит памяти.
-
-
объектsettings.controller.resourcesManagement.static.requestsЗапросы ресурсов контейнера.
-
settings.controller.resourcesManagement.static.requests.cpuЗапросы CPU.
-
settings.controller.resourcesManagement.static.requests.memoryЗапросы памяти.
-
-
-
объектsettings.controller.resourcesManagement.vpaПараметры управления ресурсами для режима
VPA.По умолчанию:
{}-
объектsettings.controller.resourcesManagement.vpa.cpuНастройки CPU.
По умолчанию:
{}-
числоsettings.controller.resourcesManagement.vpa.cpu.limitRatio
Отношение лимита CPU к запросам CPU.
Если параметр задан, лимит вычисляется от
min. Если не задан, лимита CPU у контейнера нет — так модуль вёл себя до появления этого параметра. -
settings.controller.resourcesManagement.vpa.cpu.maxМаксимальные запросы CPU, которые может выставить VPA.
По умолчанию:
1000m -
settings.controller.resourcesManagement.vpa.cpu.minМинимальные запросы CPU, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
200m
-
-
объектsettings.controller.resourcesManagement.vpa.memoryНастройки памяти.
По умолчанию:
{}-
числоsettings.controller.resourcesManagement.vpa.memory.limitRatio
Отношение лимита памяти к запросам памяти.
Значение по умолчанию воспроизводит лимит, который модуль выставлял до появления этого параметра.
По умолчанию:
4 -
settings.controller.resourcesManagement.vpa.memory.maxМаксимальные запросы памяти, которые может выставить VPA.
По умолчанию:
3Gi -
settings.controller.resourcesManagement.vpa.memory.minМинимальные запросы памяти, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
1Gi
-
-
строкаsettings.controller.resourcesManagement.vpa.mode
Режим работы VPA.
Initial— VPA задаёт значения при создании пода и в дальнейшем их не меняет.InPlaceOrRecreate— VPA меняет запущенный под, если кластер это поддерживает, и иначе пересоздаёт его.Auto— VPA пересоздаёт поды для применения новых значений. С версии Deckhouse 1.75 считается устаревшим.
Любой режим, кроме
Initial, может перезапустить компонент средства защиты.По умолчанию:
InPlaceOrRecreateДопустимые значения:
Initial,InPlaceOrRecreate,Auto
-
-
settings.controller.storageClass
Имя StorageClass, который будет использоваться для хранения данных модуля.
Если значение не указано, будет использоваться StorageClass, определённый в глобальном параметре storageClass.
Глобальный параметр
storageClassучитывается только при включённом модуле. Изменение глобального параметраstorageClassво время работы модуля не приведёт к переподключению дисков.Внимание. Указание значения, отличного от текущего (используемого в существующем PVC), приведёт к переподключению дисков и удалению всех данных.
Если указано
false, будет принудительно использоватьсяemptyDir.Примеры:
storageClass: falsestorageClass: nfs-storage-class -
массив объектовsettings.controller.tolerations
Структура, аналогичная
spec.tolerationsпода контроллера.Если ничего не указано или указано
false, то Deckhouse попытается вычислить значениеtolerationsавтоматически.-
строкаsettings.controller.tolerations.effect
-
строкаsettings.controller.tolerations.key
-
строкаsettings.controller.tolerations.operator
-
целое числоsettings.controller.tolerations.tolerationSeconds
-
строкаsettings.controller.tolerations.value
-
-
-
объектsettings.enforcer
Настройки компонента enforcer модуля NeuVector.
Enforcer работает на каждом узле и разбирает трафик рабочих нагрузок инлайн.
По умолчанию:
{}-
объектsettings.enforcer.resourcesManagement
Запросы и лимиты CPU и памяти для контейнера enforcer-а.
Приведённые значения применяются как обычные запросы и лимиты, если модуль vertical-pod-autoscaler отключён.
По умолчанию:
{}Примеры:
mode: VPA vpa: cpu: max: 1000m min: 300m memory: limitRatio: 4 max: 3Gi min: 1Gi mode: InPlaceOrRecreatemode: Static static: limits: memory: 3Gi requests: cpu: 300m memory: 1Gi-
объектsettings.enforcer.resourcesManagement.staticПараметры управления ресурсами для режима
Static.-
объектsettings.enforcer.resourcesManagement.static.limitsЛимиты ресурсов контейнера.
-
settings.enforcer.resourcesManagement.static.limits.cpuЛимит CPU.
-
settings.enforcer.resourcesManagement.static.limits.memoryЛимит памяти.
-
-
объектsettings.enforcer.resourcesManagement.static.requestsЗапросы ресурсов контейнера.
-
settings.enforcer.resourcesManagement.static.requests.cpuЗапросы CPU.
-
settings.enforcer.resourcesManagement.static.requests.memoryЗапросы памяти.
-
-
-
объектsettings.enforcer.resourcesManagement.vpaПараметры управления ресурсами для режима
VPA.По умолчанию:
{}-
объектsettings.enforcer.resourcesManagement.vpa.cpuНастройки CPU.
По умолчанию:
{}-
числоsettings.enforcer.resourcesManagement.vpa.cpu.limitRatio
Отношение лимита CPU к запросам CPU.
Если параметр задан, лимит вычисляется от
min. Если не задан, лимита CPU у контейнера нет — так модуль вёл себя до появления этого параметра. -
settings.enforcer.resourcesManagement.vpa.cpu.maxМаксимальные запросы CPU, которые может выставить VPA.
По умолчанию:
1000m -
settings.enforcer.resourcesManagement.vpa.cpu.minМинимальные запросы CPU, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
300m
-
-
объектsettings.enforcer.resourcesManagement.vpa.memoryНастройки памяти.
По умолчанию:
{}-
числоsettings.enforcer.resourcesManagement.vpa.memory.limitRatio
Отношение лимита памяти к запросам памяти.
Значение по умолчанию воспроизводит лимит, который модуль выставлял до появления этого параметра.
По умолчанию:
4 -
settings.enforcer.resourcesManagement.vpa.memory.maxМаксимальные запросы памяти, которые может выставить VPA.
По умолчанию:
3Gi -
settings.enforcer.resourcesManagement.vpa.memory.minМинимальные запросы памяти, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
1Gi
-
-
строкаsettings.enforcer.resourcesManagement.vpa.mode
Режим работы VPA.
Initial— VPA задаёт значения при создании пода и в дальнейшем их не меняет.InPlaceOrRecreate— VPA меняет запущенный под, если кластер это поддерживает, и иначе пересоздаёт его.Auto— VPA пересоздаёт поды для применения новых значений. С версии Deckhouse 1.75 считается устаревшим.
Любой режим, кроме
Initial, может перезапустить компонент средства защиты.По умолчанию:
InPlaceOrRecreateДопустимые значения:
Initial,InPlaceOrRecreate,Auto
-
-
-
объектsettings.gatewayAPIПубликация веб-интерфейсов модуля через Gateway API.
По умолчанию:
{}-
булевыйsettings.gatewayAPI.enabled
Публиковать веб-консоль через Gateway API.
Если параметр не задан, модуль следует глобальной настройке Gateway API. Объекты создаются, только если ресурсы Gateway API зарегистрированы в кластере и шлюз удаётся определить.
Пример:
enabled: false
-
-
булевыйsettings.highAvailability
Ручное управление режимом отказоустойчивости.
По умолчанию режим отказоустойчивости определяется автоматически. Подробнее про режим отказоустойчивости.
Пример:
highAvailability: true -
объектsettings.https
Определяет тип сертификата, используемого с NeuVector.
Этот параметр полностью переопределяет настройки
global.modules.https.Примеры:
customCertificate: secretName: foobar mode: CustomCertificatecertManager: clusterIssuerName: letsencrypt mode: CertManager-
объектsettings.https.certManager
-
строкаsettings.https.certManager.clusterIssuerNameКакой ClusterIssuer использовать для NeuVector. В настоящее время доступны
letsencrypt,letsencrypt-staging,selfsigned; также можно определить собственный.По умолчанию:
letsencrypt
-
-
объектsettings.https.customCertificate
-
строкаsettings.https.customCertificate.secretNameИмя Secret в namespace
d8-system, используемого с NeuVector (этот Secret должен иметь формат kubernetes.io/tls).По умолчанию:
false
-
-
строкаsettings.https.mode
Режим использования HTTPS:
CertManager— NeuVector будет использовать HTTPS и получать сертификат от ClusterIssuer, заданного в параметреcertManager.clusterIssuerName;CustomCertificate— NeuVector будет использовать сертификат из namespaced8-systemдля HTTPS;Disabled— NeuVector не будет работать в этом режиме;OnlyInURI— NeuVector будет работать по HTTP (предполагается, что внешний HTTPS load balancer завершает HTTPS-трафик). Все ссылки в user-authn будут сгенерированы с использованием схемы HTTPS. Load balancer должен обеспечивать редирект с HTTP на HTTPS.
Допустимые значения:
Disabled,CertManager,CustomCertificate,OnlyInURI
-
-
объектsettings.ingressПубликация веб-интерфейсов модуля через Ingress.
По умолчанию:
{}-
булевыйsettings.ingress.enabled
Публиковать веб-консоль и API контроллера через Ingress.
Если параметр не задан, модуль следует глобальной настройке Ingress.
Пример:
enabled: false
-
-
объектsettings.manager
Настройки компонента manager модуля NeuVector.
Веб-консоль проксирует все операции в REST API контроллера.
По умолчанию:
{}-
объектsettings.manager.resourcesManagement
Запросы и лимиты CPU и памяти для контейнера веб-консоли.
Приведённые значения применяются как обычные запросы и лимиты, если модуль vertical-pod-autoscaler отключён.
По умолчанию:
{}Примеры:
mode: VPA vpa: cpu: max: 1000m min: 100m memory: limitRatio: 4 max: 2Gi min: 1024Mi mode: InPlaceOrRecreatemode: Static static: limits: memory: 2Gi requests: cpu: 100m memory: 1024Mi-
объектsettings.manager.resourcesManagement.staticПараметры управления ресурсами для режима
Static.-
объектsettings.manager.resourcesManagement.static.limitsЛимиты ресурсов контейнера.
-
settings.manager.resourcesManagement.static.limits.cpuЛимит CPU.
-
settings.manager.resourcesManagement.static.limits.memoryЛимит памяти.
-
-
объектsettings.manager.resourcesManagement.static.requestsЗапросы ресурсов контейнера.
-
settings.manager.resourcesManagement.static.requests.cpuЗапросы CPU.
-
settings.manager.resourcesManagement.static.requests.memoryЗапросы памяти.
-
-
-
объектsettings.manager.resourcesManagement.vpaПараметры управления ресурсами для режима
VPA.По умолчанию:
{}-
объектsettings.manager.resourcesManagement.vpa.cpuНастройки CPU.
По умолчанию:
{}-
числоsettings.manager.resourcesManagement.vpa.cpu.limitRatio
Отношение лимита CPU к запросам CPU.
Если параметр задан, лимит вычисляется от
min. Если не задан, лимита CPU у контейнера нет — так модуль вёл себя до появления этого параметра. -
settings.manager.resourcesManagement.vpa.cpu.maxМаксимальные запросы CPU, которые может выставить VPA.
По умолчанию:
1000m -
settings.manager.resourcesManagement.vpa.cpu.minМинимальные запросы CPU, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
100m
-
-
объектsettings.manager.resourcesManagement.vpa.memoryНастройки памяти.
По умолчанию:
{}-
числоsettings.manager.resourcesManagement.vpa.memory.limitRatio
Отношение лимита памяти к запросам памяти.
Значение по умолчанию воспроизводит лимит, который модуль выставлял до появления этого параметра.
По умолчанию:
4 -
settings.manager.resourcesManagement.vpa.memory.maxМаксимальные запросы памяти, которые может выставить VPA.
По умолчанию:
2Gi -
settings.manager.resourcesManagement.vpa.memory.minМинимальные запросы памяти, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
1024Mi
-
-
строкаsettings.manager.resourcesManagement.vpa.mode
Режим работы VPA.
Initial— VPA задаёт значения при создании пода и в дальнейшем их не меняет.InPlaceOrRecreate— VPA меняет запущенный под, если кластер это поддерживает, и иначе пересоздаёт его.Auto— VPA пересоздаёт поды для применения новых значений. С версии Deckhouse 1.75 считается устаревшим.
Любой режим, кроме
Initial, может перезапустить компонент средства защиты.По умолчанию:
InPlaceOrRecreateДопустимые значения:
Initial,InPlaceOrRecreate,Auto
-
-
-
объектsettings.scanner
Настройки компонента scanner модуля NeuVector.
Сканер анализирует образы и работающие контейнеры по локальной базе CVE.
По умолчанию:
{}-
объектsettings.scanner.resourcesManagement
Запросы и лимиты CPU и памяти для контейнера сканера.
Приведённые значения применяются как обычные запросы и лимиты, если модуль vertical-pod-autoscaler отключён.
По умолчанию:
{}Примеры:
mode: VPA vpa: cpu: max: 1000m min: 200m memory: limitRatio: 4 max: 3Gi min: 1Gi mode: InPlaceOrRecreatemode: Static static: limits: memory: 3Gi requests: cpu: 200m memory: 1Gi-
объектsettings.scanner.resourcesManagement.staticПараметры управления ресурсами для режима
Static.-
объектsettings.scanner.resourcesManagement.static.limitsЛимиты ресурсов контейнера.
-
settings.scanner.resourcesManagement.static.limits.cpuЛимит CPU.
-
settings.scanner.resourcesManagement.static.limits.memoryЛимит памяти.
-
-
объектsettings.scanner.resourcesManagement.static.requestsЗапросы ресурсов контейнера.
-
settings.scanner.resourcesManagement.static.requests.cpuЗапросы CPU.
-
settings.scanner.resourcesManagement.static.requests.memoryЗапросы памяти.
-
-
-
объектsettings.scanner.resourcesManagement.vpaПараметры управления ресурсами для режима
VPA.По умолчанию:
{}-
объектsettings.scanner.resourcesManagement.vpa.cpuНастройки CPU.
По умолчанию:
{}-
числоsettings.scanner.resourcesManagement.vpa.cpu.limitRatio
Отношение лимита CPU к запросам CPU.
Если параметр задан, лимит вычисляется от
min. Если не задан, лимита CPU у контейнера нет — так модуль вёл себя до появления этого параметра. -
settings.scanner.resourcesManagement.vpa.cpu.maxМаксимальные запросы CPU, которые может выставить VPA.
По умолчанию:
1000m -
settings.scanner.resourcesManagement.vpa.cpu.minМинимальные запросы CPU, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
200m
-
-
объектsettings.scanner.resourcesManagement.vpa.memoryНастройки памяти.
По умолчанию:
{}-
числоsettings.scanner.resourcesManagement.vpa.memory.limitRatio
Отношение лимита памяти к запросам памяти.
Значение по умолчанию воспроизводит лимит, который модуль выставлял до появления этого параметра.
По умолчанию:
4 -
settings.scanner.resourcesManagement.vpa.memory.maxМаксимальные запросы памяти, которые может выставить VPA.
По умолчанию:
3Gi -
settings.scanner.resourcesManagement.vpa.memory.minМинимальные запросы памяти, которые может выставить VPA. Также используются как запросы контейнера.
По умолчанию:
1Gi
-
-
строкаsettings.scanner.resourcesManagement.vpa.mode
Режим работы VPA.
Initial— VPA задаёт значения при создании пода и в дальнейшем их не меняет.InPlaceOrRecreate— VPA меняет запущенный под, если кластер это поддерживает, и иначе пересоздаёт его.Auto— VPA пересоздаёт поды для применения новых значений. С версии Deckhouse 1.75 считается устаревшим.
Любой режим, кроме
Initial, может перезапустить компонент средства защиты.По умолчанию:
InPlaceOrRecreateДопустимые значения:
Initial,InPlaceOrRecreate,Auto
-
-
-