



Доступно в редакциях: Open/CE, BE, SE, SE+, Ultimate/EE, Core, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Входит в расширения: Биллинг
Стадия жизненного цикла модуля: General Availability
В модуле реализовано 25 алертов.
Модуль включен по умолчанию в наборе модулей Default.
Модуль выключен по умолчанию в наборах модулей: Managed, Minimal.
Как явно включить или отключить модуль...
Явно включить или выключить модуль можно одним из следующих способов:
-
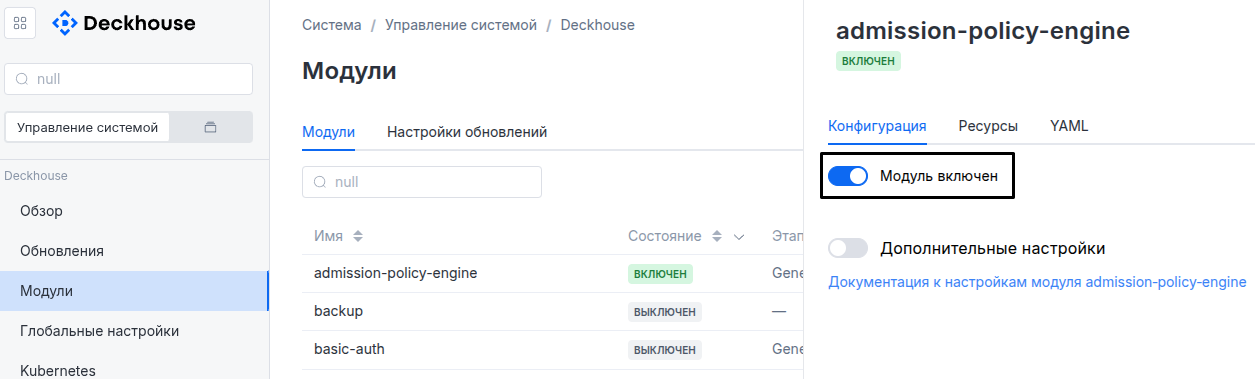
С помощью веб-интерфейса Deckhouse. В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
user-authn, включите (или выключите) переключатель «Модуль включен». Сохраните изменения.Пример:
-
С помощью Deckhouse CLI (d8).
Используйте команду d8 system module enable для включения модуля, или d8 system module disable для выключения модуля (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Пример включения модуля
user-authn:d8 system module enable user-authn -
С помощью ModuleConfig
user-authn.Установите
spec.enabledвtrueилиfalseв ModuleConfiguser-authn(создайте его, при необходимости).Пример манифеста для включения модуля
user-authn:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: user-authn spec: enabled: true
Настроить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse.
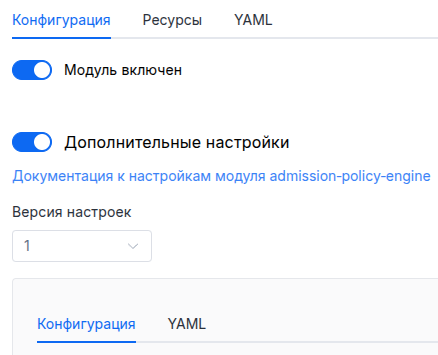
В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
user-authn, включите переключатель «Дополнительные настройки». Заполните необходимые поля формы на вкладке «Конфигурация», или укажите настройки модуля в формате YAML на вкладке «YAML», не включая секцию settings. Сохраните изменения.Пример:
Вы также можете отредактировать объект ModuleConfig
user-authnна вкладке «YAML» в окне настроек модуля («Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модульuser-authn), указав версию схемы в параметреspec.versionи необходимые параметры модуля в секцииspec.settings. -
С помощью Deckhouse CLI (d8) (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Отредактируйте существующий ModuleConfig
user-authn(подробнее о настройке Deckhouse читайте в документации), выполнив следующую команду:d8 k edit mc user-authnВнесите необходимые изменения в секцию
spec.settings. При необходимости укажите версию схемы в параметреspec.version. Сохраните изменения.Вы также можете создать файл манифеста ModuleConfig
user-authn, используя пример ниже. Заполните секциюspec.settingsнеобходимыми параметрами модуля. При необходимости укажите версию схемы в параметреspec.version.Примените манифест с помощью следующей команды (укажите имя файла манифеста):
d8 k apply -f <FILENAME>Пример файла манифеста ModuleConfig
user-authn:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: user-authn spec: version: 4 enabled: true settings: # Параметры модуля из раздела "Параметры" ниже.
Конверсии
Модуль настраивается с помощью ресурса ModuleConfig, схема которого содержит номер версии. При применении в кластере старой версии схемы ModuleConfig выполняются автоматические преобразования. Чтобы обновить версию схемы ModuleConfig вручную, необходимо последовательно для каждой версии выполнить следующие действия :
- Обновление из версии 1 в 2:
Замените
publishAPI.enableнаpublishAPI.enabled. - Обновление из версии 2 в 3:
Значение
idTokenTTL6 часов и больше заменяется на5h59m: ключи подписи Dex ротируются каждые 6 часов. - Обновление из версии 3 в 4:
Параметр
staticUsers2FAпереименован вtwoFactor. Теперь второй фактор можно включить не только для локальных пользователей.
Параметры
Версия схемы: 4
- объектsettings
- объектsettings.controlPlaneConfigurator
Параметры модуля
control-plane-managerдля автоматической настройкиkube-apiserver.- строкаsettings.controlPlaneConfigurator.dexCAMode
Способ определения CA, который будет использован при настройке
kube-apiserver:Custom— использовать CA, указанный в параметреdexCustomCA. Этот вариант уместен, например, если вы используете внешний HTTPS-балансировщик перед Ingress-контроллером и на этом балансировщике используется самоподписанный сертификат.DoNotNeed— CA не требуется (например, при использовании публичного TLS-провайдера Let’s Encrypt или других).FromIngressSecret— извлечь CA или сам сертификат из Secret, который используется в Ingress. Подходит для самоподписанных сертификатов в Ingress.
По умолчанию:
DoNotNeedДопустимые значения:
Custom,DoNotNeed,FromIngressSecret - строкаsettings.controlPlaneConfigurator.dexCustomCA
CA, который используется, если
dexCAModeустановлен вCustom. Указывается в открытом виде, без кодирования в Base64. - булевыйsettings.controlPlaneConfigurator.enabled
Использовать ли
control-plane-managerдля настройки OIDC вkube-apiserver.По умолчанию:
true
- объектsettings.devices
Устройства пользователя: браузеры и другие клиенты (kubeconfig,
d8 login), с которых пользователь вошёл.- целочисленныйsettings.devices.maxPerApplication
Максимальное количество устройств, на которых пользователь может одновременно оставаться авторизованным в одном приложении (DexAuthenticator, DexClient, kubeconfig).
Устройство — браузер с сессией Dex вместе со всеми доменами приложения, в которые он вошёл, или refresh-токен без сессии браузера, например файл kubeconfig.
Если пользователь входит с нового устройства, а лимит, указанный в параметре, исчерпан, из приложения выходит устройство, которым дольше всего не пользовались. В первую очередь выходят не доверенные устройства (подробнее — в описании параметра
trustedAfter).По умолчанию:
10Допустимые значения:
1 <= X <= 1000Примеры:
maxPerApplication: 10maxPerApplication: 3 - целочисленныйsettings.devices.rememberedBrowsers
Сколько браузеров пользователя Dex помнит вместе с их первым входом.
Запомненный браузер при новом входе сохраняет свой возраст: срок до доверия (
trustedAfter) отсчитывается от его первого входа. Сверх лимита забывается браузер, который дольше всех не появлялся; при следующем входе он считается новым.0— не помнить браузеры: каждый вход — новое устройство.По умолчанию:
20Допустимые значения:
0 <= X <= 1000Примеры:
rememberedBrowsers: 20rememberedBrowsers: 0 - строкаsettings.devices.trustedAfter
Время, через которое устройство пользователя становится доверенным. Отсчитывается от первого входа из его браузера (для устройства без браузера — от входа).
Только с доверенного устройства пользователь может сам выйти на всех устройствах, на остальных устройствах или на другом устройстве и запросить смену пароля. С устройства, на котором вход выполнен позже, можно выйти только на нём самом. Поэтому тот, кто только что вошёл с украденным паролем, не может ни выкинуть владельца, ни сменить пароль, а владелец видит новое устройство на доверенном и завершает его. От украденной сессии это не защищает: у скопированной cookie Dex или веб-интерфейса возраст устройства владельца. Операции администратора не ограничены.
Когда приложение достигает лимита устройств пользователя, из него первыми выходят устройства, которые ещё не стали доверенными.
0s— каждое устройство доверенное сразу: с любого можно завершить остальные и запросить смену пароля.Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30m,2h30m,24h.По умолчанию:
24hШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$Примеры:
trustedAfter: 24htrustedAfter: 1htrustedAfter: 0s
- булевыйsettings.highAvailability
Ручное управление режимом отказоустойчивости.
По умолчанию режим отказоустойчивости определяется автоматически. Подробнее про режим отказоустойчивости.
Примеры:
highAvailability: truehighAvailability: false - объектsettings.https
Тип сертификата, используемого для Dex.
При использовании этого параметра полностью переопределяются глобальные настройки
global.modules.https.Примеры:
https: mode: CustomCertificate customCertificate: secretName: foobarhttps: mode: CertManager certManager: clusterIssuerName: letsencrypt- объектsettings.https.certManager
Параметры режима
CertManager.- строкаsettings.https.certManager.clusterIssuerName
ClusterIssuer, используемый для Dex.
Доступны
letsencrypt,letsencrypt-staging,selfsigned, но вы можете определить свои.По умолчанию:
letsencrypt
- объектsettings.https.customCertificate
Параметры режима
CustomCertificate.- строкаsettings.https.customCertificate.secretName
Имя секрета в неймспейсе
d8-system, который используется для Dex.Secret должен быть в формате kubernetes.io/tls.
По умолчанию:
false
- строкаsettings.https.mode
Режим работы HTTPS:
CertManager— Dex работает по HTTPS и заказывает сертификат с помощью ClusterIssuer, заданного в параметреcertManager.clusterIssuerName;CustomCertificate— Dex работает по HTTPS с сертификатом из неймспейсаd8-system;Disabled— модуль отключается, так как он работает только по HTTPS;OnlyInURI— Dex работает по HTTP за внешним балансировщиком, который терминирует HTTPS. Все ссылкиuser-authnформируются со схемой HTTPS. Балансировщик должен перенаправлять HTTP на HTTPS.
Если задать секцию
httpsбезmode, применяетсяDisabledи модуль отключается.По умолчанию:
DisabledДопустимые значения:
Disabled,CertManager,CustomCertificate,OnlyInURI
- строкаsettings.idTokenTTL
Время жизни ID-токена.
Задается в виде строки с указанием часов, минут и секунд:
30m,20s,2h30m10s,5h.Должно быть больше нуля и строго меньше 6 часов (ключи подписи Dex ротируются каждые 6 часов). ModuleConfig предыдущей версии настроек (
spec.version1 или 2) со значением 6 часов и больше по-прежнему принимается: значение заменяется на5h59m.Задаёт минимально возможное время жизни пользовательской сессии (параметр
keepUsersLoggedInForресурса DexAuthenticator и параметры видаauth.sessionTTL, например, в модулеconsole).Если время жизни сессии меньше или равно
idTokenTTL, фактическое время до выхода пользователя из системы составитidTokenTTL + 1s.Чтобы пользователь выходил из системы раньше значения
idTokenTTLпо умолчанию, уменьшите также значение этого параметра.По умолчанию:
10mШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$ - строкаsettings.ingressClass
Класс Ingress-контроллера, который используется для Dex.
Опциональный параметр, по умолчанию используется глобальное значение
modules.ingressClass.Шаблон:
^[a-z0-9]([-a-z0-9]*[a-z0-9])?(\.[a-z0-9]([-a-z0-9]*[a-z0-9])?)*$ - массив объектовsettings.kubeconfigGenerator
Массив, в котором указываются дополнительные способы доступа к API-серверу.
Параметр может быть полезен в случае, если вы хотите предоставить доступ к API-серверу не через Ingress, а другими способами (например, с bastion-хоста или через OpenVPN).
- строкаsettings.kubeconfigGenerator.description
Текстовое описание, содержащее информацию о том, чем этот метод аутентификации отличается от других.
- строкаsettings.kubeconfigGenerator.id
Обязательный параметр
Имя способа доступа к API-серверу (без пробелов, маленькими буквами).
Шаблон:
^[\@\.\:0-9a-z._-]+$ - строкаsettings.kubeconfigGenerator.masterCA
CA для доступа к API-серверу.
Если данный параметр не указать, то будет автоматически использован Kubernetes CA.
При публикации API-сервера через HTTP-прокси, который терминирует HTTPS-трафик, рекомендуется использовать самоподписанный сертификат, который нужно указать в параметре
masterCA. - строкаsettings.kubeconfigGenerator.masterURI
Обязательный параметр
Адрес API-сервера, который указывается в kubeconfig для этого способа доступа, например
https://192.168.0.15:6443.Если клиенты подключаются к API-серверу через TCP-прокси или балансировщик, добавьте его адрес в параметр
apiserver.certSANsмодуляcontrol-plane-manager.
- объектsettings.nodeSelector
Структура, аналогичная
spec.nodeSelectorпода Kubernetes.Если значение не указано, оно определяется автоматически.
- объектsettings.passwordPolicy
Политика паролей локальных пользователей.
По умолчанию:
- строкаsettings.passwordPolicy.complexityLevel
Уровень сложности пароля.
В зависимости от уровня сложности к паролю предъявляются следующие минимальные требования:
None— 1 символ.Low— 8 символов.Fair— 8 символов, 1 заглавная буква (A–Z), 1 строчная буква (a–z), 1 цифра.Good— 8 символов, 1 заглавная буква (A–Z), 1 строчная буква (a–z), 1 цифра, 1 специальный символ (!@#$%^&*).Excellent— 8 символов, 1 заглавная буква (A–Z), 1 строчная буква (a–z), 1 цифра, 1 специальный символ (!@#$%^&*), не более 2 одинаковых символов подряд.Custom— требования задаются в полеcustom.
По умолчанию:
FairДопустимые значения:
None,Low,Fair,Good,Excellent,Custom - объектsettings.passwordPolicy.custom
Пользовательские правила сложности пароля.
Применяются только если
complexityLevelравенCustom. Любое из правил ниже можно включать независимо.- булевыйsettings.passwordPolicy.custom.capitalized
Если
true, пароль должен содержать хотя бы одну заглавную букву (A–Z).По умолчанию:
false - целочисленныйsettings.passwordPolicy.custom.minLength
Минимальное количество символов в пароле.
По умолчанию:
8Допустимые значения:
1 <= X - булевыйsettings.passwordPolicy.custom.numbers
Если
true, пароль должен содержать хотя бы одну цифру.По умолчанию:
false - булевыйsettings.passwordPolicy.custom.repeatedChars
Если
true, пароль не должен содержать более 2 одинаковых символов подряд (то же правило, что применяется на уровнеExcellent).По умолчанию:
false - булевыйsettings.passwordPolicy.custom.specialCharacters
Если
true, пароль должен содержать хотя бы один специальный символ (любой символ, не являющийся буквой или цифрой).По умолчанию:
false
- объектsettings.passwordPolicy.lockout
Автоматическая временная блокировка пользователя после нескольких неуспешных попыток входа.
Эта секция управляет только блокировкой после неверного пароля. Блокировка администратором через UserOperation (
d8 iam user lock) работает независимо и не требуетpasswordPolicyили этой секцииlockout.- массив строкsettings.passwordPolicy.lockout.applyToConnectors
Типы внешних (нелокальных) провайдеров аутентификации, на которые дополнительно распространяется блокировка.
Встроенный коннектор
Localвсегда подпадает под политику блокировки, когда секция настроена, и перечислять его в этом списке не требуется.Для перечисленных типов Dex считает неудачные попытки и блокирует каждую пару из провайдера и пользователя отдельно. Счётчик и блокировку показывает объект UserAccount пользователя.
Ручная разблокировка пользователя для всех типов провайдеров выполняется через UserOperation.
- строкаЭлемент массива
Допустимые значения:
LDAP,Crowd
- строкаsettings.passwordPolicy.lockout.lockDuration
Обязательный параметр
Длительность временной блокировки. Задается в секундах, минутах, часах или днях:
10s,5m,1h,3d.Шаблон:
^(?:(?:[1-9]|[1-9][0-9]+)d)?(?:(?:[1-9]|[1-9][0-9]+)h)?(?:(?:[1-9]|[1-9][0-9]+)m)?(?:(?:[1-9]|[1-9][0-9]+)s)?$ - целочисленныйsettings.passwordPolicy.lockout.maxAttempts
Обязательный параметр
Количество последовательных неуспешных попыток входа, после которых пользователь будет временно заблокирован.
- целочисленныйsettings.passwordPolicy.passwordHistoryLimit
Количество предыдущих паролей пользователя, которые сохраняются в истории для предотвращения их повторного использования.
По умолчанию:
5Допустимые значения:
0 <= X - объектsettings.passwordPolicy.rotation
Настройки ротации паролей.
- строкаsettings.passwordPolicy.rotation.interval
Обязательный параметр
Интервал времени, после которого пароль необходимо изменить. Задается в секундах, минутах, часах или днях:
10s,5m,1h,3d.Шаблон:
^(?:(?:[1-9]|[1-9][0-9]+)d)?(?:(?:[1-9]|[1-9][0-9]+)h)?(?:(?:[1-9]|[1-9][0-9]+)m)?(?:(?:[1-9]|[1-9][0-9]+)s)?$
- объектsettings.publishAPIПараметр устарел
Устарел. Модуль не публикует API Kubernetes. API публикуется параметром
apiserver.publishAPIмодуляcontrol-plane-manager. Перенесите существующие настройки туда.Подробнее о способах публикации API Kubernetes — в документации модуля
control-plane-manager.- булевыйsettings.publishAPI.addKubeconfigGeneratorEntry
Устарел. Используйте параметр
apiserver.publishAPI.ingress.addKubeconfigGeneratorEntryмодуляcontrol-plane-manager.По умолчанию:
true - булевыйsettings.publishAPI.enabled
Устарел. Ingress не создаёт.
По умолчанию:
false - объектsettings.publishAPI.https
Режим работы HTTPS для Ingress API-сервера.
Примеры:
https: mode: SelfSignedhttps: mode: Global global: kubeconfigGeneratorMasterCA: plainstring- объектsettings.publishAPI.https.global
Дополнительный параметр для режима
Global.- строкаsettings.publishAPI.https.global.kubeconfigGeneratorMasterCA
Если перед Ingress-контроллером есть внешний балансировщик, который терминирует HTTPS-трафик с использованием непубличного сертификата, укажите цепочку CA в этом параметре. Она будет добавлена в сгенерированные файлы конфигурации kubectl.
Если вы используете в кластере сертификаты, выдаваемые c помощью модуля
cert-managerи Let’s Encrypt, следует в качестве значения установить пустую строку"".В качестве CA допускается указать непосредственно сертификат внешнего балансировщика. В таком случае нужно помнить, что обновление сертификата на балансировщике повредит ранее сгенерированные файлы конфигурации kubectl.
- строкаsettings.publishAPI.https.mode
Режим выдачи сертификатов для данного Ingress-ресурса.
В случае использования режима
SelfSigned, для Ingress-ресурса будет выпущен сертификат подписанный CA.В случае использования режима
Globalбудут применены политики из глобальной настройкиglobal.modules.https.mode. То есть если в глобальной настройке стоит режимCertManagerс ClusterIssuerletsencrypt, для Ingress-ресурса будет заказан сертификат Let’s Encrypt.По умолчанию:
SelfSignedДопустимые значения:
SelfSigned,Global
- строкаsettings.publishAPI.ingressClass
Ingress-класс, который будет использован для публикации API Kubernetes через Ingress.
Шаблон:
^[a-z0-9]([-a-z0-9]*[a-z0-9])?(\.[a-z0-9]([-a-z0-9]*[a-z0-9])?)*$ - массив строкsettings.publishAPI.whitelistSourceRanges
Список адресов в формате CIDR, которым разрешено подключение к API-серверу.
- строкаЭлемент массива
Шаблон:
^(([0-9]|[1-9][0-9]|1[0-9]{2}|2[0-4][0-9]|25[0-5])\.){3}([0-9]|[1-9][0-9]|1[0-9]{2}|2[0-4][0-9]|25[0-5])(\/(3[0-2]|[1-2][0-9]|[0-9]))?$
- объектsettings.rateLimit
Защита парольных эндпоинтов Dex от перебора.
При включении Dex ограничивает неуспешные запросы с каждого IP-адреса клиента к следующим эндпоинтам:
/token— эндпоинт токенов: аутентификация клиента и вход по паролю через API. Остальные запросы аутентифицированного клиента, например обновление refresh-токенов, не учитываются;/auth/{connector}/login— форма входа локальных провайдеров, LDAP и Crowd;/password/change— страница смены пароля;/mfaи вложенные пути — шаги двухфакторной аутентификации (2FA).
IP-адрес клиента берётся из заголовка
X-Real-IP, который устанавливает платформенный Ingress-контроллер. Dex доверяет заголовку только от прокси платформы. Ingress-контроллер подтверждает себя клиентским сертификатом, который выпустил CA платформы для организацииingress-nginx:auth. Контроллер предъявляет его любому бэкенду, для которого это запрошено в Ingress, поэтому тот, кто может создать Ingress со сниппетами конфигурации на этом контроллере, тоже может задать адрес. Gateway передаёт секрет, который хранится в объекте HTTPRoute модуля вd8-user-authn: тот, кто может его читать, тоже может задать адрес. Для остальных запросов, например от пода, который обращается к сервису Dex напрямую, Dex учитывает адрес соединения. Через Gateway API (модульalb) Dex учитывает последний адрес изX-Forwarded-For: адрес, который видел ALB, или адрес, переданный балансировщиком, которому экземпляр ALB доверяет вoriginalIPDetection.setRealIPFrom. За балансировщиком, которому экземпляр ALB не доверяет, все клиенты учитываются по адресу балансировщика. Basic-аутентификация в API Kubernetes через LDAP-провайдер учитывается по адресу клиента, который видел платформенный Ingress-контроллер или Gateway: basic-auth-proxy передаёт последний адрес изX-Forwarded-For. Ingress-контроллер должен сам видеть адрес клиента: за балансировщиком, который его подменяет, все пользователи учитываются вместе (см. Какой адрес клиента видит Dex?).Ограничение применяется только к неуспешным попыткам аутентификации. Каждый запрос забирает токен из бакета своего IP-адреса, а успешный ответ (HTTP
2xxили3xx) возвращает токен. Успешные логины и обновление refresh-токенов не расходуют квоту IP. Когда бакет пуст, Dex отвечает кодом429с заголовкомRetry-After.Лимиты хранятся в памяти каждой реплики Dex. В HA-конфигурации эффективный лимит умножается на число реплик. Этот лимит дополняется блокировкой учётной записи.
- булевыйsettings.rateLimit.enabled
Включает ограничитель скорости запросов на парольных эндпоинтах Dex.
По умолчанию:
false - объектsettings.rateLimit.perIP
Параметры token bucket для каждого исходного IP-адреса.
Оба параметра (
requestsPerMinuteиburst) учитывают только неуспешные попытки аутентификации.- целочисленныйsettings.rateLimit.perIP.burst
Максимальный размер бакета, определяющий допустимое количество неуспешных попыток аутентификации с одного IP-адреса до начала ограничения.
По умолчанию:
10Допустимые значения:
1 <= X - целочисленныйsettings.rateLimit.perIP.requestsPerMinute
Максимальная скорость неуспешных попыток аутентификации с одного IP-адреса (в попытках в минуту).
Успешные логины и обновление refresh-токенов не учитываются.
По умолчанию:
10Допустимые значения:
1 <= X
- строкаsettings.refreshTokenAbsoluteLifetime
Максимальное время жизни refresh-токенов (соответствует настройке Dex
expiry.refreshTokens.absoluteLifetime).Этот параметр управляет продолжительностью пользовательских сессий. По истечении этого периода пользователи должны будут пройти повторную аутентификацию, даже при наличии активных refresh-токенов.
Refresh-токен, который не используется в течение
refreshTokenValidIfNotUsedFor, истекает раньше.Значение не может быть меньше
idTokenTTL.Задается в виде строки с указанием часов, минут и секунд: 30m, 20s, 2h30m10s, 24h.
По умолчанию:
4380hШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$ - строкаsettings.refreshTokenValidIfNotUsedFor
Время, после которого неиспользуемый refresh-токен истекает (соответствует настройке Dex
expiry.refreshTokens.validIfNotUsedFor).Файл kubeconfig или приложение, которое за это время ни разу не обновило свои токены, входит заново. По умолчанию — около 3 месяцев.
Значение должно быть больше нуля и не больше
refreshTokenAbsoluteLifetime.Задается в виде строки с указанием часов, минут и секунд: 30m, 20s, 2h30m10s, 24h.
По умолчанию:
2190hШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$Примеры:
refreshTokenValidIfNotUsedFor: 2190hrefreshTokenValidIfNotUsedFor: 720h - объектsettings.retention
Сколько хранятся записи модуля.
- строкаsettings.retention.revocations
Сколько хранится запись об отзыве (завершении сессий и токенов пользователя операцией или выходом) для компонентов, которые по ней завершают сессии пользователя: объектов DexAuthenticator, базовой аутентификации в API Kubernetes, вебхука авторизации.
По умолчанию и как минимум —
idTokenTTLплюс час, но не меньше 70 минут: пока не истекут все токены, выданные до отзыва. Меньшее значение поднимается до этого минимума.Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30m,2h30m,24h.Шаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$Пример:
revocations: 24h - строкаsettings.retention.userOperations
Сколько хранится объект UserOperation после создания. Затем он удаляется, и история операций в веб-интерфейсе его больше не показывает.
Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30m,2h30m,24h.По умолчанию:
24hШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$Примеры:
userOperations: 24huserOperations: 720h
- объектsettings.sessions
Браузерные сессии Dex.
При включённых сессиях Dex запоминает пользователя, вошедшего в браузере:
- Веб-интерфейсы Deckhouse (объекты DexAuthenticator модулей платформы, например консоль или Grafana) используют
общий вход: пользователь вводит пароль и второй фактор один раз и открывает остальные без них (см.
sso). Для пользователя внешнего провайдера это работает, пока сохранённые данные пользователя актуальны (см.identityRefresh). - Форма входа показывает флажок «Запомнить меня». С ним сессия сохраняется после закрытия браузера.
- Выход из приложения объекта DexAuthenticator завершает сессию: за несколько секунд браузер выходит из всех приложений объектов DexAuthenticator, в которые вошёл через эту сессию.
Что не меняется:
- Токены доступа для
kubectl(kubeconfig,d8 login) и приложений объектов DexClient, запрашивающих офлайн-доступ, выдаются только после интерактивного входа и никогда — по сессии браузера. Исключение — DexClient сrefreshTokenLifetime: Session. - Приложение, в которое пользователь вошёл через DexAuthenticator, остаётся доступным в течение
keepUsersLoggedInFor, даже после окончания сессии Dex. Сессия ограничивает только вход без пароля. - Выход из Dex не завершает сессию во внешнем OIDC-провайдере, если у провайдера не включён параметр
upstreamLogout.
- строкаsettings.sessions.absoluteLifetime
Максимальное время жизни сессии с момента входа.
Как бы активно ни использовался браузер, по истечении этого времени сессия завершается, и следующее приложение снова запрашивает пароль и второй фактор. По умолчанию пользователь, работающий каждый день, вводит их раз в неделю.
Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30m,2h30m,24h.По умолчанию:
168hШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$ - булевыйsettings.sessions.enabled
Включает браузерные сессии Dex.
По умолчанию:
false - объектsettings.sessions.identityRefresh
Актуальность данных пользователя, которые Dex сохраняет при входе, например групп пользователя.
Dex использует сохранённые данные, пока они не старше
maxAge, а затем снова получает их у провайдера. Так происходит и при включённых, и при выключенных сессиях: при обновлении токенов приложения Dex обращается к провайдеру, только когда сохранённые данные старшеmaxAge. Поэтому пользователь, отключённый у провайдера, до этого момента продолжает обновлять токены. Если провайдер отвечает, что пользователя больше нет или ему закрыт доступ, Dex завершает все сессии и токены этого пользователя этого провайдера. Данные локальных пользователей перечитываются каждый раз.Провайдер, который отвечает ошибкой сервера (HTTP 5xx), для Dex неотличим от недоступного. Когда сохранённые данные старше
maxAge, Dex отвечает на обновление токенов кодом 503 и сохраняет токены, а DexAuthenticator отправляет пользователя на вход черезidTokenTTLпосле первой такой ошибки. Так может отвечать на обновление токенов удалённого локального или LDAP-пользователя Dex основного проекта (dexidp/dex) и Dex в Deckhouse до версии 1.78. За таким провайдером удалённый пользователь околоidTokenTTLвидит страницу ошибки, а затем страницу входа.Для входа по сессии данные тоже должны быть актуальны. Dex не хранит учётные данные пользователя внешнего провайдера, чтобы перечитывать данные в фоне, поэтому, как только данные старше
maxAge, такой пользователь снова вводит пароль при входе в следующее приложение. Данные обновляют каждый вход и каждое обновление токенов приложения, при котором Dex обращается к провайдеру: пока пользователь работает в приложении объекта DexAuthenticator, общий вход сохраняется. Чтобы он сохранялся и после долгих перерывов, увеличьтеmaxAge.- строкаsettings.sessions.identityRefresh.gracePeriod
Насколько дольше
maxAgeDex использует сохранённые данные, если провайдер не отвечает.После этого срока Dex не обновляет токены пользователя, пока провайдер не ответит.
Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30s,5m,1h.По умолчанию:
0sШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$ - строкаsettings.sessions.identityRefresh.maxAge
Возраст сохранённых данных, после которого Dex снова получает их у провайдера.
По умолчанию равен
idTokenTTL.Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30m,2h30m,24h.Шаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$
- булевыйsettings.sessions.rememberMeCheckedByDefault
Установлен ли по умолчанию флажок «Запомнить меня» в форме входа.
Без «Запомнить меня» сессия завершается при закрытии браузера.
По умолчанию:
false - строкаsettings.sessions.sso
Общий вход в приложения.
Platform— веб-интерфейсы Deckhouse используют общий вход. Это приложения объектов DexAuthenticator в неймспейсахd8-*. Пользовательские объекты DexAuthenticator и DexClient общий вход не используют.None— каждое приложение запрашивает вход. Сессия избавляет от ввода пароля только при повторном входе в то же приложение.
По умолчанию:
PlatformДопустимые значения:
Platform,None - строкаsettings.sessions.validIfNotUsedFor
Время, после которого неиспользуемая сессия завершается.
Сессия используется, когда браузер входит через неё в приложение и когда приложение, вошедшее через неё, обновляет свои токены: приложение объекта DexAuthenticator или DexClient с
refreshTokenLifetime: Session. Такое приложение обновляет токены, пока оно открыто и отправляет запросы; закрытое приложение или приложение в браузере спящего компьютера сессию не использует. Пока браузер использует сессию, она длится доabsoluteLifetime.Со значением по умолчанию (сутки) сессия переживает ночь, но не выходные. Если требования строже, задайте меньшее время, например
1h: тогда после каждого перерыва в час пользователь снова вводит пароль.Не может быть больше
absoluteLifetime. Если задан толькоabsoluteLifetimeи он меньше суток, неиспользуемая сессия завершается черезabsoluteLifetime.Задаётся в виде строки с целым числом часов, минут и секунд, указанных именно в таком порядке:
30m,2h30m,24h.По умолчанию:
24hШаблон:
^([0-9]+h)?([0-9]+m)?([0-9]+s)?$
- Веб-интерфейсы Deckhouse (объекты DexAuthenticator модулей платформы, например консоль или Grafana) используют
общий вход: пользователь вводит пароль и второй фактор один раз и открывает остальные без них (см.
- массив объектовsettings.tolerations
Структура, аналогичная
spec.tolerationsпода Kubernetes.Если значение не указано, оно определяется автоматически.
Пример:
tolerations: - key: key1 operator: Equal value: value1 effect: NoSchedule- строкаsettings.tolerations.effect
- строкаsettings.tolerations.key
- строкаsettings.tolerations.operator
- целочисленныйsettings.tolerations.tolerationSeconds
- строкаsettings.tolerations.value
- объектsettings.twoFactor
Двухфакторная аутентификация (2FA) с одноразовым кодом (TOTP) из приложения-аутентификатора, с ключом безопасности (WebAuthn) или с обоими, как задают
methodsиrequire.Параметр заменяет
staticUsers2FAиз прежних версий настроек, который охватывал только локальных пользователей. Модуль преобразуетstaticUsers2FAв этот параметр.- булевыйsettings.twoFactor.enabled
Обязательный параметр
Если указано
true, пользователи провайдеров из спискаproviderTypesдолжны будут использовать двухфакторную аутентификацию (2FA) при входе в систему.По умолчанию:
false - строкаsettings.twoFactor.issuerName
Имя издателя для токенов двухфакторной аутентификации (2FA). Это имя отображается пользователям в приложении для 2FA (например, Google Authenticator) и в окне браузера, который регистрирует ключ безопасности.
По умолчанию:
Deckhouse - массив строкsettings.twoFactor.methods
Вторые факторы пользователей типов из
providerTypes, еслиproviderTypeOverridesне задаёт для типа другие:TOTP— одноразовый код из приложения-аутентификатора (например, Google Authenticator);WebAuthn— ключ безопасности (например, YubiKey), а также Touch ID или Windows Hello устройства. Ключ подтверждает вход только для домена, к которому он привязан, поэтому поддельная страница входа на другом домене не получит ответа, который можно использовать повторно.
При двух методах
requireзадаёт, как они сочетаются.Пользователь регистрирует метод при первом входе, который его запрашивает (и пока он этого не сделал, любой, кто знает пароль, может зарегистрировать своё устройство). Секрет или ключи, которые были у пользователя для метода, который больше не запрашивается, остаются до операции
Reset2FA, поэтому, если метод снова запрашивается, они возвращаются.По умолчанию:
["TOTP"]- строкаЭлемент массива
Допустимые значения:
TOTP,WebAuthn
- массив объектовsettings.twoFactor.providerTypeOverrides
Вторые факторы пользователей одного типа провайдеров вместо
methodsиrequire. Тип должен быть вproviderTypes, и каждый тип указывается один раз.- массив строкsettings.twoFactor.providerTypeOverrides.methods
Обязательный параметр
Вторые факторы пользователей этого типа, как в
methods.- строкаЭлемент массива
Допустимые значения:
TOTP,WebAuthn
- строкаsettings.twoFactor.providerTypeOverrides.providerType
Обязательный параметр
Тип провайдера, один из
providerTypes.Допустимые значения:
Local,LDAP,Crowd - строкаsettings.twoFactor.providerTypeOverrides.require
Как сочетаются два метода, как в
require. Обязателен при двух методах и не допускается при одном.Допустимые значения:
Any,All
- массив строкsettings.twoFactor.providerTypes
Типы провайдеров, пользователи которых должны проходить второй фактор:
Local— локальные пользователи (User);LDAP— пользователи каждого DexProvider типаLDAP;Crowd— пользователи каждого DexProvider типаCrowd.
Пользователь регистрирует аутентификатор при первом входе после включения второго фактора. Пока он этого не сделал, любой, кто знает пароль, может зарегистрировать своё устройство, поэтому попросите пользователей войти сразу после включения.
Добавление типа не завершает refresh-токены и браузерные сессии Dex, выданные до этого. Refresh-токен продолжает выдавать токены без кода до своего истечения, а браузерная сессия, созданная раньше, проходит без кода. После включения выполните UserOperation типа
Logoutдля пользователей провайдеров перечисленных типов.Второй фактор несовместим с базовой аутентификацией в API Kubernetes (Basic Authentication), потому что у неё нет страницы для ввода кода. У провайдера перечисленного типа нельзя задать
enableBasicAuth: true. Модуль отклоняет DexProvider, у которого окажутся оба параметра, и отклоняет эту настройку, пока такой DexProvider существует.Провайдеры OIDC, SAML, GitHub, GitLab и Bitbucket Cloud в списке отсутствуют. Второй фактор для них настраивается на стороне провайдера идентификации.
По умолчанию:
["Local"]- строкаЭлемент массива
Допустимые значения:
Local,LDAP,Crowd
- строкаsettings.twoFactor.require
Как сочетаются два метода из
methods.При
Anyпользователь проходит один из них. При первом входе пользователь выбирает метод и регистрирует его, дальше Dex запрашивает зарегистрированный метод, сначала последний использованный, а пользователь, который зарегистрировал оба, может войти другим способом. Пользователь, у которого зарегистрирован один метод, не может зарегистрировать второй при входе. Чтобы сменить метод, выполните операциюReset2FAдля зарегистрированного метода или задайтеAll. ПриAllпользователь проходит оба метода, сначала код, затем ключ. Пользователь, у которого есть только один из них, сначала подтверждает вход им и только потом регистрирует второй.Допустимые значения:
Any,All - объектsettings.twoFactor.webAuthn
Параметры метода
WebAuthn.- целочисленныйsettings.twoFactor.webAuthn.maxCredentials
Сколько ключей может зарегистрировать пользователь.
Первый ключ регистрируется при первом входе, который его запрашивает. Следующий ключ пользователь добавляет на странице подтверждения входа ключом, после того как вход подтвердил уже зарегистрированный ключ. Одним паролем ключ не добавить.
При уменьшении лимита ключи пользователей сохраняются; пользователь, у которого ключей столько же или больше, новые не добавляет.
По умолчанию:
3Допустимые значения:
1 <= X <= 10 - строкаsettings.twoFactor.webAuthn.rpID
Домен, к которому привязывается зарегистрированный ключ (relying party ID). Ключ работает только для этого домена и его поддоменов.
Браузер принимает домен адреса Dex (
dex.<PUBLIC_DOMAIN>) или его родителя вплоть до регистрируемого домена (example.com) и отклоняет любой другой. По умолчанию это домен адреса Dex, поэтому сменаpublicDomainTemplateделает все зарегистрированные ключи бесполезными, и все пользователи должны регистрироваться заново. Задайте стабильный родительский домен, чтобы ключи пережили такую смену.Установка или смена параметра тоже делает бесполезными ключи, зарегистрированные до неё.
Пользователь, чей ключ стал бесполезным, не может ни войти, ни зарегистрировать новый ключ, потому что Dex предлагает регистрацию только учётной записи без ключей, а старый ключ использовать нельзя. Сбросьте второй фактор такого пользователя через UserOperation типа
Reset2FA; пользователь зарегистрирует ключ заново при следующем входе.Dex принимает
localhostи доменное имя в нижнем регистре из двух и более частей, напримерexample.comилиdex.example.com. Он отклоняет любое другое имя из одной части, имя, последняя часть которого — число (corp.123, а также шестнадцатеричная, двоичная или восьмеричная форма вроде0x1), и IP-адрес.Шаблон:
^(localhost|[a-z0-9]([a-z0-9-]{0,61}[a-z0-9])?(\.[a-z0-9]([a-z0-9-]{0,61}[a-z0-9])?)+)$Максимальная длина:
253Пример:
rpID: example.com
Модуль работает только с HTTPS, так как использование OpenID Connect по HTTP — серьёзная угроза безопасности, а API-сервер Kubernetes не поддерживает OIDC по HTTP. При значении Disabled параметра https.mode модуль отключается.
Задайте для https.mode значение, отличное от Disabled, на уровне кластера (modules.https.mode) или в модуле. Если вы задаёте секцию https модуля, укажите в ней и mode. Без mode применяется Disabled.