


Предварительная версия. Функциональность может измениться, а обновление может потребовать ручных действий по миграции.
AppSec.Hub — платформа анализа защищённости приложений, которая проверяет Quality Gates приложения. Интеграция с AppSec.Hub привязывает проект к приложению AppSec.Hub и показывает, какими инструментами AppSec.Hub клонирует код проекта и скачивает его образы. Политика выполнения сканирования добавляет задачу AppSec.Hub в пайплайны, на которые распространяются её правила. Задача запускает выбранные проверки исходного кода, образов или стенда и ожидает вердиктов Quality Gates приложения. Находки, на которых основаны вердикты, попадают в отчёты безопасности пайплайна. Кроме того, интеграция отправляет в AppSec.Hub отчёты собственных сканеров проекта.
Интеграция поставляется выключенной: администратор включает её флагом функций appsec_hub_integration, а
сканированию из политики нужен ещё флаг функций fe_security_scan_policies, как описано на странице
Ранний доступ.
Интеграции также нужна лицензия экземпляра, которая охватывает сканирование безопасности.
Пока флаг выключен или лицензии нет, интеграция не предлагается в разделе «Настройки» → «Интеграции», редактор
политик не предлагает сканирование AppSec.Hub, а отчёты в AppSec.Hub не отправляются.
Задача политики, которая уже требует сканирование AppSec.Hub, завершается с ошибкой «ERROR: the security policy
sets AppSec.Hub options this scan cannot use: AppSec.Hub is turned off on this instance».
Предварительные требования
Чтобы сканирование могло запуститься, убедитесь, что:
- администратор включил флаги функций
fe_security_scan_policiesиappsec_hub_integrationтак, как описано на странице Ранний доступ; - сервер AppSec.Hub доступен с сервера Deckhouse Code и с раннеров, и у вас есть API-токен пользователя AppSec.Hub, который может читать и создавать приложения и читать инструменты приложения; для отправки учётных данных внешнего реестра токену также нужны права на чтение, создание и изменение инструментов. Выпустите токен для технического локального пользователя AppSec.Hub («Administration» → «Users» → «Add local user»), а не для администратора AppSec.Hub: у администратора нет доступа к приложениям. Дайте пользователю роль Manager и доступ к приложениям через команду в «Access groups»; чтобы читать находки своих сканирований, ему нужна ещё роль Security Engineer. Роли совмещаются. Пользователь занимает место в лицензии AppSec.Hub;
- если у AppSec.Hub адрес на localhost или в локальной сети, администратор экземпляра включил «Разрешить запросы к локальной сети от вебхуков и интеграций» или добавил хост AppSec.Hub в «Локальные IP-адреса и доменные имена, к которым могут получить доступ хуки и интеграторы» в разделе «Admin» → «Настройки» → «Сеть» → «Исходящие запросы». Иначе активную интеграцию с таким адресом не сохранить, а «Проверить настройки» завершается ошибкой;
- у вас есть роль Maintainer в проекте;
- интеграция с AppSec.Hub настроена, активна и привязана к приложению;
- у вас есть образ
hub-cliтого же релиза, что и сервер AppSec.Hub: вендор AppSec.Hub передаёт его только лицензиатам, и Deckhouse Code его не поставляет; - для модуля «Исходный код» в AppSec.Hub есть инструмент, который обслуживает адрес клонирования проекта;
- для модуля «Образ» в AppSec.Hub есть инструмент, который обслуживает реестр, указанный в разделе «Реестр» интеграции;
- для модуля «Стенд» стенд доступен из сети AppSec.Hub, а если стенду нужен логин, у проекта есть CI/CD-переменные, в которых хранятся логин и пароль;
- проект политик безопасности привязан к проекту или к группе выше него, и его политика включает хотя бы один модуль сканирования AppSec.Hub;
- доступен GitLab Runner с Docker executor, и он может загрузить образ
hub-cli.
Развёртывание самого сервера AppSec.Hub не входит в эту интеграцию.
Интеграция с AppSec.Hub
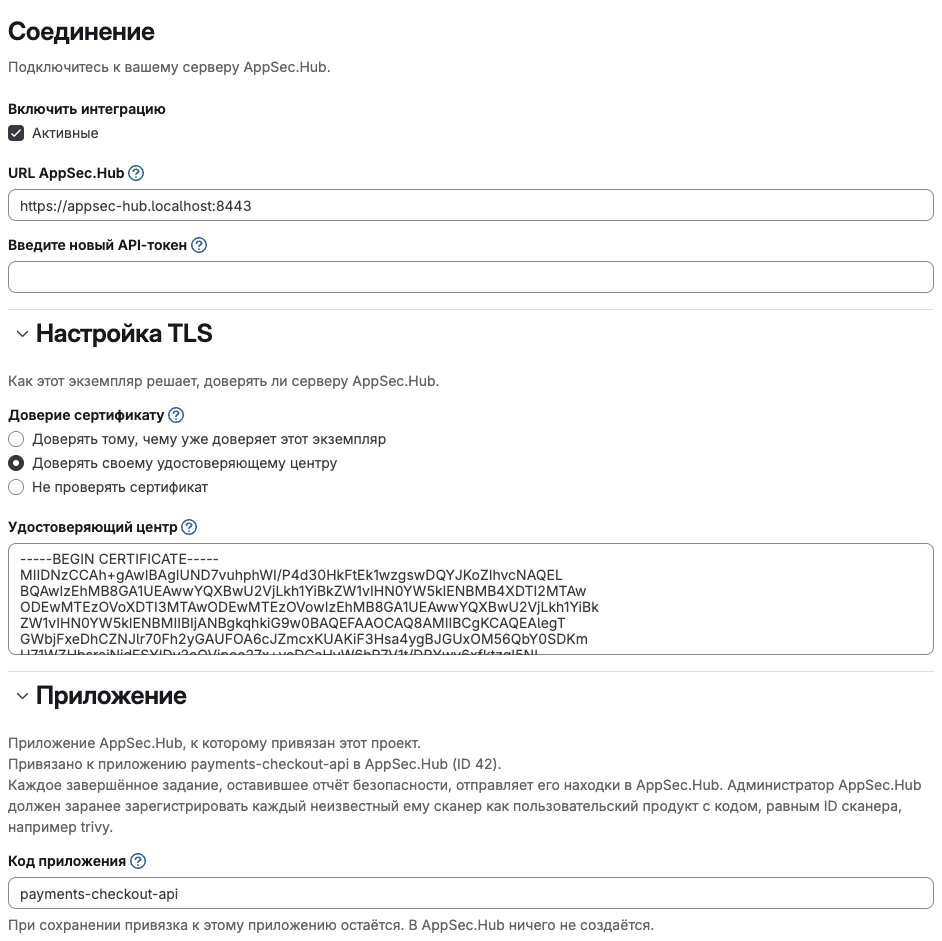
Настройте интеграцию на уровне проекта, в разделе «Настройки» → «Интеграции» → «AppSec.Hub». Интеграция доступна только в проекте, не в группе и не на экземпляре, потому что хранит приложение AppSec.Hub одного проекта.
Соединение
В разделе «Соединение» есть следующие поля:
| Поле | Что задаёт |
|---|---|
| «URL AppSec.Hub» | Базовый URL вашего сервера AppSec.Hub. Если вы измените его, введите API-токен снова. Обязательное |
| «API-токен» | Токен пользователя AppSec.Hub, от имени которого действует эта интеграция. Ему нужны права на чтение и создание приложений и на чтение инструментов приложения. Чтобы передавать учётные данные внешнего реестра, токену также нужны права на чтение, создание и изменение инструментов. Обязательное |
Настройка TLS
В разделе «Настройка TLS» есть следующие поля:
| Поле | Что задаёт |
|---|---|
| «Доверие сертификату» | Как этот экземпляр решает, доверять ли серверу AppSec.Hub: «Доверять тому, чему уже доверяет этот экземпляр», «Доверять своему удостоверяющему центру» или «Не проверять сертификат» |
| «Удостоверяющий центр» | PEM-сертификат центра, подписавшего сертификат сервера. Используется, только если для «Доверие сертификату» выбрано «Доверять своему удостоверяющему центру» |
Настройка «Доверие сертификату» действует на соединение, которое этот экземпляр устанавливает при сохранении или
проверке этих настроек, и на соединение задачи сканирования с AppSec.Hub.
В задаче сканирования «Доверять тому, чему уже доверяет этот экземпляр» означает сертификаты, которым доверяет
образ hub-cli.
Отключение проверки оставляет API-токен и учётные данные реестра, введённые в этой форме, открытыми для перехвата.
Прокси из переменных окружения задачи сканирования (HTTPS_PROXY, HTTP_PROXY, ALL_PROXY) используется
только для адреса https:// с проверкой сертификата. Для адреса http:// и при отключённой проверке задача
сбрасывает эти переменные: такой прокси прочитал бы API-токен.
Изменение «Доверие сертификату» или удостоверяющего центра требует ввести API-токен снова.
Приложение
Раздел «Приложение» привязывает проект к одному приложению AppSec.Hub через поле «Код приложения»:
- Оставьте поле пустым, чтобы использовать слаг пути проекта — то же значение, что и
CI_PROJECT_PATH_SLUG. При сохранении будет создано приложение с этим кодом; если в AppSec.Hub оно уже есть для этого проекта, интеграция привяжется к нему. - Введите код существующего приложения, чтобы привязаться к нему. В AppSec.Hub ничего не создаётся.
Изменение кода требует ввести API-токен снова.
Привязка сохраняется только после успешного запроса к AppSec.Hub.
До этого раздел показывает «Пока не привязано.», после — Привязано к приложению <код> в AppSec.Hub (ID <ID>)..
Клонирование
Раздел «Клонирование» задаёт, как AppSec.Hub клонирует исходный код проекта. AppSec.Hub выбирает инструмент по адресу и входит с учётными данными этого инструмента, поэтому их настраивает администратор AppSec.Hub в AppSec.Hub, а не в этой форме.
| Поле | Что задаёт |
|---|---|
| «Протокол клонирования» | Адрес проекта, из которого AppSec.Hub клонирует код: HTTPS, HTTP или SSH. Если не задан, используется протокол URL проекта для клонирования по HTTP |
Для каждого протокола раздел показывает адрес проекта, а после того как интеграция сохранена и привязана, — «Инструмент AppSec.Hub», который обслуживает этот адрес, например «Способ входа: логин и пароль, логин: ci-reader». У протокола, который отключён на экземпляре или в группе, адреса нет. Если выбранный протокол отключили после сохранения интеграции, модуль «Исходный код» не запускается: задача пишет ошибку и просит выбрать доступный протокол. Модули «Образ» и «Стенд» при этом выполняются. Если ни один инструмент не обслуживает адрес, раздел показывает «Нет инструмента AppSec.Hub»: AppSec.Hub отклонит адрес, и сканирование завершится ошибкой. Попросите администратора AppSec.Hub добавить инструмент для этого адреса (с учётными данными, если проект закрытый) или добавить адрес как псевдоним существующего инструмента.
Чтобы дать инструменту доступ к закрытому проекту:
- «Создать токен развёртывания» открывает токены развёртывания проекта с заполненными именем и областью.
- Для инструмента, который входит по SSH-ключу, раздел показывает «Открытый SSH-ключ инструмента» с кнопками «Скопировать ключ» и «Добавить как ключ развёртывания».
Реестр
Раздел «Реестр» задаёт, откуда AppSec.Hub скачивает образы проекта для модуля «Образ». AppSec.Hub выбирает инструмент репозитория по адресу образа и входит с учётными данными этого инструмента.
| Поле | Что задаёт |
|---|---|
| «Образы находятся в» | Реестр, в который пайплайн проекта отправляет образы: «Реестр контейнеров проекта» или «Внешний реестр», например Nexus |
| «Репозиторий образов» | Для внешнего реестра. Репозиторий образов в том виде, как его называет docker pull, без тега: хост, порт (если он есть у реестра), затем путь, например nexus.example.com:8443/team/app. Без https:// и другой схемы, без логина и пароля. Модуль «Образ» читает $CI_REGISTRY_IMAGE как этот адрес |
Для реестра контейнеров проекта учётные данные инструмента настраивает администратор AppSec.Hub. «Создать токен развёртывания» открывает токены развёртывания проекта с заполненными именем и областью. Если в проекте нет реестра контейнеров, раздел сообщает об этом: включите реестр в настройках проекта или выберите внешний реестр, в который пайплайн отправляет образы.
Для внешнего реестра форма может сама передать учётные данные в AppSec.Hub. В разделе «Учётные данные реестра» выберите один из вариантов:
- «Оставить то, что задано в AppSec.Hub».
- «Без учётных данных, реестр публичный».
- «Логин и пароль или токен», затем заполните «Логин реестра» и «Пароль или токен реестра».
При сохранении учётные данные передаются в AppSec.Hub, который хранит их в инструменте Docker registry, созданном этой интеграцией для реестра; Deckhouse Code их не хранит. Интеграция меняет только созданный ею инструмент. Если внешний реестр уже обслуживает другой инструмент, задайте учётные данные этого инструмента в AppSec.Hub или оставьте учётные данные, заданные в AppSec.Hub. Учётные данные передаются только для внешнего реестра активной интеграции.
Инструмент называется Deckhouse Code <хост экземпляра> <путь проекта> registry, с пробелами вместо косых черт пути.
Если его удалили в AppSec.Hub, следующее сохранение с учётными данными создаёт его заново и добавляет к имени время
создания по UTC, например … registry 20261015143005, потому что AppSec.Hub считает имя удалённого инструмента
занятым.
Если инструмент уже входит по паролю, пустое поле «Пароль или токен реестра» сохраняет прежний пароль; для нового
инструмента пароль нужен.
Интеграция никогда не удаляет инструмент.
Интеграция не хранит стенд: адрес, этап и переменные с логином и паролем стенда — опции политики (подробности приведены в разделе «Модуль «Стенд»»).
Нажмите «Сохранить изменения», чтобы сохранить форму. Сохранение активной интеграции обращается к AppSec.Hub: создаёт или привязывает приложение, передаёт учётные данные внешнего реестра и читает инструмент сборки кодовой базы. Если AppSec.Hub отклоняет привязку или учётные данные, ничего не сохраняется, а форма показывает причину; если инструмент сборки прочитать не удалось, остаётся сохранённый. Каждый раз, когда открывается форма активной привязанной интеграции, она спрашивает у AppSec.Hub, какие инструменты обслуживают адреса клонирования и реестра. Выключенная интеграция сохраняется без обращения к AppSec.Hub, а разделы «Клонирование» и «Реестр» показывают «То, что использует AppSec.Hub, показывается, когда интеграция активна.». Нажмите «Проверить настройки», чтобы проверить URL, API-токен, настройку TLS и может ли токен читать приложения, не сохраняя форму.
Включение сканирования
Политика выполнения сканирования предлагает одно сканирование AppSec.Hub, appsec_hub, с модулями «Исходный код», «Образ» и «Стенд».
Каждый модуль включается собственным переключателем — переменной действия сканирования:
| Модуль | Переключатель | Что проверяет |
|---|---|---|
| Исходный код | FE_SCANS_APPSECHUB_SCAN_CODEBASE | Код коммита пайплайна |
| Образ | FE_SCANS_APPSECHUB_SCAN_ARTIFACT | Образы контейнеров |
| Стенд | FE_SCANS_APPSECHUB_SCAN_INSTANCE | Работающее приложение |
Переключатель включает модуль, только если его значение — строка "true".
Любое другое значение или отсутствие переключателя оставляет модуль выключенным.
CI/CD-переменная проекта с тем же именем модуль не включает.
Одно действие может включать любые модули, по отдельности или вместе.
Должен быть включён хотя бы один модуль: проверка политики отклоняет действие appsec_hub, в котором ни один переключатель не равен "true".
Если политика, не включающая ни одного модуля, всё же попала в пайплайн, в нём появляется единственная задача appsec_hub_no_module,
которая завершается с ошибкой и называет переключатели (подробности приведены
в подразделе «Не включён ни один модуль сканирования»).
Каждому модулю нужна одна и та же активная интеграция проекта, привязанная к приложению.
Добавьте действие appsec_hub в файл .deckhouse_code/security-policies/policy.yml проекта политик
безопасности.
Следующая политика включает модуль «Исходный код»:
scan_execution_policy:
  - name: AppSec.Hub everywhere
    enabled: true
    rules:
      - type: pipeline
        branches: ["*"]
    actions:
      - scan: appsec_hub
        variables:
          FE_SCANS_APPSECHUB_SCAN_CODEBASE: "true"
          FE_SCANS_APPSECHUB_SCAN_IMAGE: "registry.appsec.global/appsechub/hub-cli:2026.3.2"
          FE_SCANS_APPSECHUB_REGISTRY_LOGIN_VARIABLE: "$HUB_CLI_REGISTRY_USER"
          FE_SCANS_APPSECHUB_REGISTRY_PASSWORD_VARIABLE: "$HUB_CLI_REGISTRY_PASSWORD"
          FE_SCANS_APPSECHUB_WAIT_TIMEOUT: "60"
          FE_SCANS_APPSECHUB_BUILD_TOOL: "maven"
          FE_SCANS_APPSECHUB_REPORT_TYPE: "PDF"
Модули «Образ» и «Стенд» включаются так же, со своими опциями. Следующая политика запускает модуль «Образ» и модуль «Стенд» в каждом пайплайне:
scan_execution_policy:
  - name: AppSec.Hub image and stand
    enabled: true
    rules:
      - type: pipeline
        branches: ["*"]
    actions:
      - scan: appsec_hub
        variables:
          FE_SCANS_APPSECHUB_SCAN_ARTIFACT: "true"
          FE_SCANS_APPSECHUB_SCAN_INSTANCE: "true"
          FE_SCANS_APPSECHUB_SCAN_IMAGE: "registry.appsec.global/appsechub/hub-cli:2026.3.2"
          FE_SCANS_APPSECHUB_WAIT_TIMEOUT: "60"
          FE_SCANS_APPSECHUB_ARTIFACT_MODE: "list"
          FE_SCANS_APPSECHUB_ARTIFACT: |
            $CI_REGISTRY_IMAGE:$CI_COMMIT_SHA
            $CI_REGISTRY_IMAGE/worker:$CI_COMMIT_SHA
          FE_SCANS_APPSECHUB_INSTANCE_URL: "$STAND_URL"
          FE_SCANS_APPSECHUB_INSTANCE_STAGE: "ST"
          FE_SCANS_APPSECHUB_INSTANCE_LOGIN_VARIABLE: "$STAND_LOGIN"
          FE_SCANS_APPSECHUB_INSTANCE_PASSWORD_VARIABLE: "$STAND_PASSWORD"
Затем привяжите проект политик: для проекта — в разделе «Безопасность» → «Политики», для группы — в разделе «Настройки» → «Политика безопасности».
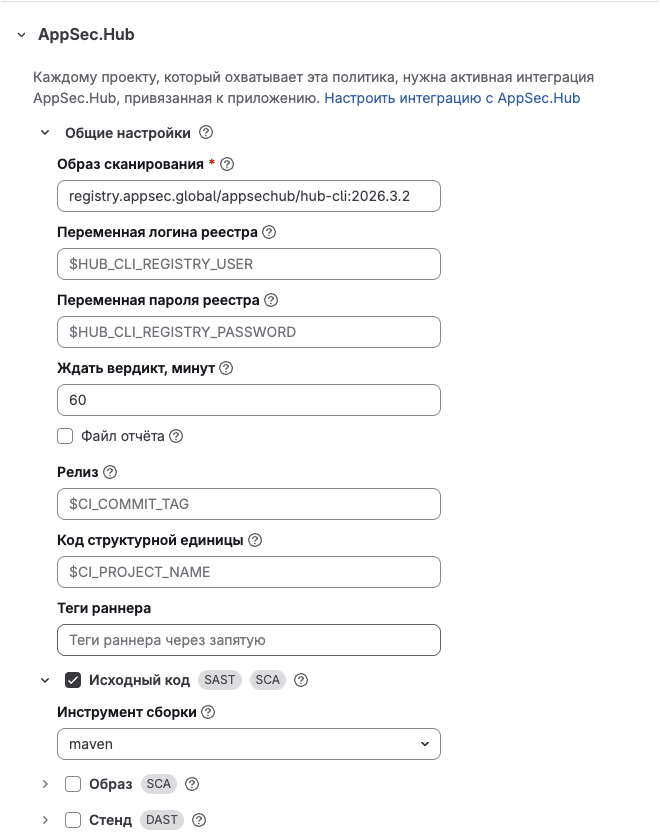
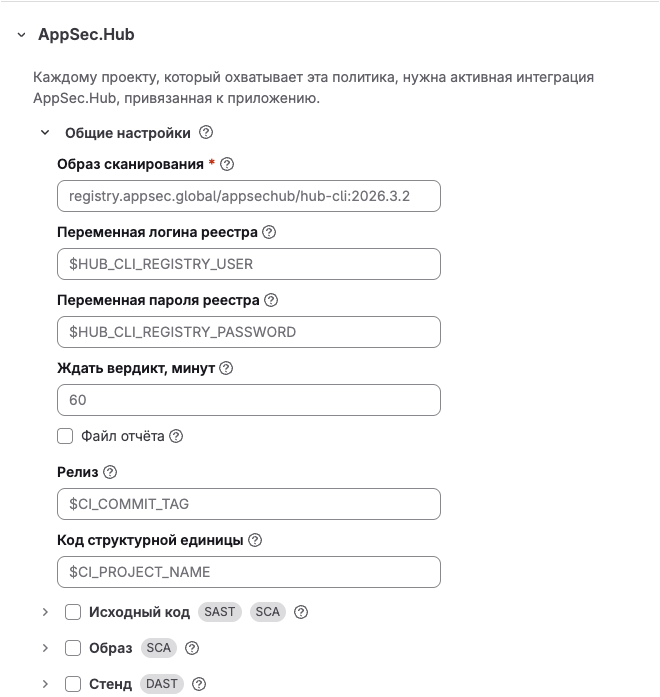
В редакторе политик сканирование AppSec.Hub — одна карточка «AppSec.Hub». В ней есть блок «Общие настройки» и модули «Исходный код», «Образ» и «Стенд». Флажок карточки «Включить этот сканер» добавляет сканирование в политику; пока он снят, карточка не показывает ни «Общие настройки», ни модули. У каждого модуля свой флажок, и опции модуля появляются, когда флажок включён. У блока «Общие настройки» своего флажка нет: блок виден, пока сканер включён, и его опции действуют на каждый включённый модуль. Пока сканер включён, а ни один модуль не выбран, карточка показывает «Не выбран ни один модуль сканирования. Выберите хотя бы один модуль или отключите сканер.», и политику нельзя сохранить.
Редактор политик показывает карточку независимо от того, настроена ли интеграция AppSec.Hub. В политике проекта флажок «Включить этот сканер» можно установить, только когда активна интеграция AppSec.Hub этого проекта; иначе флажок недоступен, как и опции сканирования, которое в политике уже есть. Карточка всегда показывает «Каждому проекту, который охватывает эта политика, нужна активная интеграция AppSec.Hub, привязанная к приложению.», и в политике проекта эта пометка несёт ссылку «Настроить интеграцию с AppSec.Hub» на настройки интеграции этого проекта.
Опция политики со значением вне допустимых приводит к ошибке задачи до начала сканирования, называя опцию и допустимые значения.
Общие настройки
Блок «Общие настройки» хранит опции, которые читает каждый включённый модуль. Они задаются один раз на действие: у модулей одного действия значения не могут различаться. Блок предлагает следующие опции:
| Опция | Что задаёт |
|---|---|
| «Образ сканирования» | Обязательно. Образ hub-cli, в котором выполняется задача сканирования, из реестра вендора, того же релиза, что и сервер AppSec.Hub. Полная ссылка на образ с тегом, дайджестом (@sha256:, за которым следуют 64 шестнадцатеричных символа в нижнем регистре) или с тем и другим, например registry.appsec.global/appsechub/hub-cli:2026.3.2 или registry.appsec.global/appsechub/hub-cli:2026.3.2@sha256:<digest>. Путь после хоста реестра записывается в нижнем регистре: ссылка с заглавной буквой в пути отклоняется. Не может содержать символ $. Политика записывает её как переменную FE_SCANS_APPSECHUB_SCAN_IMAGE действия сканирования |
| «Переменная логина реестра» | Необязательно. CI/CD-переменная проекта с логином для реестра образа сканирования, например $HUB_CLI_REGISTRY_USER. Имя не может начинаться с FE_, CI_ или GITLAB_ в любом регистре. Политика записывает её как переменную FE_SCANS_APPSECHUB_REGISTRY_LOGIN_VARIABLE действия сканирования |
| «Переменная пароля реестра» | Необязательно. CI/CD-переменная проекта с паролем или токеном для этого реестра, например $HUB_CLI_REGISTRY_PASSWORD. Имя не может начинаться с FE_, CI_ или GITLAB_ в любом регистре. Сделайте эту переменную замаскированной. Пароль не может содержать символы " и \. Политика записывает её как переменную FE_SCANS_APPSECHUB_REGISTRY_PASSWORD_VARIABLE действия сканирования |
| «Ждать вердикт, минут» | Сколько задача ждёт, пока AppSec.Hub закончит сканирование каждого модуля: от 1 до 180 минут, по умолчанию 60. Если вердикт не приходит вовремя, модуль завершается с ошибкой. Ограничение работает, только если в образе сканирования есть команда timeout; без неё ожидание ограничивает только тайм-аут задачи, 9 ч 15 мин. Политика записывает её как переменную FE_SCANS_APPSECHUB_WAIT_TIMEOUT действия сканирования |
| «Файл отчёта» | Необязательно. Флажок: когда он отмечен, выберите PDF, XLSX или ZIP для дополнительного файла отчёта, который AppSec.Hub пишет для сканирования; когда флажок снят, дополнительного файла отчёта нет. Файл хранится в артефактах задачи в appsec-hub/<модуль>/report/. Вердикт сохраняется в любом случае: в appsec-hub/<модуль>/result.json в артефактах задачи и как JUnit-отчёт на вкладке «Тесты» пайплайна. Политика записывает её как переменную FE_SCANS_APPSECHUB_REPORT_TYPE действия сканирования |
| «Релиз» | Необязательно. Релиз приложения в AppSec.Hub, к которому относятся результаты сканирования. CI/CD-переменные в нём раскрываются, поэтому $CI_COMMIT_TAG называет релиз по тегу, для которого запущен пайплайн. Если значение раскрывается в пустую строку, релиз не передаётся. Политика записывает его как переменную FE_SCANS_APPSECHUB_RELEASE действия сканирования |
| «Код структурной единицы» | Необязательно. Код структурной единицы в AppSec.Hub, к которой относятся результаты сканирования, например $CI_PROJECT_NAME. CI/CD-переменные в нём раскрываются. Политика записывает его как переменную FE_SCANS_APPSECHUB_UNIT_CODE действия сканирования |
| «Теги раннера» | Необязательно. Теги раннера через запятую для задачи сканирования. Поле показывается, когда сканер включён. Политика записывает их как список tags действия сканирования |
Укажите обе переменные реестра или ни одной.
Если не указана ни одна, раннер скачивает образ сканирования с тем доступом, который уже есть у него или у проекта.
Если указаны обе, задача скачивает образ с ними вместо собственного DOCKER_AUTH_CONFIG проекта.
«Релиз», «Код структурной единицы» и «URL стенда» не могут ссылаться на переменную, которая начинается с FE_ или
GITLAB_, и на собственные учётные данные задачи, например $CI_JOB_TOKEN.
Модуль «Исходный код»
Модуль «Исходный код» передаёт в AppSec.Hub коммит и ветку пайплайна, а AppSec.Hub клонирует код по адресу, который показывает раздел «Клонирование» интеграции. Для пайплайна запроса на слияние передаётся ещё и целевая ветка запроса. Кроме блока «Общие настройки», модуль предлагает следующую опцию:
| Опция | Что задаёт |
|---|---|
| «Инструмент сборки» | Как AppSec.Hub собирает исходный код: maven, gradle, nuget, npm, pip, composer или go mod. Если не задан, AppSec.Hub использует maven. Политика записывает его как переменную FE_SCANS_APPSECHUB_BUILD_TOOL действия сканирования |
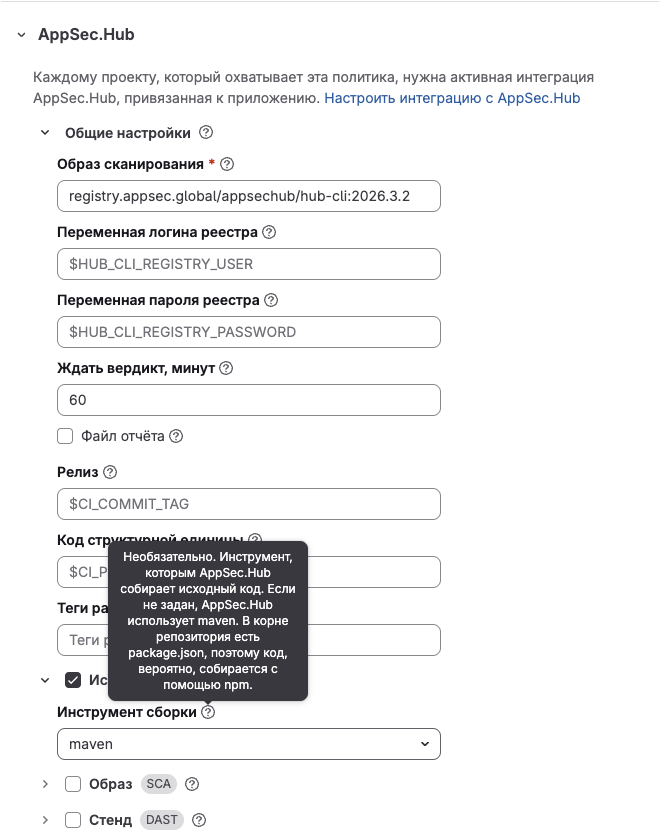
В политике проекта подсказка «?» опции «Инструмент сборки» заканчивается предложением об инструменте сборки проекта.
Подсказка показывает справку опции «Инструмент сборки», затем это предложение.
Ничего не подставляется автоматически: задайте опцию вручную.
Предложение показывается и тогда, когда в опции уже стоит этот инструмент.
Предложение называет инструмент сборки, который AppSec.Hub хранит для кодовой базы проекта, например «AppSec.Hub собирает эту кодовую базу с помощью gradle.»; учитывается только инструмент из списка выше, регистр и _ вместо пробела не важны, поэтому GO_MOD даёт go mod.
Если его нет, предложение называет инструмент по файлу в корне репозитория, например «В корне репозитория есть package.json, поэтому код, вероятно, собирается с помощью npm.»: pom.xml даёт maven; build.gradle или build.gradle.kts — gradle; *.csproj — nuget; package.json — npm; requirements.txt или pyproject.toml — pip; composer.json — composer; go.mod — go mod.
Предложения нет, если интеграция не активна, флаг функций выключен или ничего не подошло.
Значение из AppSec.Hub считывается и сохраняется при сохранении интеграции, поэтому открытие редактора не обращается к AppSec.Hub: после смены инструмента сборки в AppSec.Hub сохраните интеграцию ещё раз.
В политике группы предложения нет, потому что она охватывает проекты, которые могут собираться разными инструментами.
Модуль «Образ»
Модуль «Образ» проверяет образы контейнеров.
AppSec.Hub сам скачивает образы из реестра, указанного в разделе «Реестр» интеграции, с учётными данными своего
инструмента, который обслуживает этот реестр, и сканирует их как артефакты привязанного приложения.
Все образы одного запуска передаются в одно сканирование AppSec.Hub, и задача ждёт один вердикт.
В AppSec.Hub собственный образ проекта называется по полному пути проекта, например payments/checkout-api;
образ внутри него получает этот путь и имя своего репозитория, например payments/checkout-api/worker.
Кроме блока «Общие настройки», модуль предлагает следующие опции:
| Опция | Что задаёт |
|---|---|
| «Образы для сканирования» | Какие образы сканирует AppSec.Hub. «Образ, собранный для коммита»: $CI_REGISTRY_IMAGE:$CI_COMMIT_SHA — образ, который задачи проекта отправляют в реестр для коммита. «Все образы с тегом коммита»: все образы реестра контейнеров проекта с тегом, равным SHA коммита, не больше 20; образы без такого тега пропускаются, задача перечисляет их в логе; не подходит для внешнего реестра. Если у проекта больше 20 репозиториев образов, проверяются только первые 20 по имени. Образ, который не успели проверить или по которому реестр не ответил, сканируется без проверки тега. «Образы из списка»: образы из опции «Список образов для сканирования». Если не задано, «Образ, собранный для коммита». Политика записывает её как переменную FE_SCANS_APPSECHUB_ARTIFACT_MODE действия сканирования со значениями built, all и list |
| «Время поиска в реестре, секунд» | Показывается для «Все образы с тегом коммита». Необязательно. Сколько искать образы с тегом, равным SHA коммита, от 1 до 30 секунд, по умолчанию 10. Когда время выходит, задача запускается, а ещё не проверенные образы сканируются без проверки тега. Политика записывает её как переменную FE_SCANS_APPSECHUB_ARTIFACT_TIMEOUT действия сканирования |
| «Список образов для сканирования» | Показывается для «Образы из списка». Обязательно. По одному образу в строке, не больше 20 строк. Политика записывает его как переменную FE_SCANS_APPSECHUB_ARTIFACT действия сканирования |
Строка списка начинается с $CI_REGISTRY_IMAGE или $CI_APPLICATION_REPOSITORY и заканчивается тегом или
дайджестом, например $CI_REGISTRY_IMAGE/worker:1.0.
$CI_REGISTRY_IMAGE — репозиторий образов, указанный в разделе «Реестр» интеграции.
В строке допускаются только следующие переменные:
$CI_REGISTRY_IMAGE;$CI_COMMIT_REF_SLUG— ветка или тег как тег образа:feature/fooстановитсяfeature-foo;$CI_COMMIT_SHA;$CI_COMMIT_TAG— строка, использующая его, пропускается в пайплайне ветки, о чём задача сообщает в логе;$CI_APPLICATION_REPOSITORY—$CI_REGISTRY_IMAGE/$CI_COMMIT_REF_SLUGдля ветки,$CI_REGISTRY_IMAGEдля тега;$CI_APPLICATION_TAG—$CI_COMMIT_SHAдля ветки,$CI_COMMIT_TAGдля тега.
Задача сканирования подставляет их значения сама — из проекта, ветки и коммита пайплайна — и не учитывает CI/CD-переменные проекта с такими же именами. Образ из другого реестра и файл образа, сохранённый задачей, просканировать нельзя.
Модуль «Стенд»
Модуль «Стенд» тестирует работающее приложение.
Стенд называет политика, а AppSec.Hub обращается к нему из своей сети, поэтому стенд должен быть доступен оттуда.
Стенд называется по полному пути проекта, например payments/checkout-api, и сканируется как стенд приложения,
привязанного в интеграции проекта.
Кроме блока «Общие настройки», модуль предлагает следующие опции:
| Опция | Что задаёт |
|---|---|
| «URL стенда» | Обязательно. Адрес работающего приложения, которое AppSec.Hub тестирует, без логина и пароля в нём. CI/CD-переменные в нём раскрываются, поэтому групповая политика может указать стенд каждого проекта через переменную, например $STAND_URL. Политика записывает его как переменную FE_SCANS_APPSECHUB_INSTANCE_URL действия сканирования |
| «Этап» | Обязательно. Этап стенда в AppSec.Hub: ST, IAT, UAT, STG или PROD. Политика записывает его как переменную FE_SCANS_APPSECHUB_INSTANCE_STAGE действия сканирования |
| «Переменная логина» | Необязательно. CI/CD-переменная проекта с логином стенда, например $STAND_LOGIN. Политика записывает её как переменную FE_SCANS_APPSECHUB_INSTANCE_LOGIN_VARIABLE действия сканирования |
| «Переменная пароля» | Необязательно. CI/CD-переменная проекта с паролем стенда, например $STAND_PASSWORD. Сделайте эту переменную замаскированной. Политика записывает её как переменную FE_SCANS_APPSECHUB_INSTANCE_PASSWORD_VARIABLE действия сканирования |
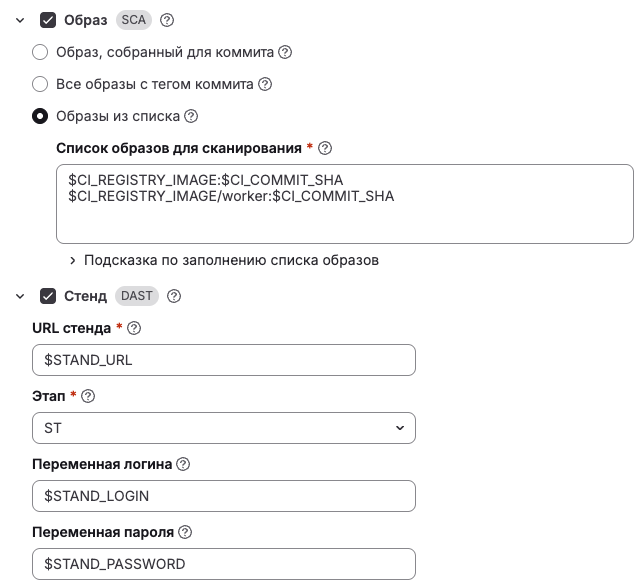
Политика хранит только ссылки на переменные, в виде $NAME или ${NAME}.
Задача сканирования при запуске читает логин и пароль из CI/CD-переменных проверяемого проекта, а в логе задачи
видны только имена.
Укажите обе переменные или ни одной.
Если не указана ни одна, задача не передаёт учётные данные, поэтому можно сканировать стенд, которому логин не нужен.
Политика для образа и стенда выше читает стенд из CI/CD-переменных. Добавьте эти переменные в каждый проект в разделе «Настройки» → «CI/CD» → «Переменные»:
STAND_URL— адрес стенда, напримерhttps://stand.example.com;STAND_LOGIN— логин стенда;STAND_PASSWORD— пароль стенда, отметьте переменную как замаскированную.
Защищённая переменная доступна только в пайплайнах защищённых веток и тегов.
Имя переменной состоит из букв, цифр и _, начинается с буквы или _ и не начинается с FE_, CI_ или
GITLAB_ в любом регистре.
Модуль «Стенд» завершается с ошибкой, если логин или пароль содержит ;, потому что hub-cli разделяет логин и
пароль этим символом.
Групповые политики
Политика выполнения сканирования на группе тоже может включать сканирование AppSec.Hub.
Редактор политик предлагает его напрямую, с той же пометкой, что каждому проекту, который охватывает политика,
нужна собственная активная интеграция AppSec.Hub, привязанная к приложению; на уровне группы у пометки нет
ссылки, потому что настройки одного проекта не относятся ко всей группе.
У проекта без активной привязанной интеграции задача завершается с ошибкой, указывающей на настройки его
собственной интеграции.
Групповая политика называет стенд каждого проекта через CI/CD-переменные, например $STAND_URL, и каждый проект,
который охватывает политика, определяет эти переменные; у проекта без них модуль «Стенд» завершается с ошибкой
(подробности приведены в подразделе «Пустое значение URL или этапа стенда»).
Что видно в пайплайне
Сканирование AppSec.Hub — одна задача appsec_hub_scan на этапе политики: fe-security-scanner, если в поле
политики «Этап пайплайна» не указан другой.
Задача, которую добавляет политика, получает в имени суффикс политики.
По умолчанию она выполняется после всех задач проекта, поэтому образ, который собран и отправлен в реестр раньше
в том же пайплайне, и стенд, который развёрнут раньше, к этому моменту уже доступны.
Порядок меняется, если «Этап пайплайна» политики называет этап, который объявляет проект, или если проект сам объявляет
fe-security-scanner в своём stages:: тогда сканирование выполняется там, где проект поставил этот этап, и
может начаться раньше, чем собран образ или развёрнут стенд.
Задача по очереди выполняет каждый модуль, который включила политика: исходный код, образ, стенд. Для каждого модуля она передаёт объект в AppSec.Hub и ждёт вердикт Quality Gates приложения. Модуль, который не может начаться, например из-за отсутствующей переменной стенда, завершается с ошибкой и причиной, а следующие за ним модули всё равно выполняются.
Вкладка «Тесты» показывает набор тестов на каждый выполненный модуль:
| Модуль | Набор тестов | Имя в логе задачи |
|---|---|---|
| Исходный код | appsec_hub_codebase | codebase |
| Образ | appsec_hub_artifact | artifact |
| Стенд | appsec_hub_instance | instance |
В наборе один тестовый случай на каждый Quality Gate, который выполнило приложение. Тестовый случай называется по практике и статусу, который сообщает AppSec.Hub, например «SAST quality gate: Failed»; непройденному Quality Gate соответствует тестовый случай, завершившийся сбоем, с указанием причины.
Если сканирование останавливается до того, как AppSec.Hub оценил хоть один Quality Gate, например из-за
тайм-аута, в наборе один тестовый случай с причиной, отмеченный как ошибка.
Если hub-cli завершается с кодом 0, не записав результат, модуль считается пройденным: его тестовый случай
«AppSec.Hub verdict: Passed» несёт пометку «hub-cli exited with 0 and wrote no result; its exit code says the
quality gates passed».
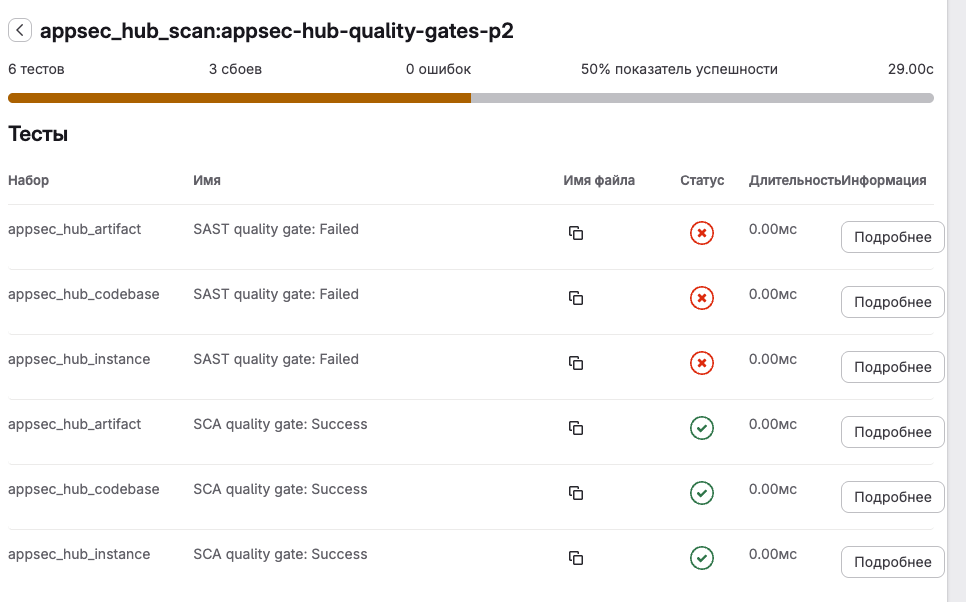
После вердиктов задача читает находки сканирований из AppSec.Hub и пишет по одному отчёту безопасности на каждый вид для всей задачи, независимо от того, какой модуль их нашёл:
| Отчёт | Находки |
|---|---|
sast | Находки SAST и MAST |
dependency_scanning | Находки SCA исходного кода |
container_scanning | Находки SCA образа |
dast | Находки DAST стенда |
Каждый отчёт — один файл appsec-hub-<вид>.json, который охватывает все модули задачи.
Модуль, находки которого прочитаны, создаёт отчёты всех своих видов, даже пустые: так DefectDojo
закрывает находки, которых нет в новом сканировании. Модуль, который не дошёл до сканирования, отчётов
не создаёт.
Находки лицензий из AppSec.Hub в отчёты не попадают.
Находки появляются в отчёте об уязвимостях, а если у проекта активна интеграция с DefectDojo, — в DefectDojo.
Вкладка «Тесты» тоже их перечисляет — как пройденные тестовые случаи с критичностью в наборах appsec_hub_sast, appsec_hub_dependency_scanning, appsec_hub_container_scanning и appsec_hub_dast.
Эти находки носят информационный характер и не меняют исход задачи.
Если находки хотя бы одного модуля не удаётся прочитать полностью, задача не пишет ни одного отчёта с
находками, лог задачи печатает предупреждение, а пайплайн показывает только вердикты; находки
остаются в AppSec.Hub.
Блокировка
Исход задачи определяется вердиктом Quality Gates приложения, заданных в AppSec.Hub: задача проходит, когда
проходят все Quality Gates приложения во всех модулях, и завершается с ошибкой, если хоть один не проходит.
Quality Gates — единственное условие блокировки: находки на вкладке «Тесты», в отчёте об уязвимостях и в
DefectDojo не приводят к ошибке задачи.
У сканирования нет собственного порога критичности, и оно не читает FE_SECURITY_FAIL_ON.
Задача также завершается с ошибкой, если:
- вердикт не приходит в течение времени ожидания;
- интеграция с AppSec.Hub у проекта не активна или не привязана к приложению, даже если проект определяет
CI/CD-переменные
FE_SCANS_APPSECHUB_*; - флаг функций
appsec_hub_integrationвыключен или лицензия экземпляра не охватывает сканирование безопасности; - значение опции политики выходит за допустимые пределы, в том числе не задан «Образ сканирования»;
- в образе сканирования нет
hub-cliили нетpython3: безpython3задача завершается с ошибкой, даже если Quality Gates пройдены; hub-cliзавершился с кодом, отличным от 0 и 2, то есть сканирование в AppSec.Hub не запустилось;- в модуле «Исходный код» имя ветки содержит
;или выбранный интеграцией протокол клонирования выключен для Git; - опция политики содержит токен AppSec.Hub или учётные данные задачи;
- политика не включает ни одного модуля; тогда вместо задачи сканирования в пайплайне есть задача
appsec_hub_no_module; - в модуле «Образ» нет образа для сканирования;
- в модуле «Стенд» адрес или этап пусты после раскрытия CI/CD-переменных в них;
- в модуле «Стенд» адрес после раскрытия CI/CD-переменных в нём содержит логин или пароль перед именем хоста;
- в модуле «Стенд» CI/CD-переменная, которую политика называет для логина или пароля, отсутствует или пуста, либо
её значение содержит
;.
Если политика не называет образ сканирования, задача всё равно запускается в небольшом запасном образе и завершается с ошибкой; причину показывает вкладка «Тесты». Сообщения задачи об ошибках и способы их исправить описаны в разделе «Диагностика».
Находки ваших сканеров в AppSec.Hub
Кроме сканирования AppSec.Hub из политики, интеграция отправляет в AppSec.Hub отчёты собственных сканеров проекта.
Это отчёты любых задач проекта: задач из .gitlab-ci.yml и задач, добавленных политикой безопасности.
Отправка начинается, как только интеграция активна и привязана к приложению; отдельной настройки для неё нет.
Регистрация сканеров в AppSec.Hub
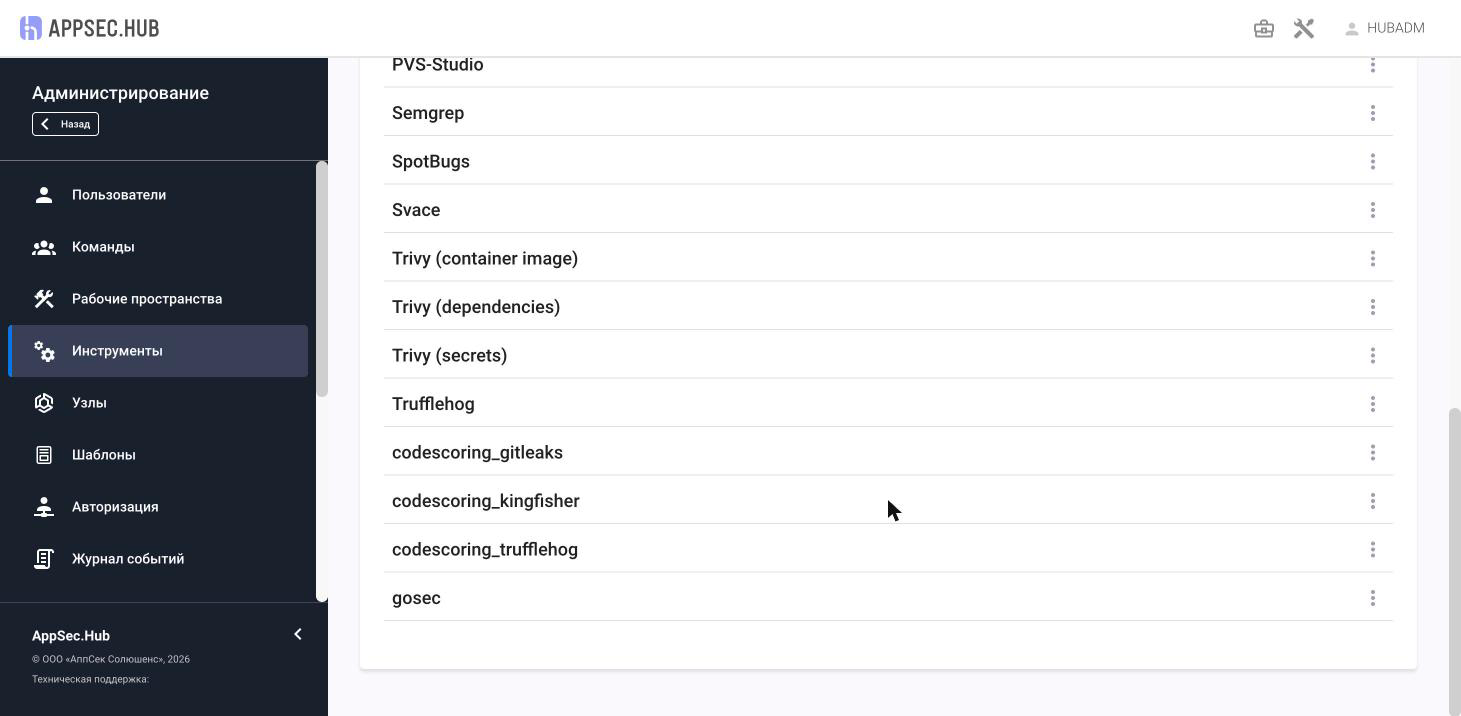
Прежде чем привязать интеграцию, попросите администратора AppSec.Hub зарегистрировать сканеры проекта. AppSec.Hub отличает новые, повторяющиеся и исправленные находки для каждой пары «объект + инструмент», поэтому каждый сканер должен быть в нём отдельным продуктом. Администратор регистрирует каждый сканер, которого AppSec.Hub ещё не знает, как пользовательский продукт (custom tool), код которого равен идентификатору сканера.
Идентификатор сканера указан в его отчёте безопасности, в поле scanner.id, например semgrep или
find_sec_bugs.
Сканирования, которые добавляют политики безопасности, используют такие идентификаторы сканеров:
| Задача политики | Идентификатор сканера |
|---|---|
opengrep_sast_junit | opengrep |
gitleaks_secret_junit | gitleaks |
trivy_sca | trivy_sca |
trivy_secrets | trivy_secrets |
trivy_container | trivy_container — и для отчёта по образу, и для отчёта о секретах, найденных в образе |
ptai_scan | ptai |
codescoring_sca | CodeScoring |
trivy_license не оставляет отчёта безопасности, а отчёт cluster_image_scanning задачи trivy_k8s не
отправляется (подробности приведены в разделе «Что и когда отправляется»), поэтому продукт им не нужен.
Передайте администратору идентификаторы всех сканеров, которые запускает проект, и попросите проверить каждый из них
в списке пользовательских инструментов AppSec.Hub.
Код продукта должен совпадать с идентификатором сканера буква в букву, включая регистр: отчёты CodeScoring
содержат идентификатор CodeScoring, поэтому код продукта CodeScoring.
Задачи CodeScoring для обнаружения секретов, codescoring_secrets_gitleaks, codescoring_secrets_trufflehog и
codescoring_secrets_kingfisher, сообщают один и тот же сканер, поэтому продукт для них берётся из имени задачи:
codescoring_gitleaks, codescoring_trufflehog и codescoring_kingfisher.
Зарегистрируйте и эти продукты. AppSec.Hub отмечает исправленными находки продукта, которых нет в следующем
отчёте этого продукта по тому же объекту; при одном продукте две задачи закрывали бы находки друг друга.
Задача ptai_scan тоже берёт продукт из имени задачи: PT AI пишет в отчёт идентификатор сканера AIE Server,
поэтому продукт — ptai.
Кроме продуктов, в AppSec.Hub должны быть:
- инструмент VCS, хост которого совпадает с хостом адреса кодовой базы;
- инструмент реестра с адресом
index.docker.io, если проект сканирует образы из Docker Hub.
Если AppSec.Hub принял отчёт, но не смог его импортировать, предупреждения в пайплайне нет, а находки не появляются в AppSec.Hub: подробности приведены в подразделе «Находки сканера не появились в AppSec.Hub, а предупреждения нет».
Что и когда отправляется
Каждая завершённая задача, которая оставила отчёт безопасности типа sast, secret_detection,
dependency_scanning, container_scanning или dast, отправляет его в приложение AppSec.Hub, к которому привязан
проект.
Отчёты других типов, например cluster_image_scanning, coverage_fuzzing и api_fuzzing, не отправляются.
Отчёты задачи сканирования AppSec.Hub обратно в AppSec.Hub не отправляются: их находки получены из него.
Один отчёт — один запрос.
В запросе уходит приложение, к которому привязан проект, а для пайплайна запроса на слияние — ещё и целевая ветка
запроса.
Deckhouse Code отправляет отчёты в фоне: пайплайн не ждёт отправки, а API-токен AppSec.Hub остаётся в интеграции и в собственные задачи проекта не передаётся. AppSec.Hub проверяет каждый импортированный отчёт по Quality Gates приложения. Результат отправки и этих Quality Gates не меняет исход задачи и пайплайна: отказ показывается предупреждением пайплайна.
Отправка идёт, только если выполнено всё из списка:
- флаг функций
appsec_hub_integrationвключён, а лицензия экземпляра охватывает сканирование безопасности; - интеграция активна и привязана к приложению: в разделе «Приложение» есть строка
Привязано к приложению <код> в AppSec.Hub (ID <ID>)..
Как отчёт превращается в скан AppSec.Hub
AppSec.Hub принимает отчёты в своём формате Hub.Report, поэтому Deckhouse Code преобразует каждый отчёт перед
отправкой.
Отчёт даёт один скан AppSec.Hub на каждый сканер, найденный в нём.
Продукт скана — идентификатор сканера из отчёта, версия — версия сканера.
Для задач CodeScoring, которые ищут секреты, и для задачи ptai_scan продукт берётся из имени задачи: отчёт PT AI
уходит как ptai, а не под идентификатором сканера AIE Server (подробности приведены в разделе «Регистрация сканеров в AppSec.Hub»).
Отчёт, в котором несколько сканеров, даёт несколько сканов.
Тип скана и проверяемый объект зависят от типа отчёта:
| Тип отчёта | Тип в AppSec.Hub | Проверяемый объект |
|---|---|---|
sast | sast | Кодовая база проекта |
secret_detection | sast | Кодовая база проекта |
dependency_scanning | sca_s | Кодовая база проекта |
container_scanning | sca_s | Образ |
dast | dast | Проверяемый хост |
Для кодовой базы в отчёте указаны её адрес, путь проекта в качестве имени, а также коммит и ветка пайплайна. Адрес — тот, который показывает раздел «Клонирование» интеграции; если его нет, используется HTTP-адрес клонирования проекта. Ветка не передаётся, если её имя длиннее 128 символов.
Остальные правила преобразования:
- Критичность
critical,highиmediumпередаётся как есть.infoиunknownпередаются какLow: ниже этого уровня в AppSec.Hub ничего нет. - Секреты уходят как жёстко заданные учётные данные (CWE-798), без описания, потому что оно может цитировать секрет. Значение секрета не отправляется никогда.
- Идентификатор находки совпадает с идентификатором, под которым она значится в отчёте об уязвимостях Deckhouse Code. Поэтому одна и та же находка сохраняет идентификатор от запуска к запуску, а AppSec.Hub отличает новые находки от повторяющихся и исправленных. Находка, которую сканер повторил в одном отчёте, например контейнерный сканер с записью на каждый пакет, отправляется один раз.
- Отчёт
sast,secret_detectionилиdependency_scanningбез находок отправляется как пустой скан: так AppSec.Hub узнаёт, что прежние находки исправлены. - Отчёт
container_scanningилиdastбез находок не отправляется: образ или хост, к которому он относится, называет только находка. - Отчёт-заглушка сканирования, которое не выполнялось (
scan.statusравенfailure), не отправляется: пустой скан отметил бы исправленными все прежние находки. Отчёт задачиptai_scanотправляется всегда: PT AI пишетfailureв каждый отчёт, даже если сканирование завершилось. - Отчёт
secret_detectionзадачи Trivy по сканированию контейнерных образов не отправляется: AppSec.Hub отнёс бы секреты, найденные внутри образа, к кодовой базе проекта. - Находка
dependency_scanningилиcontainer_scanningбез пакета пропускается.
Эти находки попадают также в отчёт об уязвимостях и в DefectDojo. Просматривайте их в AppSec.Hub.
Если AppSec.Hub отвечает кодом 429 или 5xx, недоступен, не успевает ответить за 60 секунд или присылает ответ, который не удаётся прочитать, а также если отчёт не удаётся прочитать из хранилища, отправка повторяется три раза: через 60, 120 и 240 секунд. Повтор отправляет заново все отчёты задачи, в том числе уже доставленные: AppSec.Hub принимает их как ещё один скан и считает их находки повторяющимися. Когда отчёт отклонён окончательно или повторы исчерпаны, страница пайплайна показывает его в предупреждении «Предупреждения выгрузки отчётов безопасности», рядом с предупреждениями выгрузки в DefectDojo (подробности приведены в подразделе «Отчёт задачи не доставлен в AppSec.Hub»). Отчёт, который AppSec.Hub принял, но не смог импортировать, предупреждения не вызывает: подробности приведены в подразделе «Находки сканера не появились в AppSec.Hub, а предупреждения нет».
Диагностика
В логе задачи модули называются codebase (исходный код), artifact (образ) и instance (стенд).
Сканирование AppSec.Hub не появляется в пайплайне
Проверьте, что:
- флаги функций
fe_security_scan_policiesиappsec_hub_integrationвключены; - лицензия экземпляра охватывает сканирование безопасности;
- проект политик безопасности привязан, и его
policy.ymlсодержит действиеappsec_hub; - действие устанавливает переключатель нужного модуля,
FE_SCANS_APPSECHUB_SCAN_CODEBASE,FE_SCANS_APPSECHUB_SCAN_ARTIFACTилиFE_SCANS_APPSECHUB_SCAN_INSTANCE, в строку"true"; - доступен GitLab Runner с Docker executor, и он может загрузить образ сканирования.
Не включён ни один модуль сканирования
В логе задачи appsec_hub_no_module появляется сообщение:
ERROR: this policy mandates the AppSec.Hub scan but turns no module on.
В политике есть действие appsec_hub, в котором ни один переключатель модуля не равен "true", поэтому ничего не
сканировалось.
Включите хотя бы один модуль в редакторе политик либо установите в действии FE_SCANS_APPSECHUB_SCAN_CODEBASE,
FE_SCANS_APPSECHUB_SCAN_ARTIFACT или FE_SCANS_APPSECHUB_SCAN_INSTANCE в "true".
Интеграция AppSec.Hub неактивна или не привязана
В логе задачи появляется сообщение:
ERROR: a security policy mandates an AppSec.Hub scan, and the AppSec.Hub integration of this project is not active or not linked to an application.
Строка над ним: Open Settings > Integrations > AppSec.Hub in this project, turn it on and save it.
Откройте интеграцию AppSec.Hub проекта, включите её, привяжите к приложению и сохраните.
CI/CD-переменные проекта с именами FE_SCANS_APPSECHUB_* интеграцию не заменяют.
Не удалось применить параметры сканирования AppSec.Hub
В логе задачи появляется сообщение вида:
ERROR: the security policy sets AppSec.Hub options this scan cannot use: <REASON>
Задача останавливается до начала сканирования.
<REASON> называет каждую неверную опцию и её допустимые значения, например:
scan image: name the hub-cli image the scan runs in: политика не называет образ сканирования, поэтому задача выполнялась в запасном образе. Задайте в политике «Образ сканирования».AppSec.Hub is turned off on this instance: флаг функцийappsec_hub_integrationвыключен или лицензия экземпляра не охватывает сканирование безопасности. Попросите администратора экземпляра проверить и то и другое.- Время ожидания вне диапазона от 1 до 180 минут, время поиска в реестре вне диапазона от 1 до 30 секунд, инструмент сборки или этап не из списка, только одна из двух переменных логина и пароля или адрес стенда с логином или паролем в нём.
Исправьте политику и перезапустите пайплайн.
В образе не найдены hub-cli и модули CLI
В логе задачи появляется сообщение вида:
ERROR: the job image has neither hub-cli on <PATH> nor the CLI modules in /opt/scan/src, so nothing was scanned. Image: <IMAGE>
В образе сканирования, который называет политика, нет hub-cli.
Укажите в опции политики «Образ сканирования» образ hub-cli из реестра вендора AppSec.Hub.
python3 недоступен в образе сканирования
В логе задачи появляется сообщение вида:
ERROR: the job image has no python3 on <PATH>, so the verdict of this scan reaches no report. Image: <IMAGE>
В образе сканирования нет python3, поэтому задача не может записать вердикт и находки в отчёты.
Укажите в опции «Образ сканирования» образ hub-cli вендора, в котором python3 есть.
Параметр политики содержит учётные данные
В логе задачи появляется сообщение вида:
ERROR: the <OPTION> the security policy sets carries the AppSec.Hub token or the job's own credentials.
После раскрытия CI/CD-переменных адрес стенда, релиз или код структурной единицы содержит токен AppSec.Hub или учётные данные задачи, поэтому задача останавливается. Уберите переменную, которая их подставляет, из опции или из CI/CD-переменных проекта.
Точка с запятой в имени ветки
В логе задачи появляется сообщение вида:
ERROR: the branch name <BRANCH> contains ';', which hub-cli cannot take.
hub-cli разделяет поля кодовой базы символом ;, поэтому ветку с ним в имени просканировать нельзя.
Переименуйте ветку.
Нет образа для сканирования
В логе задачи появляется сообщение:
ERROR: there is no image to scan.
У модуля «Образ» нет образа, который можно передать в AppSec.Hub, а строки над этой в логе задачи называют причину:
This project has no container registry, so there is no image to scan.: включите реестр контейнеров проекта или выберите внешний реестр в разделе «Реестр» интеграции.The AppSec.Hub integration names no usable image repository of the external registry, so there is no image to scan.: задайте «Репозиторий образов» в разделе «Реестр».No image of the project's container registry is tagged <SHA>.илиNo line of the list applies to this pipeline.: отправьте образ для коммита до задачи сканирования или измените опцию «Образы для сканирования».Every image tagged with the commit can be found in the project's own container registry only, and the AppSec.Hub integration names an external one. Have the policy scan the built image or a list of images instead.: выберите в политике «Образ, собранный для коммита» или «Образы из списка».
Пустое значение URL или этапа стенда
В логе задачи появляется сообщение:
ERROR: the stand address or stage the security policy sets for the AppSec.Hub stand scan is empty.
Опция политики «URL стенда» или «Этап» пуста после раскрытия CI/CD-переменных в ней.
Если политика называет адрес CI/CD-переменной, например $STAND_URL, добавьте эту переменную в разделе
«Настройки» → «CI/CD» → «Переменные» проекта.
Иначе задайте опцию в политике.
URL стенда содержит учётные данные
В логе задачи появляется сообщение:
ERROR: the stand address the security policy sets contains a login or password. Name the variables that hold them instead.
Адрес стенда после раскрытия CI/CD-переменных в нём содержит логин или пароль перед именем хоста, например
$STAND_URL раскрывается в https://user:pass@stand.example.com.
Модуль «Стенд» останавливается до запуска hub-cli.
Уберите логин и пароль из адреса или из значения переменной, которую называет адрес.
Сохраните их в CI/CD-переменных проекта и назовите эти переменные в опциях политики «Переменная логина» и
«Переменная пароля».
Символ @ дальше в пути или в строке запроса эту ошибку не вызывает.
Переменная учётных данных стенда отсутствует или пуста
В логе задачи появляется сообщение вида:
ERROR: the CI/CD variable <NAME>, which the security policy names for the stand <login or password>, is missing or empty.
Политика называет переменную <NAME> в опции «Переменная логина» или «Переменная пароля», а у проекта такой
переменной нет или её значение пусто.
Добавьте переменную в разделе «Настройки» → «CI/CD» → «Переменные» проекта.
Защищённая переменная доступна только в пайплайнах защищённых веток и тегов, поэтому пайплайн другой ветки её не
видит.
Для стенда без логина очистите обе опции в политике.
Точка с запятой в учётных данных стенда
В логе задачи появляется сообщение вида:
ERROR: the stand <login or password> in the CI/CD variable <NAME> contains ';', which hub-cli cannot take.
hub-cli разделяет логин и пароль стенда символом ;, поэтому логин или пароль, в котором он есть, передать
нельзя.
Сообщение не показывает значение.
Измените логин или пароль стенда и CI/CD-переменную.
Выбранный протокол клонирования отключён для Git
В логе задачи появляется сообщение:
ERROR: the clone protocol the AppSec.Hub integration chose is turned off for Git, so there is no address to scan the source code at.
Протокол клонирования, выбранный в интеграции AppSec.Hub проекта, отключён для Git на экземпляре или в группе, поэтому у кода проекта нет адреса для сканирования. Откройте раздел «Клонирование» интеграции, выберите доступный протокол и сохраните интеграцию.
Кодовая база отсутствует в приложении AppSec.Hub
После ошибки hub-cli exited with <CODE> модуля codebase в логе задачи появляется сообщение вида:
The application has no codebase <CODEBASE_URL> in AppSec.Hub. The Clone section of this project's AppSec.Hub integration shows whether an AppSec.Hub tool serves this address.
AppSec.Hub не знает кодовую базу по адресу, который ему передаёт интеграция. Откройте раздел «Клонирование» интеграции AppSec.Hub проекта и проверьте, какой инструмент AppSec.Hub обслуживает адрес. Если раздел показывает «Нет инструмента AppSec.Hub», попросите администратора AppSec.Hub добавить его.
Превышено время ожидания вердикта AppSec.Hub
В логе задачи появляется сообщение вида:
ERROR: AppSec.Hub gave no verdict on the <MODULE> module within <MINUTES> min.
Задача ждала столько, сколько разрешает опция политики «Ждать вердикт, минут», и не получила вердикт. Увеличьте значение опции или проверьте в AppSec.Hub, почему Quality Gates приложения не завершились.
hub-cli завершился с ненулевым кодом
В логе задачи появляется сообщение вида:
ERROR: the <MODULE> module: hub-cli exited with <CODE>: the quality gates failed or the scan did not run, as its output above says.
Прочитайте вывод hub-cli выше этой строки в логе задачи, чтобы понять причину.
Для модулей «Образ» и «Стенд» под этой строкой следует подсказка:
AppSec.Hub pulls the image itself, with the credentials of its tool that serves the project's container registry. The Registry section of this project's AppSec.Hub integration names that tool.: проверьте инструмент и его учётные данные в разделе «Реестр».AppSec.Hub reaches the stand from its own network, with the login and password the security policy names, if any.: проверьте, что стенд доступен из сети AppSec.Hub и что логин и пароль верны.
Не удалось получить находки из AppSec.Hub
В логе задачи появляется сообщение вида:
WARNING: the findings of the <MODULES> module(s) could not be read from AppSec.Hub, so this pipeline reports the verdicts alone. The findings are in AppSec.Hub.
Задача получила вердикты, но не смогла прочитать из AppSec.Hub находки, на которых они основаны, например потому, что AppSec.Hub не ответил вовремя. В этом случае задача не пишет отчёт с находками ни для одного модуля, в том числе для модулей, находки которых она прочитала. Исход задачи по-прежнему определяют вердикты. Просмотрите находки в AppSec.Hub или перезапустите задачу.
Находки сканера не появились в AppSec.Hub, а предупреждения нет
AppSec.Hub принимает отчёт асинхронно: он отвечает кодом 200 и импортирует отчёт позже. Если импорт завершается ошибкой, Deckhouse Code об этом не узнаёт: предупреждения в пайплайне нет, а находки не появляются в AppSec.Hub. Попросите администратора AppSec.Hub проверить, импортирован ли отчёт. Причина может быть такой:
- Ошибка импорта
Unknown tool <код>, unable to import issues: продукт сканера не зарегистрирован. Попросите администратора зарегистрировать пользовательский продукт с кодом, равным продукту, который отправляет Deckhouse Code, с тем же регистром букв (подробности приведены в разделе «Регистрация сканеров в AppSec.Hub»). - Ошибка импорта «No VCS Repository found»: в AppSec.Hub нет инструмента VCS, хост которого совпадает с хостом адреса кодовой базы. Попросите администратора создать такой инструмент.
- Ошибка импорта
Application id = <ID> is not linked with suitable repositories: для образа из Docker Hub в AppSec.Hub нет инструмента реестра с адресомindex.docker.io. Попросите администратора создать такой инструмент.
После исправления перезапустите задачу: её отчёты будут отправлены снова.
Отчёт задачи не доставлен в AppSec.Hub
В блоке «Предупреждения выгрузки отчётов безопасности» на странице пайплайна отображается сообщение вида:
AppSec.Hub did not receive the report of job "<JOB>" (<REPORT_TYPE>): <REASON>
Deckhouse Code не доставил отчёт задачи <JOB>: AppSec.Hub отказался его принять, или Deckhouse Code сам не стал
его отправлять.
Отчёт отправится снова, если загрузку повторят из-за другого отчёта той же задачи или задачу запустят заново.
<REASON> называет причину:
- Сообщение AppSec.Hub на ответ с кодом 4xx, например
Unable to parse report request: AppSec.Hub не смог прочитать отчёт. Для незарегистрированного продукта порядок действий описан в подразделе «Находки сканера не появились в AppSec.Hub, а предупреждения нет». AppSec.Hub rejected the API token.: AppSec.Hub отклонил API-токен. Введите в интеграции действующий токен и сохраните её.- Сообщение о перенаправлении: AppSec.Hub ответил перенаправлением, которое Deckhouse Code не выполняет. Укажите в поле «URL AppSec.Hub» конечный адрес сервера, на который оно ведёт.
the scan did not run, so its placeholder report was not sent: сканер не выполнялся, а его отчёт-заглушка не отправляется намеренно. Устраните причину, по которой сканер не выполнился.the report could not be read: Deckhouse Code не смог прочитать отчёт. Проверьте, что сканер создаёт отчёт безопасности в поддерживаемом формате.Could not reach AppSec.Hub: <REASON>для адреса, к которому этот экземпляр отказывается подключаться, например закрытого настройками исходящих запросов экземпляра: повторных попыток нет. Попросите администратора экземпляра разрешить адрес AppSec.Hub или укажите в поле «URL AppSec.Hub» адрес, доступный экземпляру.- Любая другая причина, например ошибка сертификата: текст предупреждения описывает её. При ошибке сертификата проверьте раздел «Настройка TLS» интеграции.
Предупреждение исчезает, когда отправка этого отчёта удаётся: при повторной попытке или при повторном запуске задачи с тем же именем.
Исчерпаны попытки отправки отчётов в AppSec.Hub
В блоке «Предупреждения выгрузки отчётов безопасности» на странице пайплайна отображается сообщение вида:
AppSec.Hub upload of the reports of job "<JOB>" failed and the retries are spent: <REASON>
AppSec.Hub отвечал кодом 429 или 5xx, был недоступен, не успевал ответить или давал ответ, который не удалось
прочитать, на каждой попытке отправки отчётов задачи <JOB>, либо загрузка не удалась внутри самого экземпляра.
<REASON> показывает код ответа или вид сбоя и тип отчёта, например HTTP 503 for sast, Unreachable for sast,
RequestTimedOut for sast или UnreadableResponse for sast.
При сбое внутри экземпляра, например объектного хранилища или базы данных, <REASON> — имя класса исключения и тип
отчёта; попросите администратора экземпляра проверить логи экземпляра.
В остальных случаях проверьте, что AppSec.Hub доступен с сервера Deckhouse Code и работает.
Затем перезапустите задачу: отчёты нового запуска будут отправлены снова.
Предупреждение исчезает, когда перезапущенная задача получает от AppSec.Hub ответ по каждому отчёту.