

Расширение
Продвинутая защита инфраструктуры
Обеспечьте сквозную защиту кластера с Deckhouse: от сборки образов до контроля запущенных приложений.


Защита цепочки поставок
Платформа проверяет происхождение и целостность каждого образа. В кластере запускается только то, что прошло проверку безопасности.

Безопасность в реальном времени
Система мгновенно находит аномалии и атаки на запущенные приложения. Это позволяет принять меры до того, как пострадают данные.

Готовность к аудиту регуляторов
Deckhouse помогает в соблюдении требований регуляторов, освобождая инженеров от ручного сбора отчётов при аудите.
Как Deckhouse блокирует угрозы
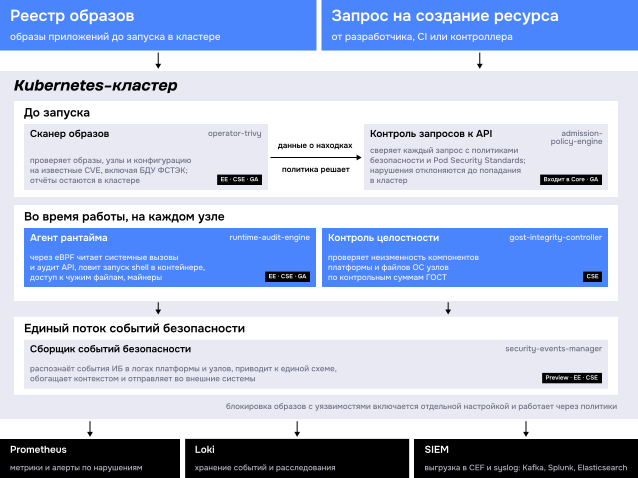
Защита работает на всех уровнях: от приложений до ядра платформы. На входе operator-trivy сканирует образы на уязвимости и блокирует критичные CVE. Уровень API контролирует admission-policy-engine: он проверяет запросы на соответствие политикам и блокирует нарушения до попадания в кластер.
Внутри кластера агенты runtime-audit-engine анализируют системные вызовы и сетевые соединения, фиксируя аномалии в работе приложений.
На уровне платформы gost-integrity-controller проверяет целостность компонентов Deckhouse и узлов ОС, исключая их несанкционированное изменение. Все данные агрегируются в Prometheus и Loki, а затем попадают в security-events-manager для расследований и отчётов.
Запуск и настройка
Разработчик пушит образ — operator-trivy автоматически сканирует его на CVE. При обнаружении критических уязвимостей деплой блокируется. Инженер получает готовый отчет с перечнем уязвимостей и рекомендациями по исправлению.
Администратор задает правила один раз: запрет privileged-режима, запрет hostPath, только доверенные registry, обязательные labels. API-сервер мгновенно отклоняет любые запросы, нарушающие эти правила, с объяснением причины.
Агенты на worker-узлах отслеживают подозрительную активность: запуск reverse shell, доступ к секретам или изменение системных файлов. Событие мгновенно отправляется в хранилище с полным контекстом: кто, где и когда инициировал действие.
gost-integrity-controller следит за неизменностью системных файлов Deckhouse, kubelet и ключевых компонентов ОС. Любое несанкционированное изменение вызывает алерт высокого приоритета с указанием конкретного узла и файла.
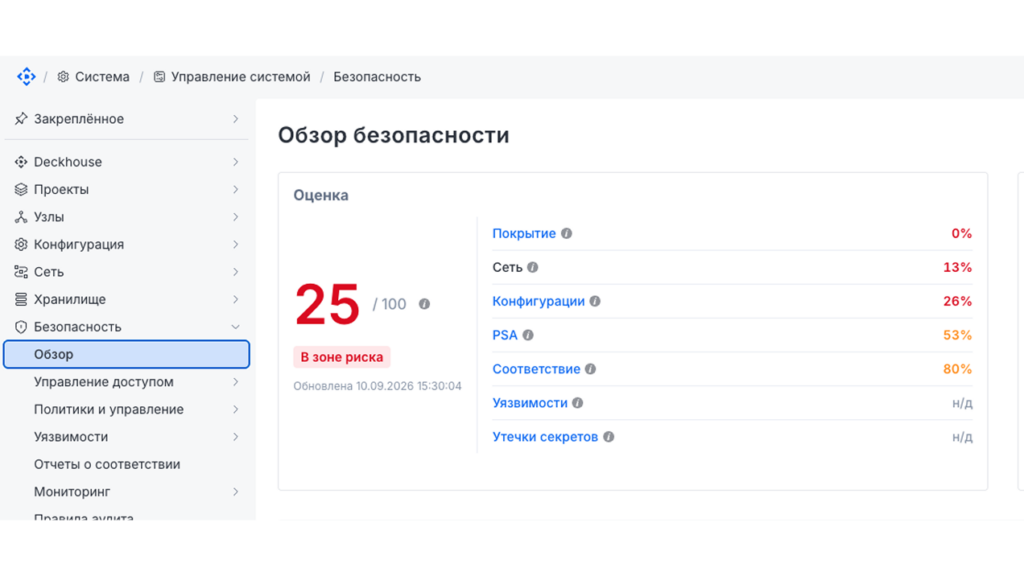
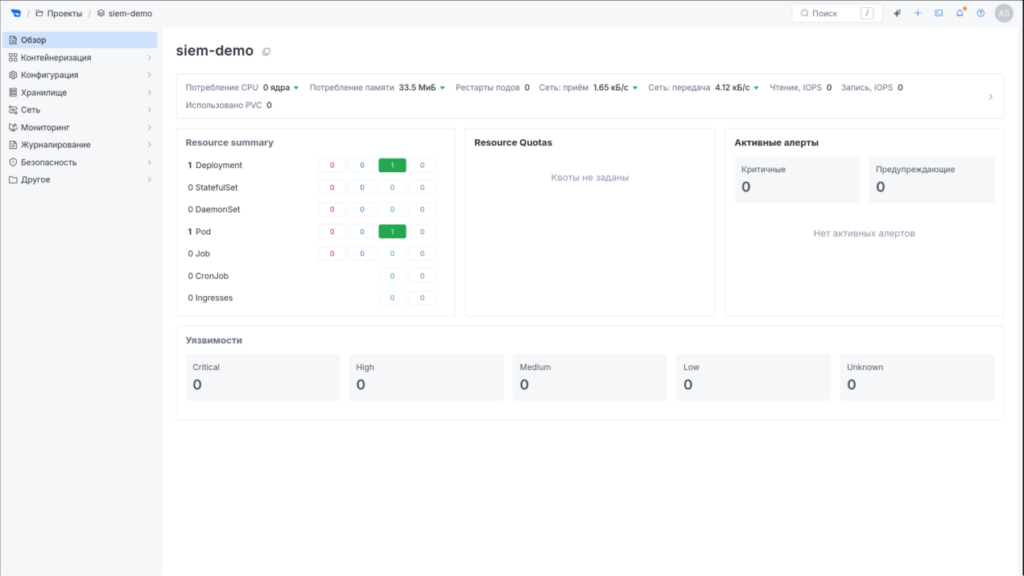
Единый дашборд безопасности показывает хронологию событий. ИБ-специалист видит всю цепочку: от создания пода до сетевых соединений. Данные готовы к выгрузке для аудиторов ФСТЭК или в корпоративный SIEM.
Рекомендуем в составе готовых решений
Поможем автоматизировать безопасность
Обсудим ваши требования к ИБ и подберём оптимальную конфигурацию расширений для защиты Runtime и прохождения аудитов.
Часто задаваемые вопросы
В каких редакциях платформы доступна «Продвинутая защита инфраструктуры»?
Расширение входит в состав редакций Deckhouse Platform Ultimate, Deckhouse Platform Certified Core и Deckhouse Platform Certified Pro. Также оно доступно как дополнение к Deckhouse Platform Core.
Какие расширения нужны для запуска «Продвинутой защиты инфраструктуры»?
Установка других расширений не требуется.
Нужно ли настраивать политики безопасности вручную для каждого приложения?
Нет. admission-policy-engine применяет глобальные политики на уровне кластера автоматически. При создании «проекта» (тенанта) политики наследуются. Кастомизация возможна, но базовая защита работает сразу.
Как быстро обнаруживаются уязвимости в новых образах?
operator-trivy сканирует образы при загрузке в registry и периодически перепроверяет уже загруженные. Критичные CVE обнаруживаются до момента запуска пода в production.
Можно ли интегрировать аудит Deckhouse с внешним SIEM?
Да. Все события security-event-manager собираются в структурированном виде и могут экспортироваться в корпоративный SIEM/SOC.
Что произойдёт, если администратор попытается обойти политику безопасности?
Действие будет заблокировано на уровне API Server (admission-policy-engine), а сама попытка — зафиксирована в аудит-логе security-events-manager. Даже привилегированный доступ не позволяет обойти глобальные политики платформы.