


- Учёт потребления, настраиваемые тарифы, лимиты и взаиморасчёты между подразделениями.
- Оценка эффективности направлений и защита бюджета на основе реальных цифр потребления.
- Приостановка при перерасходе ресурсов и интеграция с корпоративными системами через API.
Deckhouse Platform для частного облака
Запускайте виртуальные машины, Kubernetes и управляемые сервисы внутри своего периметра.
1300+ кластеров
под управлением Deckhouse
260+ внедрений
в высоконагруженных ИТ-системах
В реестре российского ПО
Решение с контролем расходов на ИТ
Deckhouse Platform для частного облака помогает в построении надёжной, масштабируемой, безопасной ИТ инфраструктуры в закрытом контуре. Учёт потребления, тарификация и взаиморасчёты между командами делают прозрачной экономику ИТ, а самообслуживание и каталог продуктов переводят работу в формат маркетплейса. Управляемые сервисы и Kubernetes как услуга разворачиваются из единого портала за минуты, а мультиарендность с изоляцией проектов и команд защищает ресурсы и данные потребителей.

Виртуализация, Kubernetes, управляемые сервисы, программно-определяемые хранилище и сеть работают в одной платформе, интегрированы между собой и управляются из единой веб-консоли.

Графический инсталлятор и декларативное управление запускают кластеры и сервисы за минуты, а обновление платформы проходит без простоя.

Платформа работает в Air-Gap — обновления можно получать через локальные репозитории, а сертифицированные редакции соответствуют требованиям ФСТЭК России.
Основные возможности
Встроенный FinOps
Учёт потребления, настраиваемые тарифные планы и взаиморасчёты между командами. Руководители видят реальную стоимость каждого проекта, а не общий счёт за инфраструктуру.
Мультиарендность и защита
Разграничение команд и проектов на одной платформе, микросегментация сети, безопасное управление секретами и встроенный аудит.
Единая платформа сервисов
Контейнеры, виртуальные машины, СУБД, объектные хранилища и брокеры сообщений — в одной интегрированной среде.
Инфраструктурный фундамент
Сертифицированные виртуализация и Kubernetes, SDS с репликацией и DR, а также SDN с изоляцией контуров и единым управлением по API.
Инсталлятор и самообслуживание
Единый портал управления ресурсами вместо заявок администраторам. Кластеры и управляемые сервисы разворачиваются за минуты, а не недели согласований.
Наблюдаемость и ИИ-агенты
Проактивное управление платформой с помощью интеллектуальных ассистентов. Аномалии и проблемы выявляются до инцидента, нагрузки переносятся автоматически.
Сценарии использования
Взять расходы на ИТ под контроль
Перевести ИТ в формат маркетплейса
- Каталог готовых сервисов, шаблоны с настроенными политиками ИБ и мониторингом ускоряет запуск окружений в 5-10 раз.
- Через портал самообслуживания — кластеры и сервисы создаются за минуты без дополнительных согласований.
- Создание идентичных сред даёт уровень удобства публичного облака без потери контроля.
Предоставить управляемые сервисы и Kubernetes как услугу
- Управляемые сервисы и партнёрские приложения ускоряют выполнение типовых задач команд.
- Kubernetes, виртуальные машины, СУБД, объектные хранилища в одной интегрированной среде.
- Сертифицированные исполнения виртуализации и Kubernetes с изоляцией контуров и управлением по единому API.
Обеспечить изоляцию и мультиарендность
- Разграничение проектов и команд на общем пуле ресурсов внутри одной платформы.
- Микросегментация сети и контроль трафика между изолированными пространствами.
- Единые политики безопасности, журналирование и аудит без потери управляемости.
Архитектура решения
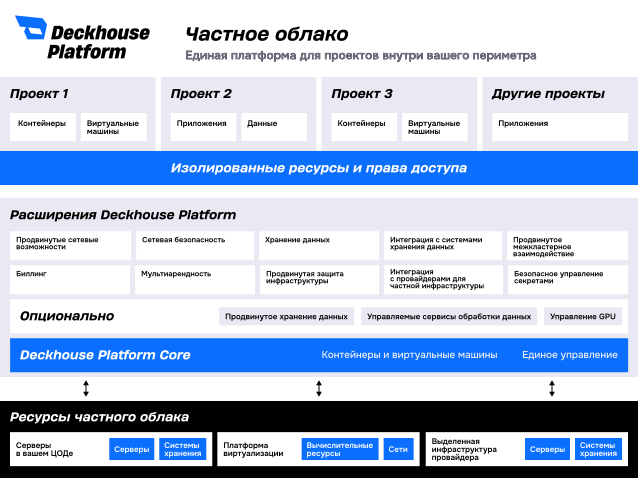
Deckhouse Platform разворачивается внутри вашего периметра — поверх серверов в собственном ЦОДе, виртуализации или выделенной инфраструктуры провайдера. Контейнеры, виртуальные машины и сервисы управляются единой платформой с общими настройками, регламентами эксплуатации и политиками безопасности.
В зависимости от задачи платформа работает как единое частное облако для всех команд или как набор изолированных сред под отдельные проекты. Разграничение ресурсов, квоты и учёт потребления позволяют самостоятельно запрашивать вычислительные мощности, не выходя за периметр организации.
Кому подойдёт
CTO
Внедрять новые технологии быстрее и развивать ИТ-архитектуру без привязки к вендору.
CIO
Контролировать инфраструктуру и понимать её стоимость за счёт автоматизации и прозрачного управления ресурсами.
CISO
Защищать инфраструктуру и соблюдать требования регуляторов с помощью изоляции контуров, контроля доступа и встроенного аудита.
CDTO
Быстро запускать цифровые сервисы без создания отдельной инфраструктуры под каждый проект, используя единую среду для ВМ и контейнеров.
COO
Обеспечивать непрерывность операционных процессов за счёт автоматического переноса нагрузок и высокого SLA платформы.
CFO
Планировать ИТ-бюджет и снижать OpEx/CapEx риски на основе точного учёта потребления ресурсов по проектам и командам.
Рекомендуемый состав решения
Решение состоит из базового продукта и всех нужных расширений для быстрого развёртывания частного облака и эффективного управления им.
Deckhouse Platform Core
Основа с базовыми возможностями контейнеризации, виртуализации, сетевого взаимодействия, мониторинга и безопасности
-
Хранение данных
Выдавайте контейнерам и виртуальным машинам постоянные блочные тома без внешней системы хранения данных
-
Интеграция с системами хранения данных
Подключайте существующие системы хранения данных к Deckhouse без замены работающей инфраструктуры
-
Биллинг
Контролируйте затраты, экономьте ресурсы и управляйте бюджетом вашей организации
-
Продвинутое межкластерное взаимодействие
Бесшовно перемещайте нагрузки и сервисы между публичными облаками, частной инфраструктурой и разными регионами
-
Продвинутая защита инфраструктуры
Обеспечьте сквозную защиту кластера с Deckhouse: от сборки образов до контроля запущенных приложений
-
Мультиарендность
Разделяйте ресурсы кластера между командами или клиентами с гарантией полной изоляции и безопасности
-
Управление секретами
Обеспечьте централизованное управление жизненным циклом секретов
-
Продвинутые сетевые возможности
Интегрируйте Deckhouse Platform в физическую инфраструктуру дата-центров и подключайте нагрузки к одним и тем же сетям с общей адресацией
-
Сетевая безопасность
Разграничивайте доступ между сервисами и проверяйте входящие запросы до того, как они дойдут до приложений
-
Интеграция с провайдерами для частной инфраструктуры
Развёртывайте Deckhouse Platform в частных облаках и поверх виртуализации и автоматизируйте масштабирование кластера
Подберём конфигурацию частного облака под ваш сценарийПроведём типовой пилот на 3-6 узлах имеющегося парка. На выходе — протокол испытаний, отчёт по критериям приёмки, сайзинг и оценка стоимости целевого контура.
Запросить пилотЭксперты, которые рядом

Команда Deckhouse
Наши эксперты обладают широким опытом построения инфраструктуры под самые разные задачи для компаний любого масштаба.

Сеть партнёров
Порекомендуем партнёров, которые обладают необходимой экспертизой, подтверждённой сертификатом Deckhouse.

Техническая поддержка
Команда инженеров всегда готова прийти на помощь — устранить аварию или проконсультировать в нужный момент.
Часто задаваемые вопросы
Чем частное облако отличается от обычной виртуализации?
Виртуализация даёт виртуальные машины, а частное облако — сервисную модель, в которую входят каталог управляемых сервисов и приложений, самообслуживание, квоты, единый API и учёт потребления. Ресурс выдаётся не по заявке администратору, а из каталога за минуты, а SLA определяется на уровне сервисов, а не отдельных серверов.
С какого объёма инфраструктуры имеет смысл строить частное облако?
Для проверки модели достаточно двух-трёх серверов, а типовой пилот разворачивается на 3–6 узлах из имеющегося парка. При масштабировании добавляются узлы, а переустанавливать платформу не нужно.
Как частное облако помогает контролировать расходы на инфраструктуру?
Потребление CPU, памяти и хранилищ учитывается по проектам, командам и сервисам, а также отображается на дашбордах утилизации. Квоты не дают одному подразделению занять ресурсы в ущерб другим и убирают избыточное резервирование мощностей.
Можно ли развернуть частное облако в закрытом контуре и соответствует ли оно требованиям регуляторов?
Да, платформа устанавливается в сегментах без доступа в интернет, компоненты и обновления поставляются из репозитория вендора. Сертифицированные редакции подтверждены приказами ФСТЭК России № 118 (требования к средствам контейнеризации) и № 76 (4-й уровень доверия), продукты внесены в реестр российского ПО.
Как обеспечивается непрерывность работы — SLA, отказоустойчивость и восстановление?
За счёт резервирования компонентов и высокой доступности управляющего слоя, достижимый целевой SLA платформы составляет 99,99 %. Живая миграция переносит виртуальные машины между узлами без остановки сервиса, а георепликация и мульти-ЦОД защищают от потери площадки.