Переход на собственную платформу позволил заменить непредсказуемые расходы на аренду на фиксированные капитальные затраты с окупаемостью менее года
Решение для управления виртуальными машинами с сертификатом ФСТЭК России.
под управлением Deckhouse
в высоконагруженных ИТ-системах
Мы создали единую cloud-native платформу, которая закрывает потребности в виртуализации сегодня, открывая дорогу для инноваций завтра. Deckhouse Platform для виртуализации — это фундамент для плавного перехода к гибридной архитектуре. Получите привычность классического подхода и гибкость cloud-native в одном решении без компромиссов.
Решение включает в себя SDN, балансировку трафика, собственный SDS, поддержку внешних систем хранения данных (СХД), готовый мониторинг, веб-интерфейс и возможности автоматизации без использования внешних инструментов.
Вся функциональность доступна через API. Это позволяет использовать подход IaC, автоматизировать управление инфраструктурой, легко тиражировать виртуальные машины (ВМ) и сервисы, необходимые для работы приложений и интегрировать Deckhouse Platform в существующие ИТ-процессы и решения.
Компоненты платформы гарантируют совместимость и бесшовное обновление как в ручном, так и в полностью автоматическом режиме.
Deckhouse Platform предоставляет преднастроенные механизмы защиты и безопасности «из коробки». Платформа поддерживает мультитенантность, аудит и логирование, а также развёртывание в закрытом окружении.
Deckhouse Platform Certified Pro имеет сертификат ФСТЭК России № 4860 от 04.10.2024 и может использоваться в контурах с требованиями к ЗОКИИ, ГИС, ИСПДн и АСУ ТП.
Открытый API позволяет встраивать платформу в существующие ИТ-процессы, интегрировать с российскими и зарубежными решениями.
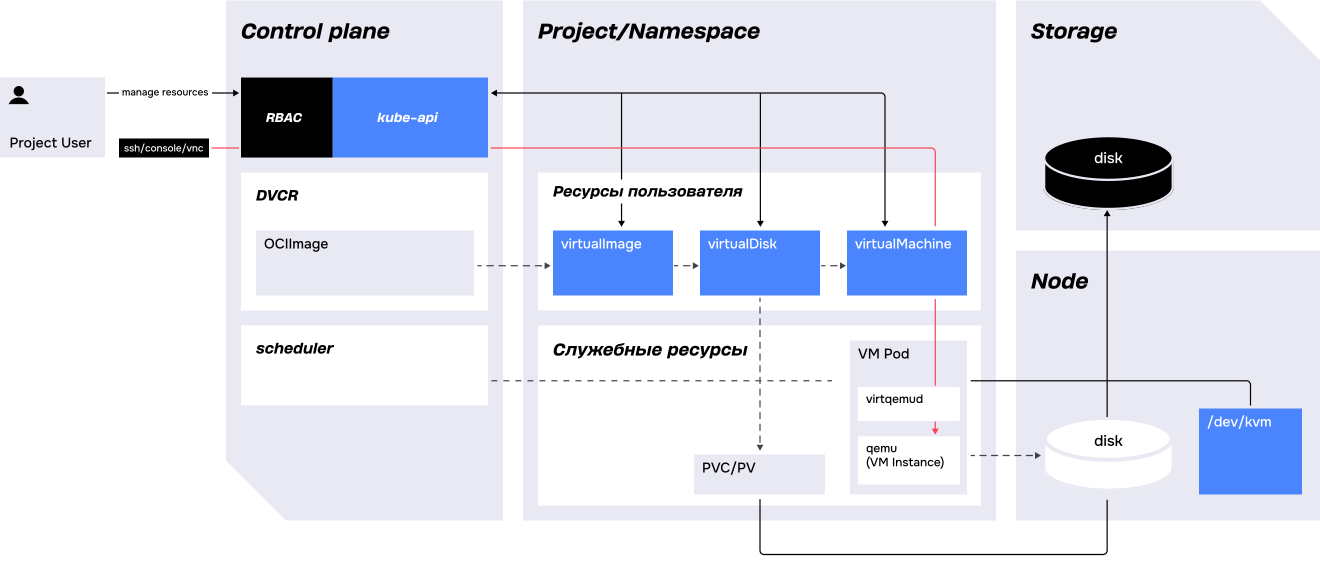
Виртуализация интегрирована в Deckhouse Platform на всех уровнях: к ВМ применяются политики Cilium, используется стандартная балансировка через Kubernetes Service, а все операции отражаются в общей системе мониторинга
Модуль виртуализации включает три компонента:
Все операции с виртуальными машинами выполняются через веб-интерфейс, в основе которого — декларативное управление с помощью YAML-манифестов:
Пользователи взаимодействуют с ВМ через единый безопасный контур платформы:
Перейти с VMware на российское решение и заложить цифровой суверенитет как основу гибридной инфраструктуры. Вместе с поддержкой инженеров Deckhouse сократить затраты, интегрировать внешние решения через API и централизованно управлять парком кластеров.
Ускорить вывод цифровых продуктов на рынок с помощью IaC-подхода и автоматизированного развёртывания приложений. Управлять виртуальными машинами как Kubernetes-объектами и создавать изолированные окружения для разных команд и задач.
Внедрить современные подходы к инфраструктуре за счёт инструментов Deckhouse Platform: управление через веб-интерфейс и API, разграничение доступа, встроенный мониторинг, SDN и SDS «из коробки». Работать с ВМ и гибко управлять вычислительными ресурсами.
Развернуть платформу в закрытом контуре и выполнять требования регуляторов с помощью сертифицированной редакции. Контролировать события через встроенный аудит и получать регулярные обновления безопасности.
Deckhouse Platform Certified Pro — единственная в России платформа оркестрации ВМ и контейнеров с сертификатом ФСТЭК России.
Платформа даёт готовую архитектуру, на 100 % закрывающую требования корпоративной безопасности. Она обновляется согласно актуальным требованиям регулятора, что гарантирует стабильность и отказоустойчивость инфраструктуры без риска потери сертификата
Соответствует требованиям по безопасности информации к средствам виртуализации (утверждены приказом ФСТЭК России № 187 от 27 октября 2022 г.).
Deckhouse Platform Certified Pro соответствует требованиям по безопасности информации, устанавливающим уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий (утверждены приказом ФСТЭК России № 76 от 2 июня 2020 г.).
Решение состоит из базового продукта и всех нужных расширений для быстрого развёртывания виртуальных машин и эффективного управления ими. Вы можете получить новые возможности для решения своих задач, используя дополнительные расширения.
Основа с базовыми возможностями контейнеризации, виртуализации, сетевого взаимодействия, мониторинга и безопасности
Выдавайте контейнерам и виртуальным машинам постоянные блочные тома без внешней системы хранения данных
Подключайте существующие системы хранения данных к Deckhouse без замены работающей инфраструктуры
Наши эксперты обладают широким опытом построения инфраструктуры под самые разные задачи для компаний любого масштаба.
Порекомендуем партнёров, которые обладают необходимой экспертизой, подтверждённой сертификатом Deckhouse.
Команда инженеров всегда готова прийти на помощь — устранить аварию или проконсультировать в нужный момент.
Переход на собственную платформу позволил заменить непредсказуемые расходы на аренду на фиксированные капитальные затраты с окупаемостью менее года
Deckhouse переоформил сертификат ФСТЭК России № 4860, расширив его действие на средства виртуализации
Георгий Дауман, директор продуктового направления Deckhouse Virtualization Platform, вместе с ведущими экспертами рынка обсудил, как осознанно подойти к выбору решения и избежать типовых ошибок при миграции
В качестве ОС для запуска платформы мы поддерживаем: Astra Linux SE, РЕД ОС, РОСА Сервер, ALT Linux, CentOS, Debian и Ubuntu. На гостевые ОС ограничений нет: мы поддерживаем любые, работающие на x86-64. Если у вас специфическая проприетарная ОС — обращайтесь к нам.
Среди функций безопасности — мультиарендность на базе проектов, гибкая ролевая модель доступа, интеграция с внешними провайдерами аутентификации (LDAP, OIDC), миграция ВМ с шифрованием (Data in Transit encryption), управление сертификатами, развёртывание в закрытом контуре.
Что касается требований регуляторов, виртуализация в Deckhouse Platform успешно прошла сертификационные испытания и соответствует требованиям приказа ФСТЭК России № 76 от 2 июня 2020 года по 4-му уровню доверия к средствам обеспечения безопасности информационных технологий и Требованиям приказа ФСТЭК России № 187 от 27 октября 2022 года по 4-му классу защиты к средствам виртуализации. Также Deckhouse Platform внесена в реестр российского ПО.
В нашей виртуализации предусмотрены fencing-механизмы для безопасного перезапуска ВМ в случае сбоя узлов кластера. Также решение поддерживает высокую доступность слоя управления (control plane) и возможность работы в режиме MetroCluster (при использовании хранилищ, поддерживающих такую конфигурацию).
Для работы ВМ мы предлагаем собственное гиперконвергентное хранилище. Для работы с СХД у нас есть как специализированные интеграции (TATLIN, Huawei, HPE, NetApp), так и универсальная — по SCSI-протоколу. Мы также поддерживаем работу с Ceph и NFS-хранилищами.
Наше решение для виртуализации поддерживает все популярные форматы для дисков ВМ: VMDK, Qcow2, Raw. У нас есть подробное руководство по ручной миграции, встроенные инструменты для автоматизации процесса и партнёрские решения для масштабных проектов.
Помимо управления через графический интерфейс для ускорения развёртывания вы можете использовать преимущества подхода «инфраструктура как код», что позволит не только создать ВМ, но и добавить сетевые политики для ограничения доступа, задать правила размещения ВМ на хостах, заказать балансировщики трафика и полностью подготовить среду к запуску ВМ. Встроенные модули Helm и Argo-CD поддерживают развёртывание и управление ВМ так же, как и контейнерами, а собственный модуль Ansible позволяет выполнять конфигурацию ВМ и установку приложений внутрь ОС.
Да, вы можете добавлять USB-устройства с узлов кластера как виртуальные USB внутри ОС ВМ. При этом живая миграция для таких ВМ продолжает работать. Мы также поддерживаем проброс GPU для виртуальных машин.