


Существующие системы на виртуальных машинах и новые сервисы в контейнерах размещаются в одном кластере. Команда работает с одним интерфейсом, одними политиками безопасности, квотами и ресурсами.
Deckhouse Platform для комбинированных нагрузок
Решение с сертификатом ФСТЭК России для управления виртуальными машинами и контейнерами из единой точки.
1300+ кластеров
под управлением Deckhouse
260+ внедрений
в высоконагруженных ИТ-системах
В реестре российского ПО
Сертификат ФСТЭК России
Единое управление для любого типа нагрузок
Единственное на рынке решение, где виртуальные машины и контейнерные приложения работают в одной платформе. Им больше не нужны отдельные среды, команды сопровождения и процессы обновления. Единая поставка обновлений и поддержка вендора снижают стоимость эксплуатации.

Постепенная трансформация без остановки бизнеса
Монолитные системы и СУБД остаются на виртуальных машинах, а отдельные компоненты выносятся в контейнеры по мере готовности. Сроки перехода определяет бизнес, а не ограничения инфраструктуры.

Единые правила безопасности
Управление доступом, сетевые политики и аудит действуют одинаково для контейнеров и виртуальных машин. Изоляция контуров и требования регулятора закрываются единой платформой.

Cloud Native-подход
Встроенные возможности для использования современных DevOps-практик управления и контроля конфигураций. Любые пользовательские нагрузки контролируются через единый веб-интерфейс.
Основные возможности
Виртуальные машины и контейнеры в одном пространстве
Виртуализация является частью платформы, а не отдельным продуктом. Виртуальные машины и контейнеры работают на одних узлах, используют общий пул ресурсов, сеть и хранение.
Единый подход к управлению
Виртуальные машины описываются декларативно и управляются так же, как контейнеры. Процессы развёртывания, обновления и контроля конфигураций едины для любых типов нагрузок.
Живая миграция и высокая доступность
Виртуальные машины переносятся между узлами без остановки. При отказе узла они автоматически перезапускаются на доступном оборудовании.
Управляемые сервисы данных рядом с приложениями
PostgreSQL, Kafka, ClickHouse и другие сервисы разворачиваются как управляемые в тех же кластерах, где работают виртуальные машины с источниками данных и контейнеры с приложениями.
Наблюдаемость из коробки
Платформа собирает метрики и логи виртуальных машин, контейнеров и собственных компонентов, помогает отслеживать состояние инфраструктуры и находить причины сбоев. Данные наблюдаемости можно передавать во внешние системы.
Простота обновлений
Все компоненты, включая виртуализацию, обновляются единой поставкой. Платформа позволяет управлять обновлениями: запускать их по расписанию, в технологические окна, после ручного подтверждения или полностью автоматически.
Сценарии использования
Сопровождать виртуальные машины и контейнеры в одном окружении
Перевести монолит на микросервисы поэтапно
Постепенный переход от монолита к микросервисной архитектуре без полной перестройки приложения. Отдельные компоненты работают в контейнерах, а основная часть приложения остаётся на виртуальной машине. ВМ и контейнеры находятся в одной сети и работают по единым правилам, поэтому переход не требует дополнительных интеграций.
Заменить платформу виртуализации
Перенос парка виртуальных машин с зарубежной платформы на Deckhouse без изменения архитектуры приложений. Живая миграция, подключение существующих СХД и интеграция с облачными провайдерами позволяют провести перенос по этапам и избежать плановых простоев критичных для бизнеса систем.
Запустить данные и приложения на одной платформе
Развернуть СУБД, брокеры сообщений и аналитические сервисы рядом с приложениями, которые их используют. Хранение подключается к существующим системами хранения данных (СХД) или разворачивается на дисках кластера.
Оптимально использовать ресурсы
Виртуальные машины и контейнеры делят общий пул вычислительных ресурсов. Квоты и учёт потребления по проектам отражаются в биллинге, что помогает эффективно утилизировать ресурсы и планировать нагрузку на инфраструктуру.
Архитектура решения
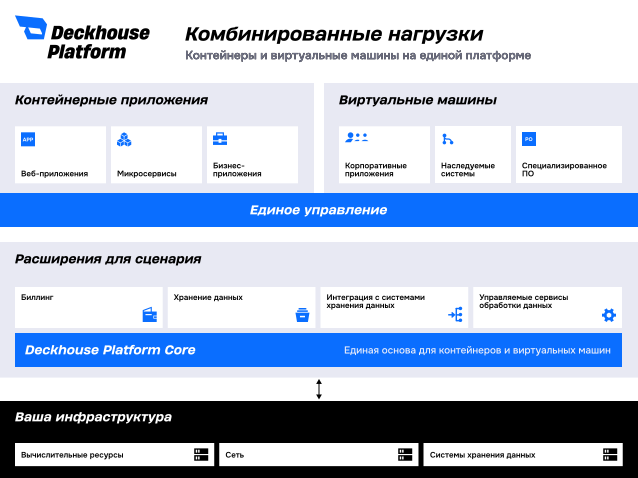
Deckhouse Platform разворачивается поверх физических серверов, платформ виртуализации и поддерживаемых публичных облаков.
Виртуальные машины и контейнеры работают на одних узлах под управлением единого control plane, с общими правилами настройки, эксплуатации и безопасности.
Кому подойдёт
CEO / CPO
Снижает затраты на эксплуатацию и сокращает time-to-market. Новые цифровые продукты запускаются в контейнерах, а существующие системы продолжают работать на ВМ без дублирующей инфраструктуры и остановки бизнес-процессов.
CDTO
Переводит монолитные системы на микросервисную архитектуру поэтапно, используя единую среду для ВМ и контейнеров.
CFO
Обеспечивает единый стандарт безопасности для ВМ и контейнеров и готовность к эксплуатации в ЗО КИИ: ролевая модель, сетевые политики, аудит для ВМ и контейнеров. Автоматизирует до 80 % операций эксплуатации.
CTO
Развивает единую ИТ-архитектуру для ВМ и контейнеров без сложной интеграции разных платформ: единые политики и практики эксплуатации для всех типов нагрузок.
CIO / Head of infrastructure
Упрощает управление инфраструктурой и снижает риски: разворачивает платформу за 10 минут, управляет виртуализацией, сетью и хранением из одной консоли и может заменить платформу виртуализации без простоев.
CISO
Обеспечивает единый стандарт безопасности для ВМ и контейнеров и готовность к эксплуатации в ЗО КИИ: ролевая модель, сетевые политики, аудит для ВМ и контейнеров. Автоматизирует до 80 % операций эксплуатации.
Сертификация и требования регуляторов
Средство контейнеризации: 4-й класс защиты
Deckhouse Platform соответствует требованиям к средствам контейнеризации по приказу ФСТЭК России № 118 от 04.07.2022 г.
4-й уровень доверия
Deckhouse Platform соответствует требованиям по безопасности информации, устанавливающим уровни доверия к средствам технической защиты информации и средствам обеспечения безопасности информационных технологий (утверждены приказом ФСТЭК России № 76 от 2 июня 2020 г.).
Средство виртуализации: 4-й класс защиты
Deckhouse Platform соответствует требованиям по безопасности информации к средствам виртуализации (утверждены приказом ФСТЭК России № 187 от 27 октября 2022 г.).
Рекомендуемый состав решения
Решение состоит из базового продукта и всех нужных расширений для управления виртуальными машинами и контейнерами. Вы можете получить новые возможности для решения своих задач, используя дополнительные расширения.
Deckhouse Platform Core
Основа с базовыми возможностями контейнеризации, виртуализации, сетевого взаимодействия, мониторинга и безопасности
-
Хранение данных
Выдавайте контейнерам и виртуальным машинам постоянные блочные тома без внешней системы хранения данных
-
Интеграция с системами хранения данных
Подключайте существующие системы хранения данных к Deckhouse без замены работающей инфраструктуры
-
Управляемые сервисы обработки данных
Превращайте базы данных, брокеры, кеши и аналитические системы в стандартизированные сервисы с автоматизированным жизненным циклом
-
Биллинг
Контролируйте затраты, экономьте ресурсы и управляйте бюджетом вашей организации
Подберём конфигурацию под вашу задачуРасскажите о вашей инфраструктуре, приложениях и требованиях к SLA. Поможем выбрать архитектуру и состав решения.
Получить консультациюЭксперты, которые рядом

Команда Deckhouse
Наши эксперты обладают широким опытом построения инфраструктуры под самые разные задачи для компаний любого масштаба.

Сеть партнёров
Порекомендуем партнёров, которые обладают необходимой экспертизой, подтверждённой сертификатом Deckhouse.

Техническая поддержка
Команда инженеров всегда готова прийти на помощь — устранить аварию или проконсультировать в нужный момент.
Часто задаваемые вопросы
Нужно ли переписывать приложения в контейнеры, чтобы использовать платформу?
Нет. Виртуальные машины являются полноценной частью платформы. Приложения можно оставить на ВМ и переводить в контейнеры только те компоненты, для которых это оправдано.
ВМ и контейнеры работают на одних и тех же узлах?
Да. Виртуализация является частью платформы и использует те же узлы, сеть и хранение, что и контейнеры. При необходимости размещение можно ограничить политиками.
Можно ли перенести существующие ВМ с другой платформы виртуализации?
Да. Конфигурации виртуальных машин импортируются в платформу. Требования к исходной платформе и поддерживаемые форматы приведены в документации.
Как управляется хранение данных для ВМ и контейнеров?
Одинаково. Платформа подключает существующие СХД или разворачивает хранилище на дисках узлов. Тома используются как контейнерами, так и виртуальными машинами.
Есть ли сертифицированный вариант для контейнеров и ВМ вместе?
Да. Deckhouse Platform Сertified Pro сертифицирована ФСТЭК России для контейнеризации и виртуализации в одной платформе и применяется на объектах КИИ.