

Расширение
Мультиарендность
Разделяйте ресурсы кластера между командами или клиентами с гарантией полной изоляции и безопасности.


Изоляция ресурсов
Логическое разделение пространств имён, квот и политик доступа между тенантами. Каждая команда работает в своём проекте, не влияя на стабильность соседних сред.

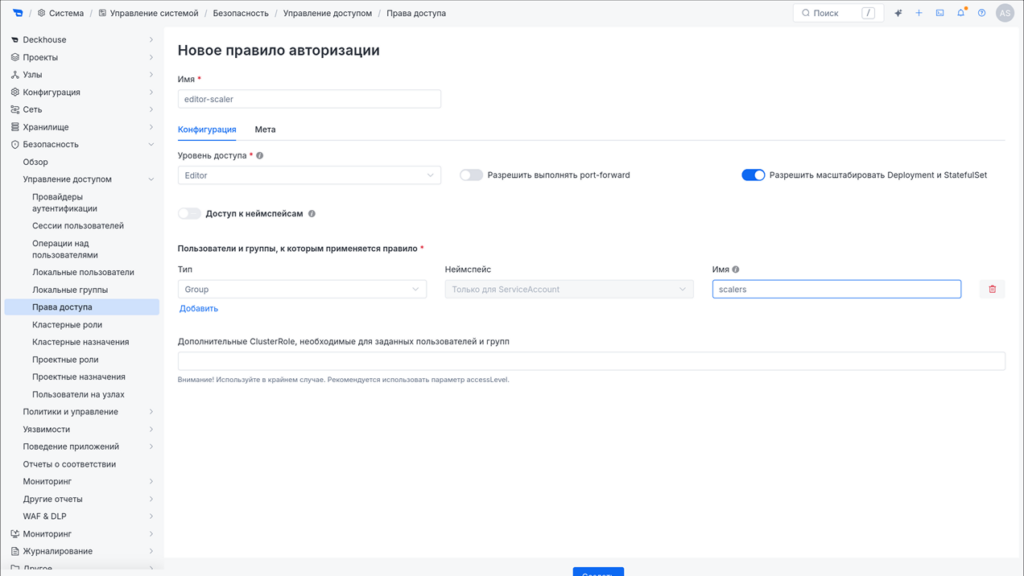
Управление доступом
Гранулярный RBAC с разграничением прав на уровне тенантов. Пользователи получают доступ только к тем ресурсам, которые необходимы для их задач.

Изоляция сети
Сетевое разделение тенантов с контролем межтенантного взаимодействия. Cilium обеспечивает изоляцию трафика на уровне eBPF, защищая данные каждой команды.

Мониторинг и биллинг
Раздельный учёт потребления ресурсов по тенантам даёт полную видимость утилизации аппаратных ресурсов.
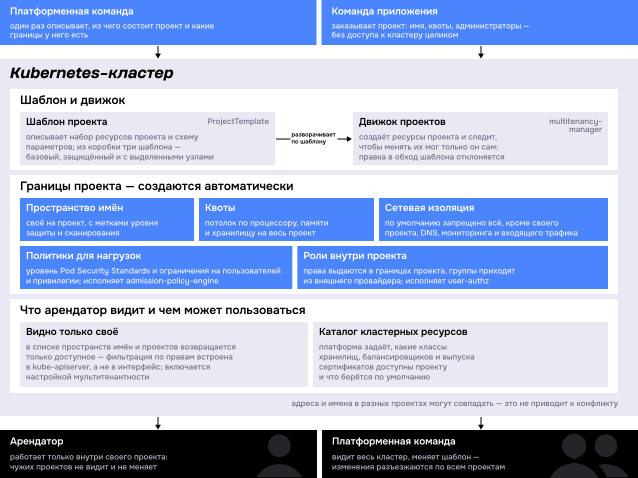
Как Deckhouse изолирует проекты
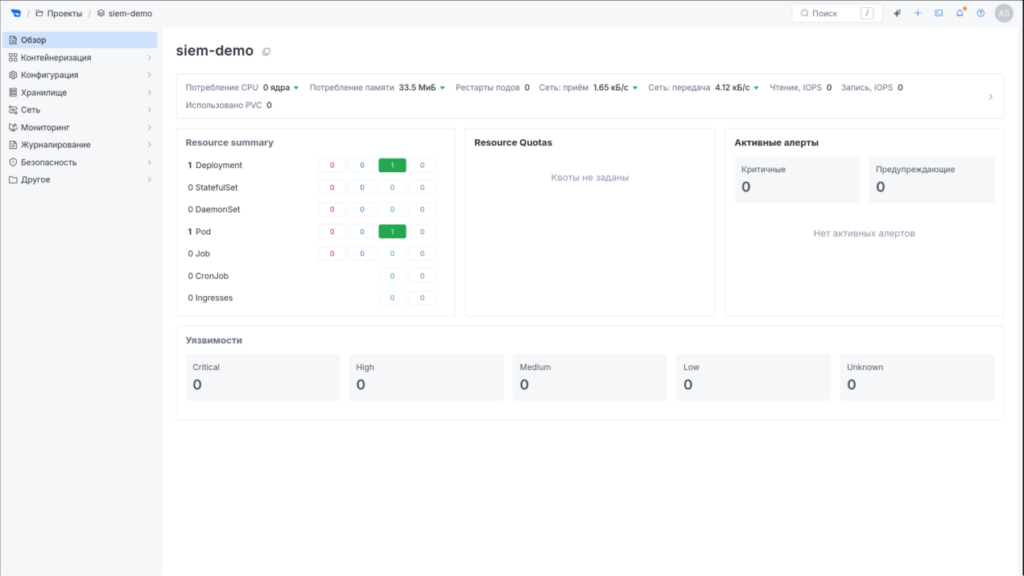
Модуль multitenancy-manager создаёт на уровне кластера абстракцию «проект» (тенант). При его создании платформа автоматически генерирует полный набор ресурсов: namespaces, ResourceQuota, LimitRange, NetworkPolicy для изоляции по умолчанию, ServiceAccount и RBAC-роли.
Администратор проекта получает доступ только к своему проекту через единую точку аутентификации (user-authn). Cilium обеспечивает изоляцию трафика на уровнях L3/L4/L7 с помощью технологии eBPF.
Все действия пользователей фиксируются модулем security-event-manager, а платформенный администратор видит детализированные метрики потребления по каждому проекту в едином интерфейсе.
Работа с расширением
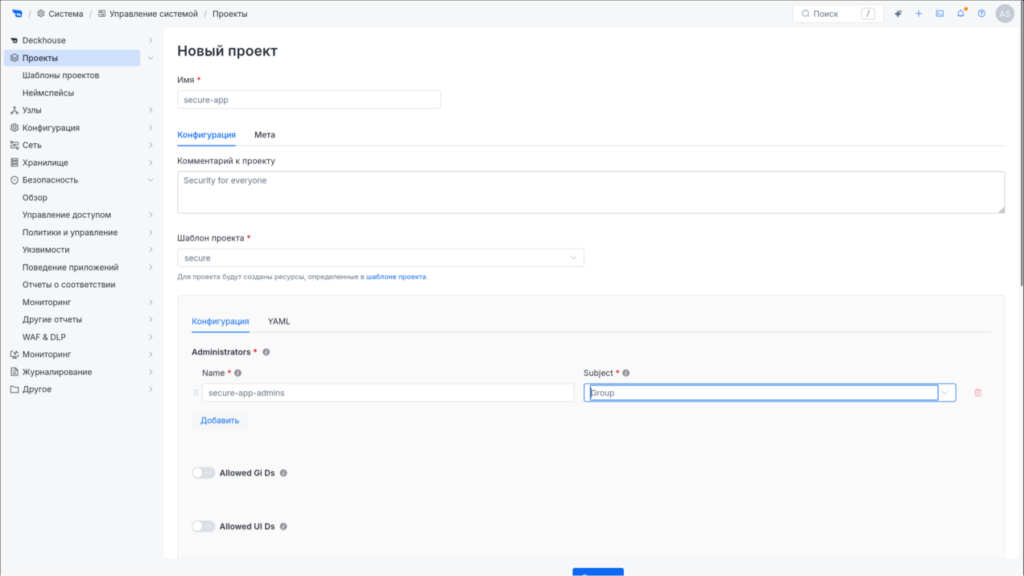
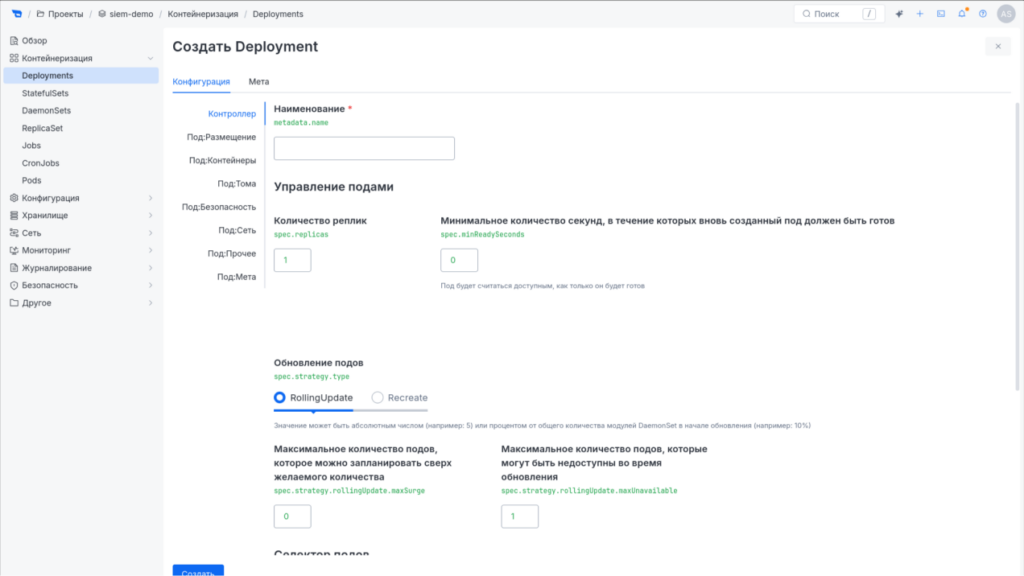
Создавайте изолированные проекты через UI или YAML. Задайте квоты на ресурсы и лимиты пространств имён — система сгенерирует безопасную среду.
Добавьте пользователей через LDAP или OIDC и назначьте роли. Расширение гарантирует, что команды не выйдут за границы своих проектов.
Запускайте приложения и виртуальные машины внутри проекта через привычные инструменты: kubectl, Helm, UI. Квоты не позволят «съесть» ресурсы соседей, а NetworkPolicy заблокирует лишний трафик.
Отслеживайте текущее потребление ресурсов проекта на дашбордах: сколько используется vCPU и RAM — с возможностью фильтрации по проектам.
Контролируйте безопасность через события security-events-manager. При инцидентае вы увидите полную хронику действий: от запросов к секретам до сетевых соединений.
Рекомендуем в составе готовых решений
Поможем настроить совместную работу в кластерах
Обсудим ваш сценарий использования инфраструктуры и подберём оптимальную конфигурацию расширения для изоляции ресурсов и обеспечения их безопасности.
Часто задаваемые вопросы
В каких редакциях платформы доступна «Мультиарендность»?
Расширение входит в состав редакций Deckhouse Platform Ultimate и Deckhouse Platform Certified Pro. Также оно доступно как дополнение к Deckhouse Platform Core и Deckhouse Platform Certified Core.
Какие расширения нужны для запуска «Мультиарендности»?
Для работы требуется расширение «Продвинутые сетевые возможности».
Чем «Мультиарендность» Deckhouse отличается от обычных namespace в Kubernetes?
Namespace — это только логическое разделение. «Мультиарендность» в Deckhouse добавляет автоматическое управление квотами, RBAC, сетевой изоляцией и аудитом. Вы получаете «виртуальный кластер» внутри физического, а не просто метки в YAML.
Можно ли использовать «Мультиарендность» для предоставления кластера внешним заказчикам?
Да. Каждый заказчик получает изолированный проект с гарантированными ресурсами. Сетевое взаимодействие между заказчиками блокируется по умолчанию. Возможен раздельный учёт потребления.
Нужна ли «Мультиарендность», если у нас одна команда?
Если команда одна, но есть разные среды (prod, staging, dev) с разными политиками доступа, — «Мультиарендность» помогает изолировать их друг от друга с единым контролем. Для одной среды базового RBAC может быть достаточно.
Как «Мультиарендность» работает с виртуальными машинами?
Модуль virtualization интегрирован с multitenancy-manager. Виртуальные машины создаются внутри проектов и подчиняются тем же квотам и политикам сетевой изоляции, что и контейнеры.
Можно ли ограничить проект (тенант) по трафику или типу нагрузки?
Да. Через admission-policy-engine можно задать политики, запрещающие тенанту использовать привилегированные контейнеры, hostPath или определённые образы. Через Cilium NetworkPolicy — ограничить исходящий трафик по IP/FQDN.