

Расширение
Сетевая безопасность
Разграничивайте доступ между сервисами и проверяйте входящие запросы до того, как они дойдут до приложений.
Расширение находится на стадии Tech Preview. Оставьте заявку, чтобы получить доступ первыми.


Разграничение доступа по именам сервисов
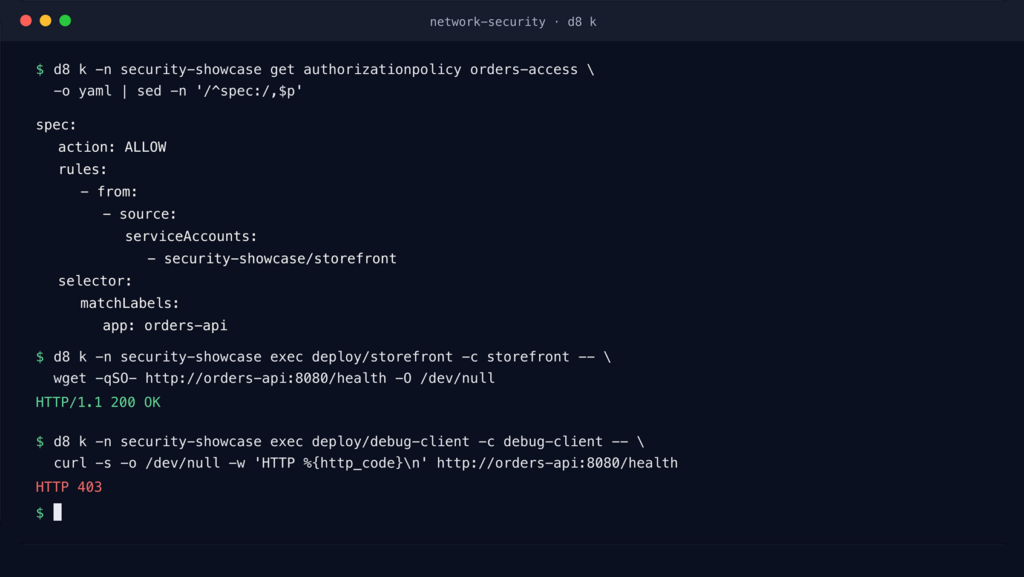
Правила описывают, можно ли обращаться к сервису по имени или нет. Смена узла или адреса не влияют на созданные политики.

Проверка запросов на входе
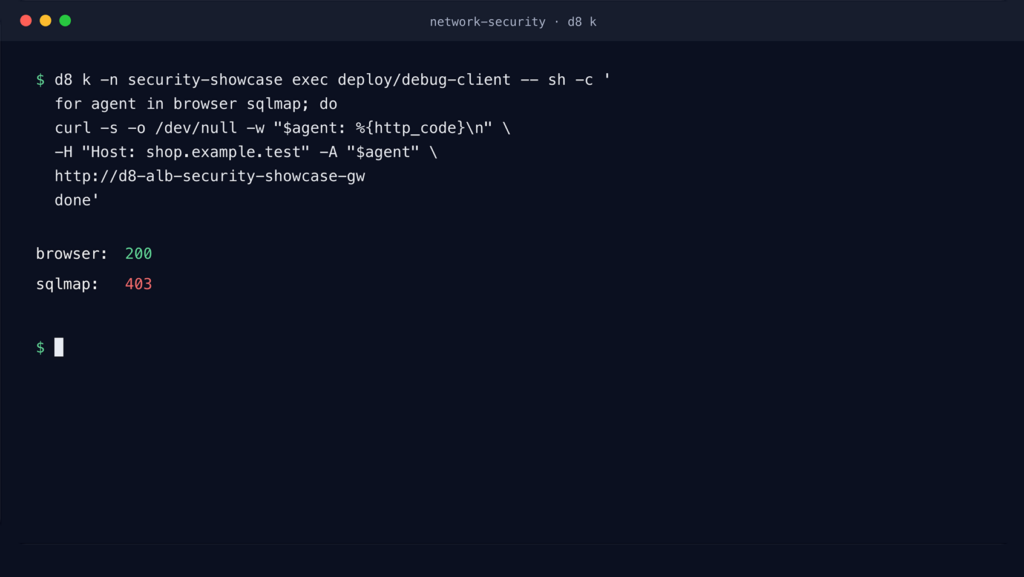
WAF проверяет запросы на балансировщике и блокирует вредоносный трафик до того, как он дойдёт до приложения. Правила размещаются вместе с описанием точки входа, поэтому работают одинаково для всех площадок.

Автоматическая доставка обновлений
Обработчики трафика автоматически обновляются по метке на приложении — по одному за раз. Инженерам не нужно обходить их вручную.

Проверка правил до внедрения
Анализатор находит противоречивые и небезопасные правила до того, как они вступят в силу. Отчёт анализатора можно приложить к проверке конфигурации.

Режим наблюдения перед блокировкой
Сначала новые правила работают в режиме наблюдения: нарушения не влияют на трафик и фиксируются в логах. Так влияние блокировки можно оценить на работающем приложении и убедиться, что новые правила ничего не сломают.

Защита без сайдкара
Взаимный TLS, идентичность сервиса и правила доступа L4 включаются меткой на пространстве имён. Сайдкары не встраиваются в поды, а приложения не переписываются и не перезапускаются.
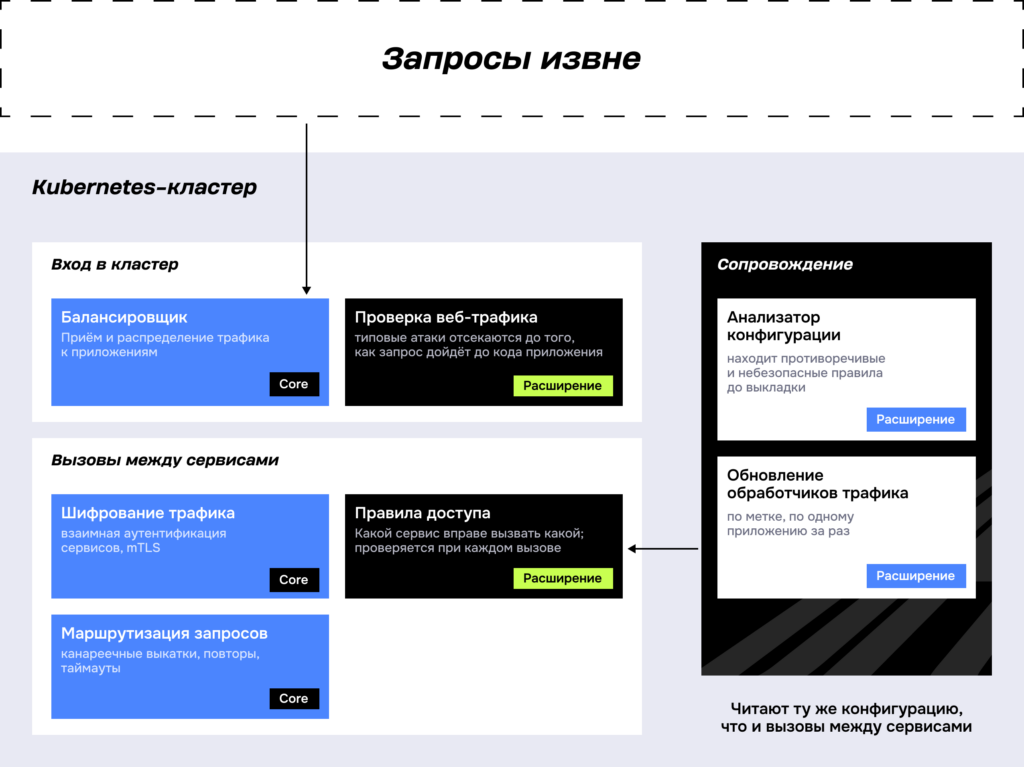
Как Deckhouse контролирует доступ между сервисами
Правила доступа описаны ресурсами Kubernetes и проверяются на каждом вызове между сервисами. Проверка привязана к имени: если приложение сменило узел или адрес, правило продолжает работать.
Запросы проверяются на балансировщике, и вредоносный трафик блокируется на входе. Ответы приложения не инспектируются.
Защитить приложения можно двумя способами: обработчик трафика рядом с подом или экспериментальный режим Ambient без сайдкаров и переписывания приложений. В нём взаимный TLS и правила уровня L4 включаются метками на пространстве имён, а для правил уровня L7 используется отдельный обработчик.
Правила вступают в силу в два шага. Сначала в режиме наблюдения, где нарушения только логируются, затем — с блокировкой трафика. Параллельно работают два механизма: анализатор указывает на противоречивые и небезопасные правила до выкладки, а обновления обработчиков доставляются по метке.
Запуск и настройка
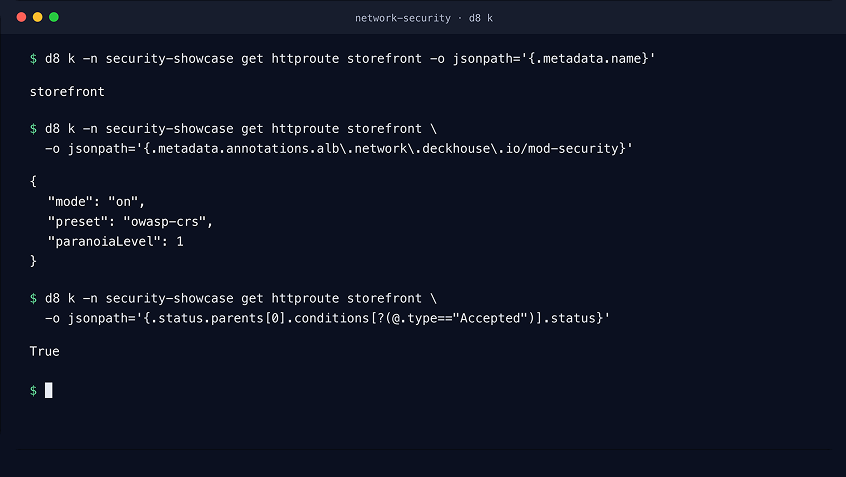
В конфигурации HTTPRoute storefront включается WAF с набором правил OWASP CRS. Контроллер применяет настройки к входящему трафику приложения.
Обычные запросы проходят без изменений, а запросы с признаками атаки блокируются по правилам WAF.
Доступ к сервису получают только те приложения, которым разрешено к нему обращаться. Запросы от остальных клиентов блокируются.
Рекомендуем в составе готовых решений
Поможем настроить контроль доступа между сервисами
Пограничный межсетевой экран не разбирает вызовы внутри кластера — на консультации покажем, как взять их под контроль.
Часто задаваемые вопросы
В каких редакциях платформы доступна «Сетевая безопасность»?
Расширение входит в состав редакции Deckhouse Platform Ultimate, а также доступно как дополнение к Deckhouse Platform Core.
Какие расширения нужны для запуска «Сетевой безопасности»?
Установка других расширений не требуется.
Чем расширение отличается от базовой сегментации в Deckhouse Platform Core?
В Deckhouse Platform Core изоляция работает на уровне сети: политики по адресам, подсетям и портам, шифрование трафика между сервисами. Расширение работает уровнем выше: правило звучит не «из этой подсети в тот порт», а «этот сервис вправе вызвать тот». Также в «Сетевую безопасность» входит проверка входящих запросов (WAF), анализ правил и обновление обработчиков трафика.
Шифрование трафика необходимо приобретать отдельно?
Нет. Шифрование между сервисами и маршрутизация запросов входят в Deckhouse Platform Core. Расширение добавляет правила доступа, их анализ и обновление обработчиков трафика.
Зачем нужно расширение, если перед кластером стоит межсетевой экран?
Межсетевой экран не видит вызовов внутри кластера — для него это один адрес. Расширение проверяет доступ между самими сервисами — то, что межсетевой экран не покрывает.
Можно ли включить правила, не сломав уже работающие приложения?
Да, есть два способа. В режиме наблюдения нарушения фиксируются, но трафик проходит — так видно реальную картину вызовов до включения запретов. В экспериментальном режиме Ambient защита включается меткой на пространстве имён, без сайдкаров и перезапуска приложений. Режим Ambient не рекомендуется для промышленной эксплуатации.