

Расширение
Интеграция с провайдерами для частной инфраструктуры
Разворачивайте Deckhouse Platform в частных облаках и поверх виртуализации и автоматизируйте масштабирование кластера.


Заказ узлов по описанию группы
Группу узлов можно описать одним манифестом: класс машины, границы группы, зоны размещения. Далее группа масштабируется под нагрузку, а неисправные узлы автоматически заменяются новыми виртуальными машинами.

Единое описание кластеров для разных платформ
Все поддерживаемые платформы работают с одним и тем же описанием кластера. При переезде меняются класс машины и схема размещения, остальное остаётся прежним.

Проверка окружения до создания ресурсов
На раннем этапе бутстрапа инсталлятор проверяет доступность API облака, пересечение адресных диапазонов, рассинхронизацию времени и доступ к хранилищу образов. Если окружение не подходит, установка прерывается до создания ресурсов.

Автоматизированная выдача томов средствами облака
Платформа создаёт новые тома через CSI-драйвер частного облака с использованием его классов хранения.

Создание адресов через балансировщик облака
Сервисы с типом LoadBalancer получают внешние адреса с помощью встроенных инструментов облака, без отдельных компонентов перед кластером.

Сверка состояния облака с его описанием
Отдельный компонент сравнивает реальное состояние облака с его описанием, определяет расхождения и сам устраняет их, если это безопасно.
Как работает интеграция с инфраструктурными сервисами
Deckhouse Platform встраивает кластер в частную инфраструктуру по готовой схеме размещения: перестраивать ничего не нужно. Для интеграции понадобятся учётная запись с правами на создание виртуальных машин (ВМ), дисков и сети, проект с квотами и шаблон машины.
Расширение отслеживает состояние групп и обновляет узлы через отдельный компонент — менеджер узлов. Создание новых ресурсов реализует модуль облачного провайдера, который работает с API частных облаков и систем виртуализации.
На уровне ОС на узлах кластера работает служба Bashible: она приводит конфигурацию узла к заданному состоянию.
Раз в час расширение через Terraform-manager сравнивает состояние базовой инфраструктуры кластера и его описанием. Если находит расхождения, исправляет их безопасными изменениями.

Работа с расширением
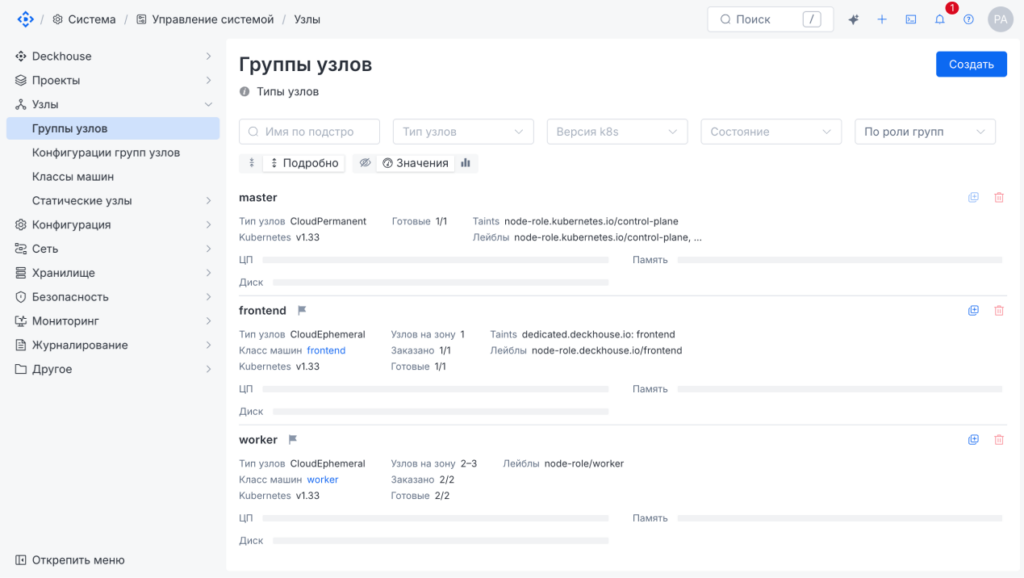
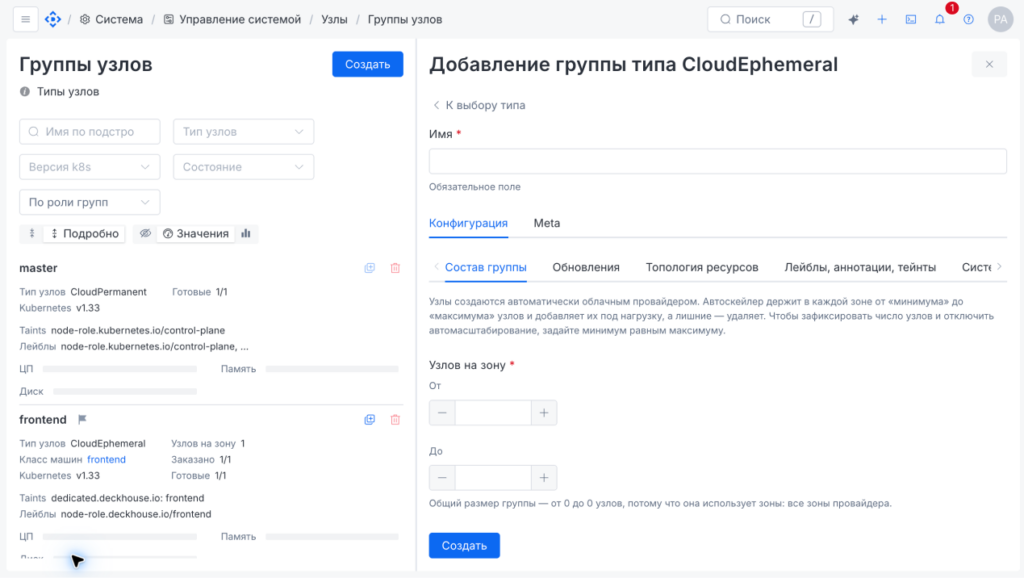
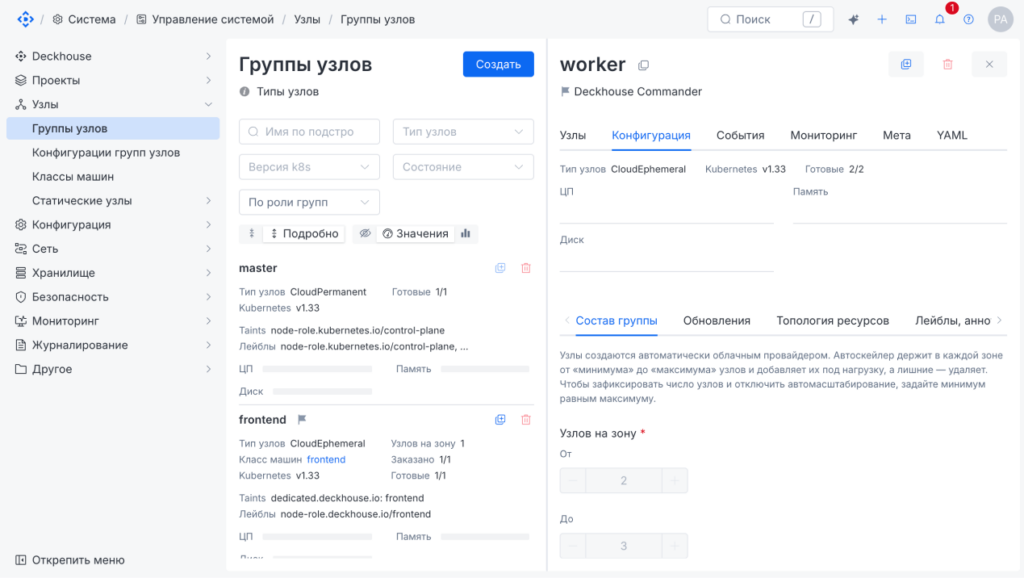
В разделе групп узлов инженер видит, из каких групп состоит кластер и как управляется каждая из них. Экран помогает сопоставить требуемый состав кластера с фактическим состоянием инфраструктуры.
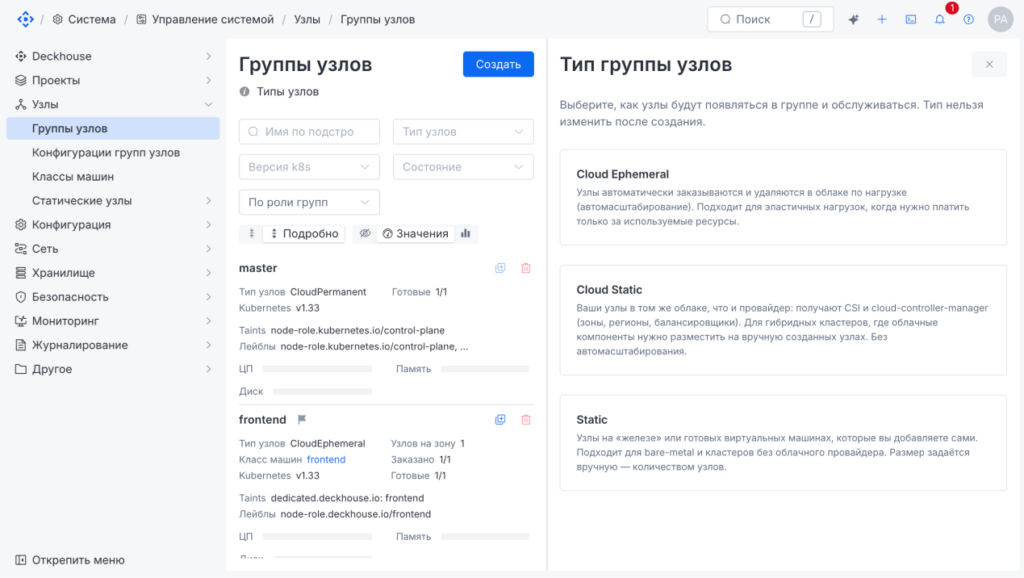
Доступно три модели управления. Cloud Ephemeral заказывает и удаляет ВМ у провайдера исходя из нагрузки. Cloud Static подключает заранее подготовленные машины в том же облаке и сохраняет интеграцию с CSI и cloud-controller-manager, но не использует автомасштабирование. Static предназначен для физических серверов и готовых ВМ без облачной интеграции.
В конфигурации группы задаются диапазон количества узлов, класс машин и ограничения на обновление.
В одной карточке видны готовность группы, диапазон масштабирования и параметры создаваемых машин.
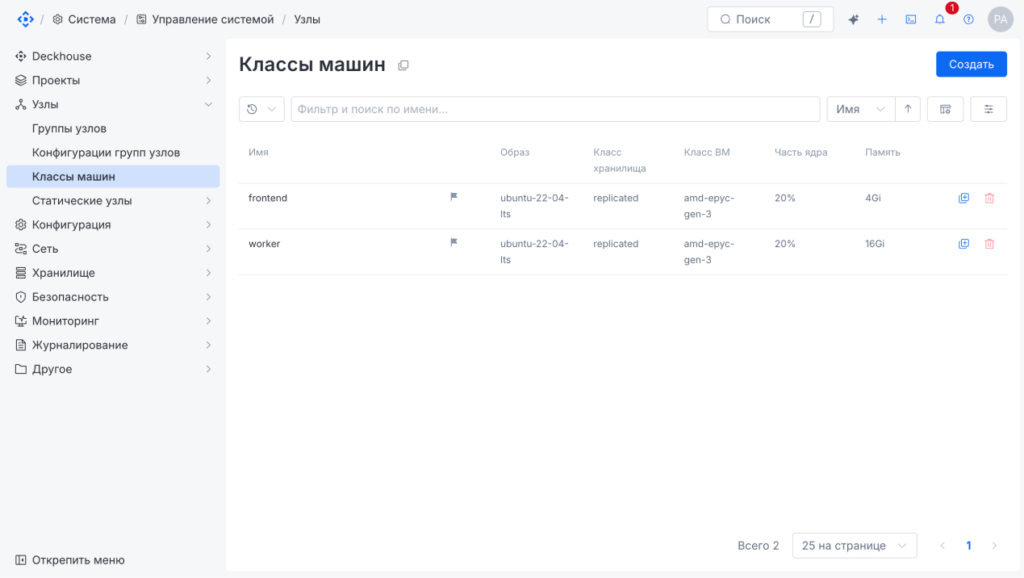
Готовые классы машин стандартизируют параметры образов, хранилища и вычислительных ресурсов для разных групп узлов.
Рекомендуем в составе готовых решений
Поможем оптимизировать затраты на инфраструктуру
Обсудим ваш сценарий использования инфраструктуры, настроим тарифные планы и поможем внедрить FinOps-практики для точного контроля бюджета.
Часто задаваемые вопросы
В каких редакциях платформы доступна «Интеграция с провайдерами для частной инфраструктуры»?
Расширение входит в состав редакции Deckhouse Platform Ultimate и доступно как дополнение к Deckhouse Platform Core.
В будущем расширение войдёт в состав редакции Deckhouse Platform Certified Pro и будет доступно как дополнение к Deckhouse Platform Certified Core.
Какие расширения нужны для запуска «Интеграции с провайдерами для частной инфраструктуры»?
Установка других расширений не требуется.
В чём работа расширения отличается от установки на подготовленные виртуальные машины или серверы?
В Deckhouse Platform Core вы добавляете ВМ и серверы в кластер по SSH и дальше самостоятельно отслеживаете их состояние. С расширением достаточно только описать группу узлов: класс машины, границы масштабирования, зоны. Далее жизненный цикл группы поддерживает платформа, а неисправные узлы автоматически заменяются новыми виртуальными машинами.
Какие права нужны учётной записи для работы расширения в платформе виртуализации?
- Создание и удаление виртуальных машин, дисков и сетей в пределах проекта.
- Чтение сведений о зонах и шаблонах машин.
Права на другие проекты и на настройку платформы не нужны.
Зачем нужно расширение, когда есть Terraform и Ansible под vSphere?
Эти технологии покрывают сценарии по созданию виртуальных машин и их настройке. Расширение позволяет решить задачи за их пределами:
- масштабирование узлов по заданным границам;
- автоматическая замена неисправных узлов;
- устранение расхождений между реальным состоянием облака и его описанием;
- поочередное обновление узлов при условии доступности других узлов этой же группы.
Если вы уже закрыли эти сценарии и готовы поддерживать их при обновлении Deckhouse Platform, расширение не нужно.