

Расширение
Управление секретами
Обеспечьте централизованное управление жизненным циклом секретов с Deckhouse. Автоматизируйте их доставку в приложения и гарантируйте безопасность хранения данных.


Полный цикл управления секретами
Расширение берёт на себя все этапы: от создания и хранения до обновления и удаления с централизованным контролем.

Безопасная доставка в приложения
Автоматизированные механизмы передают данные напрямую в поды, исключая промежуточное хранение в etcd и компрометацию при деплое.

Встроенная отказоустойчивость
Использование master-slave репликации хранилищ KV1/KV2 обеспечивает стабильный доступ к секретам и работу приложений без простоев.

Нативная мультитенантность
Система автоматически синхронизирует пространства имён и создаёт KV-движки в соответствии с архитектурой тенантов платформы.
Как Deckhouse управляет секретами
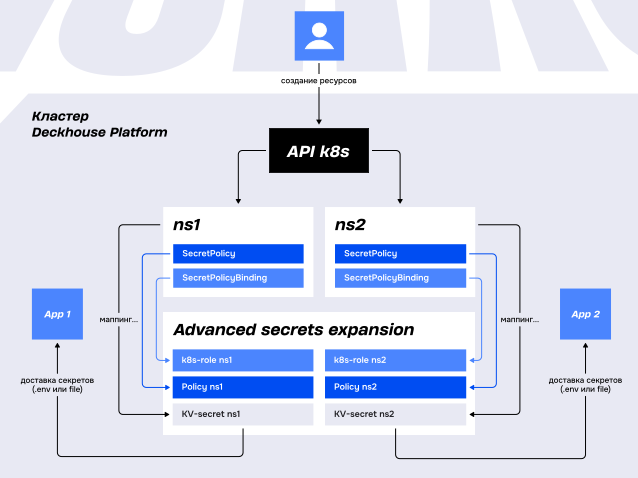
Расширение работает внутри кластера Deckhouse Platform и полностью интегрировано в его процессы. Оно отслеживает создание namespace и автоматически выделяет для каждого отдельный KV-движок в хранилище. Управление доступом декларативно: при создании Kubernetes-ресурса контроллер сам генерирует нужные политики (policy).
Секреты доставляются в приложения как стандартные Kubernetes Secrets или монтируются напрямую в файловую систему пода без промежуточного хранения в etcd. Отказоустойчивость обеспечивается репликацией внутри кластера.
Рекомендуем в составе готовых решений
Поможем настроить работу с чувствительными данными
Расскажем, как внедрить бесшовное управление секретами в вашей инфраструктуре. Поможем выстроить отказоустойчивую систему с автоматической ротацией и аудитом.
Часто задаваемые вопросы
В каких редакциях платформы доступно «Управление секретами»?
Расширение входит в состав редакций Deckhouse Platform Ultimate и Deckhouse Platform Certified Pro. Также оно доступно как дополнение к Deckhouse Platform Core и Deckhouse Platform Certified Core.
Какие расширения нужны для запуска «Управления секретами»?
Установка других расширений не требуется.
Чем «Управление секретами» отличается от обычных Kubernetes Secrets?
Kubernetes Secrets — базовое хранение в etcd с шифрованием. Наше расширение добавляет централизованное управление, версионирование, ротацию, аудит и мультитенантность. Это не замена, а расширение с enterprise-функциями.
Нужен ли отдельный веб-интерфейс для управления секретами?
Нет. Расширение управляется в общей консоли Deckhouse как часть платформы — отдельного интерфейса не предусмотрено.
Можно ли самостоятельно создать namespace, KV или policy в расширении?
Нет. Расширение «Управление секретами» отслеживает namespace платформы и автоматически создаёт под каждый из них отдельный KV, а политики доступа генерируются автоматикой на основе Kubernetes-ресурсов. Вручную создавать namespace, KV или policy пользователь не может.
Есть ли у расширения отдельная сертификация ФСТЭК России?
Отдельной сертификации нет. Компоненты «Управления секретами» включаются в единый сертификат ФСТЭК России для платформы Deckhouse. Если необходимо самостоятельное сертифицированное СЗИ для управления жизненным циклом секретов, рекомендуем рассмотреть Deckhouse Stronghold.
Можно ли развернуть расширение отдельно от Deckhouse Platform?
Нет. «Управление секретами» существует исключительно как расширение платформы Deckhouse и работает только в том кластере, где она развёрнута.