



Доступно с ограничениями в редакциях: Open/CE, Core, BE, SE, SE+
Доступно без ограничений в редакциях: Ultimate/EE, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Входит в расширения: Продвинутая защита инфраструктуры
Стадия жизненного цикла модуля: General Availability
В модуле реализовано 9 алертов.
Модуль включен по умолчанию в наборах модулей: Default, Managed.
Модуль выключен по умолчанию в наборе модулей Minimal.
Как явно включить или отключить модуль...
Явно включить или выключить модуль можно одним из следующих способов:
-
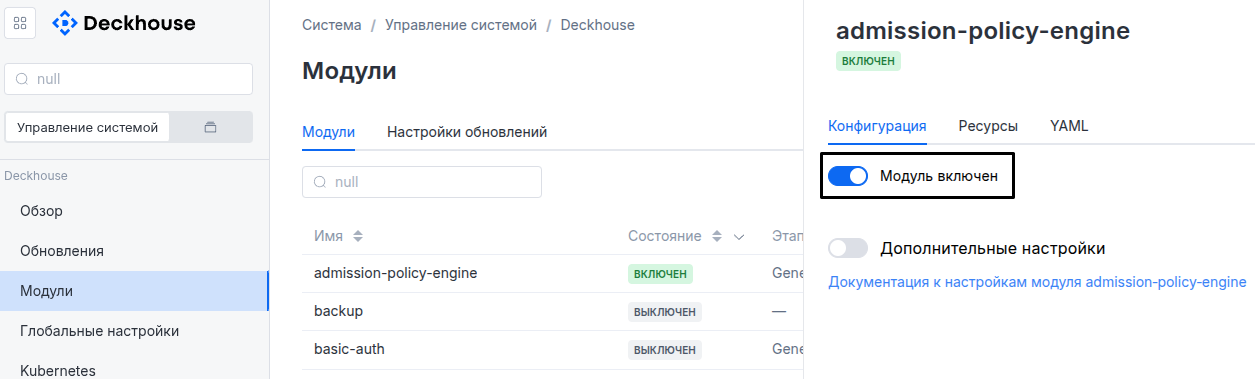
С помощью веб-интерфейса Deckhouse. В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
admission-policy-engine, включите (или выключите) переключатель «Модуль включен». Сохраните изменения.Пример:
-
С помощью Deckhouse CLI (d8).
Используйте команду d8 system module enable для включения модуля, или d8 system module disable для выключения модуля (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Пример включения модуля
admission-policy-engine:d8 system module enable admission-policy-engine -
С помощью ModuleConfig
admission-policy-engine.Установите
spec.enabledвtrueилиfalseв ModuleConfigadmission-policy-engine(создайте его, при необходимости).Пример манифеста для включения модуля
admission-policy-engine:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: admission-policy-engine spec: enabled: true
Настроить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse.
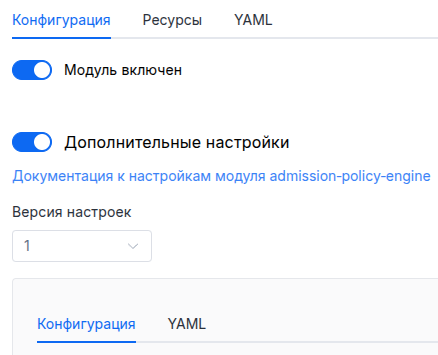
В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
admission-policy-engine, включите переключатель «Дополнительные настройки». Заполните необходимые поля формы на вкладке «Конфигурация», или укажите настройки модуля в формате YAML на вкладке «YAML», не включая секцию settings. Сохраните изменения.Пример:
Вы также можете отредактировать объект ModuleConfig
admission-policy-engineна вкладке «YAML» в окне настроек модуля («Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модульadmission-policy-engine), указав версию схемы в параметреspec.versionи необходимые параметры модуля в секцииspec.settings. -
С помощью Deckhouse CLI (d8) (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Отредактируйте существующий ModuleConfig
admission-policy-engine(подробнее о настройке Deckhouse читайте в документации), выполнив следующую команду:d8 k edit mc admission-policy-engineВнесите необходимые изменения в секцию
spec.settings. При необходимости укажите версию схемы в параметреspec.version. Сохраните изменения.Вы также можете создать файл манифеста ModuleConfig
admission-policy-engine, используя пример ниже. Заполните секциюspec.settingsнеобходимыми параметрами модуля. При необходимости укажите версию схемы в параметреspec.version.Примените манифест с помощью следующей команды (укажите имя файла манифеста):
d8 k apply -f <FILENAME>Пример файла манифеста ModuleConfig
admission-policy-engine:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: admission-policy-engine spec: version: 1 enabled: true settings: # Параметры модуля из раздела "Параметры" ниже.
Параметры
Версия схемы: 1
- объектsettings
- объектsettings.denyVulnerableImages
Доступно в редакциях: Ultimate/EE, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Настройки Trivy-провайдера.
Trivy-провайдер запрещает создание ресурсов Pod, Deployment, StatefulSet и DaemonSet с образами, содержащими уязвимости, в неймспейсах с лейблом
security.deckhouse.io/trivy-provider: "".Проверяются образы всех контейнеров, включая init-контейнеры и ephemeral-контейнеры. Поэтому подключение ephemeral-контейнера командой
kubectl debugбудет отклонено, если его образ содержит уязвимости недопустимого уровня.Устарело. Эти настройки были перенесены в модуль
operator-trivy. Мигрируйте конфигурацию.- массив строкsettings.denyVulnerableImages.allowedSeverityLevels
Список допустимых уровней критичности уязвимости.
Не будут запрещены образы контейнеров, содержащие только уязвимости указанных уровней.
- строкаЭлемент массива
Допустимые значения:
UNKNOWN,LOW,MEDIUM,HIGH,CRITICAL
- булевыйsettings.denyVulnerableImages.enabled
Включить Trivy-провайдер.
По умолчанию:
false - массив объектовsettings.denyVulnerableImages.registrySecrets
Список дополнительных секретов для доступа к приватным хранилищам образов контейнеров.
По умолчанию для загрузки образов для сканирования используется секрет
deckhouse-registry.По умолчанию:
[]- строкаsettings.denyVulnerableImages.registrySecrets.name
Обязательный параметр
- строкаsettings.denyVulnerableImages.registrySecrets.namespace
Обязательный параметр
- строкаsettings.denyVulnerableImages.storageClass
Имя StorageClass, который используется Trivy-провайдером.
Если значение не задано, будет использоваться StorageClass, заданный в глобальном параметре
settings.modules.storageClass.Глобальный параметр
settings.modules.storageClassприменяется только при включении модуля. Изменение глобального параметра при включенном модуле не приведет к перезаказу диска.Внимание. Если указать значение, отличное от текущего StorageClass, используемого существующим PersistentVolumeClaim, диск будет перезаказан, и все данные удалятся.
Если указать
false, вместо PVC будет принудительно использоватьсяemptyDir.Примеры:
storageClass: ceph-ssdstorageClass: 'false'
- объектsettings.imageSignatureVerification
Доступно в редакциях: SE+, Ultimate/EE, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Настройки проверки подписей образов, которая задаётся политикой
verifyImageSignaturesресурса SecurityPolicy.- целочисленныйsettings.imageSignatureVerification.registryCredentialsCacheTTLSeconds
Время в секундах, в течение которого учётные данные приватного хранилища образов, прочитанные из поля
dockerCfgресурса SecurityPolicy, хранятся в кеше.После изменения
dockerCfgпроверка подписей использует прежние учётные данные, пока не истечёт срок записи в кеше. Меньшее значение быстрее применяет новые учётные данные, но чаще читает секрет из Kubernetes API.По умолчанию:
300Допустимые значения:
30 <= X <= 43200Примеры:
registryCredentialsCacheTTLSeconds: 300registryCredentialsCacheTTLSeconds: 3600
- объектsettings.podSecurityStandards
Настройки политик Pod Security Standards (PSS).
- булевыйsettings.podSecurityStandards.controllerValidation
Применяет ограничения к контроллерам, создающим поды (Deployment, StatefulSet, DaemonSet, Job, CronJob, ReplicationController), в дополнение к подам.
Установите значение
true(по умолчанию), чтобы проверять и поды, и контроллеры, либоfalse— чтобы проверять только поды и не проверять контроллеры.Как сообщается о нарушении в контроллере, задаёт параметр controllerValidationEnforcement.
Параметр задаёт значение по умолчанию для всех ограничений, которые читают спецификацию пода, включая созданные из ресурсов OperationPolicy и SecurityPolicy. Политика переопределяет его собственной секцией
spec.controllerValidation.По умолчанию:
true - строкаsettings.podSecurityStandards.controllerValidationEnforcement
Действие для контроллера, создающего поды, который нарушает политику с
enforcementAction: Deny.Warn— контроллер принимается с предупреждением, а поды, которые он создаёт, запрещаются. Значение используется по умолчанию на переходный период, пока рабочие нагрузки приводятся в соответствие с проверкой контроллеров.Policy— контроллер проверяется с действием политики, поэтому запрещающая политика запрещает и контроллер. После переходного периода это значение станет значением по умолчанию.
Политика с другим действием сохраняет его для контроллеров:
Warnпредупреждает, аDryrunтолько фиксирует нарушение.Параметр действует для Pod Security Standards и задаёт значение по умолчанию для ресурсов OperationPolicy и SecurityPolicy. Политика переопределяет его параметром
spec.controllerValidation.mode. Параметр действует, если controllerValidation равенtrue.По умолчанию:
WarnДопустимые значения:
Warn,Policy - массив строкsettings.podSecurityStandards.controllerValidationExcludedPolicies
Правила Pod Security Standards, которые проверяются только на подах.
Правила называются так же, как параметры SecurityPolicy, в виде которых стандарты опубликованы в объектах
d8-pod-security-baselineиd8-pod-security-restricted. Исключённое правило проверяется только на подах в обоих стандартах. Параметр действует, если controllerValidation имеет значениеtrue.Некоторые правила проверяются одним ограничением и исключаются вместе: если указано любое правило группы, на подах проверяется вся группа. Группы правил:
allowHostPIDсallowHostIPCиallowHostNetworkсallowedHostPorts.По умолчанию:
[]Пример:
controllerValidationExcludedPolicies: - allowPrivilegeEscalation - requiredDropCapabilities- строкаЭлемент массива
Допустимые значения:
allowPrivileged,allowPrivilegeEscalation,allowHostPID,allowHostIPC,allowHostNetwork,allowedHostPorts,allowedAppArmor,allowedCapabilities,requiredDropCapabilities,allowedHostPaths,allowedProcMount,seLinux,allowedUnsafeSysctls,seccompProfiles,allowedVolumes,runAsUser
- строкаsettings.podSecurityStandards.defaultPolicy
Определяет политику Pod Security Standards по умолчанию для всех несистемных неймспейсов:
Privileged— политика без ограничений. Данная политика допускает эскалацию привилегий;Baseline— политика с минимальными ограничениями, ограничивающая использование эскалаций привилегий;Restricted— политика с максимальными ограничениями, соответствующая актуальным рекомендациям по безопасному запуску приложений в кластере.
По умолчанию:
BaselineДопустимые значения:
Privileged,Baseline,Restricted - строкаsettings.podSecurityStandards.enforcementAction
Действие, которое будет выполнено по результатам проверки ограничений:
Deny— запрет;Dryrun— отсутствие действия. Применяется при отладке. Информацию о событии можно посмотреть в веб-интерфейсе Deckhouse или с помощьюd8 k;Warn— аналогичноDryrun, но дополнительно к информации о событии будет выведена информация о том, из-за какого ограничения (constraint) был бы запрет действия, если бы вместоWarnиспользовалсяDeny.
Действует в прикладных неймспейсах. Неймспейсы с именами
d8-*иkube-*модуль обслуживает сам: нарушение там фиксируется, а нагрузка запускается, если владеющий неймспейсом модуль не включил принудительное применение.По умолчанию:
DenyДопустимые значения:
Warn,Deny,Dryrun - объектsettings.podSecurityStandards.policies
Определяет дополнительные параметры политик
- объектsettings.podSecurityStandards.policies.hostPorts
Настройки ограничения HostPort.
- массив объектовsettings.podSecurityStandards.policies.hostPorts.knownRanges
Список диапазонов портов, которые будут разрешены в привязке hostPort.
- целочисленныйsettings.podSecurityStandards.policies.hostPorts.knownRanges.max
- целочисленныйsettings.podSecurityStandards.policies.hostPorts.knownRanges.min