



Доступно в редакциях: Open/CE, BE, SE, SE+, Ultimate/EE, Core, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Входит в расширения: Продвинутое межкластерное взаимодействие
Стадия жизненного цикла модуля: General Availability
У модуля нет обязательных настроек.
В модуле реализовано 6 алертов.
Модуль включен по умолчанию в наборах модулей: Default, Managed.
Модуль выключен по умолчанию в наборе модулей Minimal.
Как явно включить или отключить модуль...
Явно включить или выключить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse. В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
cert-manager, включите (или выключите) переключатель «Модуль включен». Сохраните изменения.Пример:
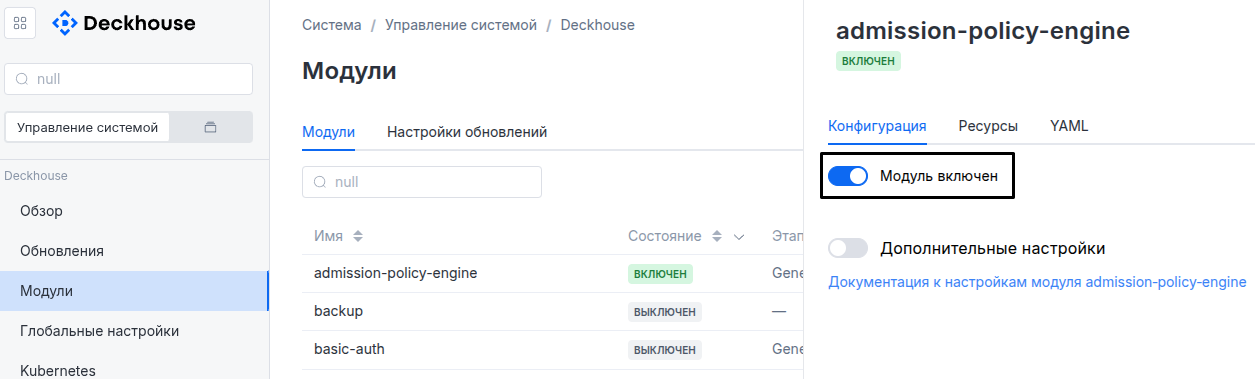
-
С помощью Deckhouse CLI (d8).
Используйте команду d8 system module enable для включения модуля, или d8 system module disable для выключения модуля (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Пример включения модуля
cert-manager:d8 system module enable cert-manager -
С помощью ModuleConfig
cert-manager.Установите
spec.enabledвtrueилиfalseв ModuleConfigcert-manager(создайте его, при необходимости).Пример манифеста для включения модуля
cert-manager:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: cert-manager spec: enabled: true
Настроить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse.
В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
cert-manager, включите переключатель «Дополнительные настройки». Заполните необходимые поля формы на вкладке «Конфигурация», или укажите настройки модуля в формате YAML на вкладке «YAML», не включая секцию settings. Сохраните изменения.Пример:
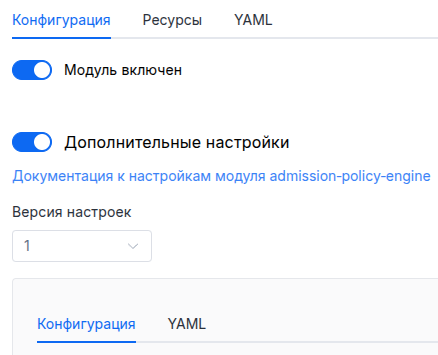
Вы также можете отредактировать объект ModuleConfig
cert-managerна вкладке «YAML» в окне настроек модуля («Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модульcert-manager), указав версию схемы в параметреspec.versionи необходимые параметры модуля в секцииspec.settings. -
С помощью Deckhouse CLI (d8) (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Отредактируйте существующий ModuleConfig
cert-manager(подробнее о настройке Deckhouse читайте в документации), выполнив следующую команду:d8 k edit mc cert-managerВнесите необходимые изменения в секцию
spec.settings. При необходимости укажите версию схемы в параметреspec.version. Сохраните изменения.Вы также можете создать файл манифеста ModuleConfig
cert-manager, используя пример ниже. Заполните секциюspec.settingsнеобходимыми параметрами модуля. При необходимости укажите версию схемы в параметреspec.version.Примените манифест с помощью следующей команды (укажите имя файла манифеста):
d8 k apply -f <FILENAME>Пример файла манифеста ModuleConfig
cert-manager:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: cert-manager spec: version: 1 enabled: true settings: # Параметры модуля из раздела "Параметры" ниже.
Параметры
Версия схемы: 1
- объектsettings
- строкаsettings.certificateRequestMaximumBackoffDuration
Максимальная задержка между попытками выпустить сертификат после неудачного CertificateRequest.
Задержка начинается с одного часа и удваивается после каждой неудачи подряд, но не превышает это значение. Меньшее значение позволяет cert-manager быстрее повторить выпуск, когда издатель снова доступен, например после обслуживания CA. Укажите значение в формате
<ЧАСЫ>hили<ЧАСЫ>h<МИНУТЫ>m, например6hили1h30m. Число часов — от 1 до 9999, число минут — от 0 до 59. Другие записи той же длительности, например90mили1h30m0s, не принимаются.Если параметр не задан, действует значение cert-manager по умолчанию — 32 часа.
Шаблон:
^[1-9][0-9]{0,3}h([0-5]?[0-9]m)?$Примеры:
certificateRequestMaximumBackoffDuration: 6hcertificateRequestMaximumBackoffDuration: 1h30m - булевыйsettings.cleanupOrphanSecrets
Удалять Secret с сертификатом автоматически, если соответствующий ресурс Certificate удален из кластера.
По умолчанию:
falseПримеры:
cleanupOrphanSecrets: truecleanupOrphanSecrets: false - строкаsettings.cloudDNSServiceAccount
Service Account для Google Cloud из того же проекта с ролью Администратора DNS.
Пример:
cloudDNSServiceAccount: eyJzYSI6ICJhYmNkZWZnaEBzZXJ2aWNlYWNjb3VudC5jb20iLCAicHJvamVjdF9pZCI6ImFhYWFhIn0= - строкаsettings.cloudflareAPIToken
API Tokens позволяют использовать ключи, привязанные к определенным DNS-зонам.
Рекомендуется использовать API Tokens для более высокой безопасности, поскольку они имеют более строгие разрешения и могут быть легко отозваны.
Способ проверки того, что домены, указанные в ресурсе Certificate, для которых заказывается сертификат, находятся под управлением
cert-managerу DNS-провайдера Cloudflare. Проверка происходит путем добавления специальных TXT-записей для домена ACME DNS01 Challenge Provider.Пример:
cloudflareAPIToken: token - строкаsettings.cloudflareEmail
Почтовый ящик проекта, на который выдавались доступы для управления Cloudflare.
Пример:
cloudflareEmail: example@example.com - строкаsettings.cloudflareGlobalAPIKey
Cloudflare Global API key для управления DNS-записями.
Способ проверки того, что домены, указанные в ресурсе Certificate, для которых заказывается сертификат, находятся под управлением
cert-managerу DNS-провайдера Cloudflare. Проверка происходит путем добавления специальных TXT-записей для домена ACME DNS01 Challenge Provider.Пример:
cloudflareGlobalAPIKey: key - строкаsettings.digitalOceanCredentials
Access Token от Digital Ocean API, который можно создать в разделе
API.Пример:
digitalOceanCredentials: creds - булевыйsettings.disableLetsencrypt
Не создавать ClusterIssuer
letsencryptиletsencrypt-stagingв кластере (еслиtrue).Примеры:
disableLetsencrypt: truedisableLetsencrypt: false - строкаsettings.email
Email проекта, на который LetsEncrypt будет слать уведомления.
Пример:
email: example@example.com - булевыйsettings.enableACMERenewalInfo
Включить ACME Renewal Information (ARI, RFC 9773) через feature gate
ACMEUseARI.С ARI cert-manager запрашивает у ACME-сервера, например Let’s Encrypt, окно перевыпуска каждого выпущенного им сертификата. Если сервер вернул окно, cert-manager перевыпускает сертификат в случайный момент внутри него и не учитывает
renewBeforeиrenewBeforePercentageресурса Certificate. Поэтому перевыпуск может произойти позже, чем требуетrenewBefore. Параметрspec.renewalресурса Certificate по-прежнему применяется поверх окна. Если сервер не поддерживает ARI или запрос не удался, действуетrenewBefore, как обычно.Параметр влияет на все Issuer и ClusterIssuer типа ACME в кластере, а не только на созданные модулем. В cert-manager функция находится на стадии alpha.
По умолчанию:
falseПримеры:
enableACMERenewalInfo: trueenableACMERenewalInfo: false - булевыйsettings.enableCAInjector
Включить CAInjector вручную. По умолчанию CAInjector включается автоматически, когда в кластере обнаруживаются ресурсы с аннотациями для инъекции CA (
cert-manager.io/inject-ca-from,cert-manager.io/inject-ca-from-secret,cert-manager.io/inject-apiserver-ca).По умолчанию:
falseПримеры:
enableCAInjector: trueenableCAInjector: false - булевыйsettings.enableListenerSet
Включить поддержку ListenerSet в cert-manager через feature gate
ListenerSets.Также включает интеграцию ListenerSet для Gateway API, если включена интеграция Gateway API и в кластере установлен CRD ListenerSet, обслуживающий версию
v1.Интеграция Gateway API включается автоматически, если в кластере установлены CRD Gateway и HTTPRoute, обслуживающие версию
v1.По умолчанию:
falseПримеры:
enableListenerSet: trueenableListenerSet: false - булевыйsettings.highAvailability
Ручное управление режимом отказоустойчивости.
По умолчанию режим отказоустойчивости определяется автоматически. Подробнее про режим отказоустойчивости.
Примеры:
highAvailability: truehighAvailability: false - строкаsettings.http01WaitInsteadOfSelfCheck
Время ожидания вместо самопроверки перед запросом к ACME-серверу на проверку Challenge HTTP-01.
Применяется к ClusterIssuer
letsencryptиletsencrypt-staging, включая их варианты для Gateway API. Перед запросом к ACME-серверу cert-manager проверяет, что Challenge доступен изнутри кластера. Эта самопроверка не проходит, если кластер не может обратиться к своему публичному адресу, например из-за NAT без hairpinning (когда изнутри кластера нельзя обратиться к своему внешнему IP) или при split-horizon DNS (когда один и тот же домен резолвится в разные IP-адреса в зависимости от того, откуда пришёл DNS-запрос), хотя ACME-сервер смог бы проверить Challenge. Если параметр задан, cert-manager пропускает самопроверку и вместо неё ждёт указанное время. Значение0означает запрос к ACME-серверу сразу, с расчётом на его собственные повторные попытки.По умолчанию самопроверка выполняется.
Шаблон:
^(0|[0-9]{1,4}h([0-9]{1,4}m)?([0-9]{1,4}s)?|[0-9]{1,4}m([0-9]{1,4}s)?|[0-9]{1,4}s)$Примеры:
http01WaitInsteadOfSelfCheck: 30shttp01WaitInsteadOfSelfCheck: 2m - строкаsettings.ingressClassHttp01
Имя
ingressClassиспользуемого для подтверждения владения доменом методом ACME HTTP-01. Если параметр не указан, то используетсяingressClassпо умолчанию.Пример:
ingressClassHttp01: nginx - объектsettings.letsencrypt
Настройки для ClusterIssuer
letsencrypt.- объектsettings.letsencrypt.resources
Настройки ресурсов (requests/limits по CPU и памяти) для подов, создаваемых ClusterIssuer
letsencryptдля процесса подтверждения владения доменом методом ACME HTTP-01. Структура, аналогичнаяspec.containers[].resourcesпода Kubernetes.Пример:
resources: requests: cpu: 100m memory: 128Mi limits: cpu: 250m memory: 256Mi- объектsettings.letsencrypt.resources.limits
- строкаsettings.letsencrypt.resources.limits.cpu
Обязательный параметр
Аналогично параметру
spec.containers[].resources.requests.cpuв Kubernetes.По умолчанию:
50mШаблон:
^[0-9]+m?$ - строка or числоsettings.letsencrypt.resources.limits.memory
Обязательный параметр
Аналогично параметру
spec.containers[].resources.requests.memoryв Kubernetes.По умолчанию:
64MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.letsencrypt.resources.requests
Resource requests and limits (CPU and memory) for pods that create the
letsencryptClusterIssuer for http01 challenges- строкаsettings.letsencrypt.resources.requests.cpu
Обязательный параметр
Аналогично параметру
spec.containers[].resources.requests.cpuв Kubernetes.По умолчанию:
10mШаблон:
^[0-9]+m?$ - строка or числоsettings.letsencrypt.resources.requests.memory
Обязательный параметр
Аналогично параметру
spec.containers[].resources.requests.memoryв Kubernetes.По умолчанию:
32MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.letsencryptStaging
Настройки для ClusterIssuer
letsencrypt-staging.- объектsettings.letsencryptStaging.resources
Настройки ресурсов (requests/limits по CPU и памяти) для подов, создаваемых ClusterIssuer
letsencrypt-stagingдля процесса подтверждения владения доменом методом ACME HTTP-01. Структура, аналогичнаяspec.containers[].resourcesпода Kubernetes.Пример:
resources: requests: cpu: 100m memory: 128Mi limits: cpu: 250m memory: 256Mi- объектsettings.letsencryptStaging.resources.limits
- строкаsettings.letsencryptStaging.resources.limits.cpu
Обязательный параметр
Аналогично параметру
spec.containers[].resources.limits.cpuв Kubernetes.По умолчанию:
50mШаблон:
^[0-9]+m?$ - строка or числоsettings.letsencryptStaging.resources.limits.memory
Обязательный параметр
Аналогично параметру
spec.containers[].resources.limits.memoryв Kubernetes.По умолчанию:
64MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.letsencryptStaging.resources.requests
- строкаsettings.letsencryptStaging.resources.requests.cpu
Обязательный параметр
Аналогично параметру
spec.containers[].resources.requests.cpuв Kubernetes.По умолчанию:
10mШаблон:
^[0-9]+m?$ - строка or числоsettings.letsencryptStaging.resources.requests.memory
Обязательный параметр
Аналогично параметру
spec.containers[].resources.requests.memoryв Kubernetes.По умолчанию:
32MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- целочисленныйsettings.maxConcurrentChallenges
Максимальное количество одновременных Challenges в статусе
ProcessingДопустимые значения:
0 <= XПример:
maxConcurrentChallenges: 25 - объектsettings.nodeSelector
Структура, аналогичная
spec.nodeSelectorпода Kubernetes.Если значение не указано или указано
false, будет использоваться автоматика.Пример:
nodeSelector: has-gpu: 'true' - объектsettings.recursiveSettings
Параметры использования рекурсивных DNS-серверов, которые применяются для проверки существования записи в DNS, перед запуском процесса подтверждения владения доменом методом ACME DNS-01.
Пример:
recursiveSettings: nameservers: - 8.8.8.8:53 - https://1.1.1.1 useOnlyRecursive: true- массив строкsettings.recursiveSettings.nameservers
Список рекурсивных DNS-серверов (IP:порт или HTTPS-URL).
- строкаЭлемент массива
Шаблон:
^(?:[0-9]{1,3}(?:\.[0-9]{1,3}){3}:\d{1,5}|https?://[^\s]+)$
- булевыйsettings.recursiveSettings.useOnlyRecursive
Если значение true, для проверки существования записи в DNS перед запуском процесса подтверждения владения доменом будут использоваться только указанные рекурсивные DNS-серверы.
По умолчанию:
false
- строкаsettings.route53AccessKeyID
Access Key ID пользователя с необходимыми правами.
Amazon Route53 IAM Policy для управления доменными записями домена.
Пример:
route53AccessKeyID: key_id - строкаsettings.route53SecretAccessKey
Secret Access Key пользователя с необходимыми правами для управления доменными записями домена.
Пример:
route53SecretAccessKey: secret - массив объектовsettings.tolerations
Структура, аналогичная
spec.tolerationsпода Kubernetes.Если значение не указано или указано
false, будет использоваться автоматика.Пример:
tolerations: - key: dedicated.deckhouse.io operator: Equal value: cert-manager- строкаsettings.tolerations.effect
- строкаsettings.tolerations.key
- строкаsettings.tolerations.operator
- целочисленныйsettings.tolerations.tolerationSeconds
- строкаsettings.tolerations.value
- строкаsettings.yandexFolderID
Идентификатор каталога Yandex Cloud, в котором расположена публичная DNS-зона для ACME DNS-01 challenge.
Задаётся вместе с
yandexServiceAccountJSON.Пример:
yandexFolderID: b1gabcdefghijklmnopq - строкаsettings.yandexServiceAccountJSON
Авторизованный ключ сервисного аккаунта Yandex Cloud в формате JSON, закодированный в Base64. Сервисному аккаунту нужна роль
dns.editor(или эквивалентная) на каталог с DNS-зоной.Задаётся вместе с
yandexFolderID. Подробности — в разделе Заказ wildcard-сертификата с DNS в Yandex Cloud DNS.Пример:
yandexServiceAccountJSON: eyJpZCI6ImFqZSIsInNlcnZpY2VfYWNjb3VudF9pZCI6ImFqZSJ9