



Стадия жизненного цикла модуля: Preview
Смена storagePolicy пересоздаёт узлы с типом CloudEphemeral. Какие узлы пересоздаются, описано в FAQ модуля.
Standard
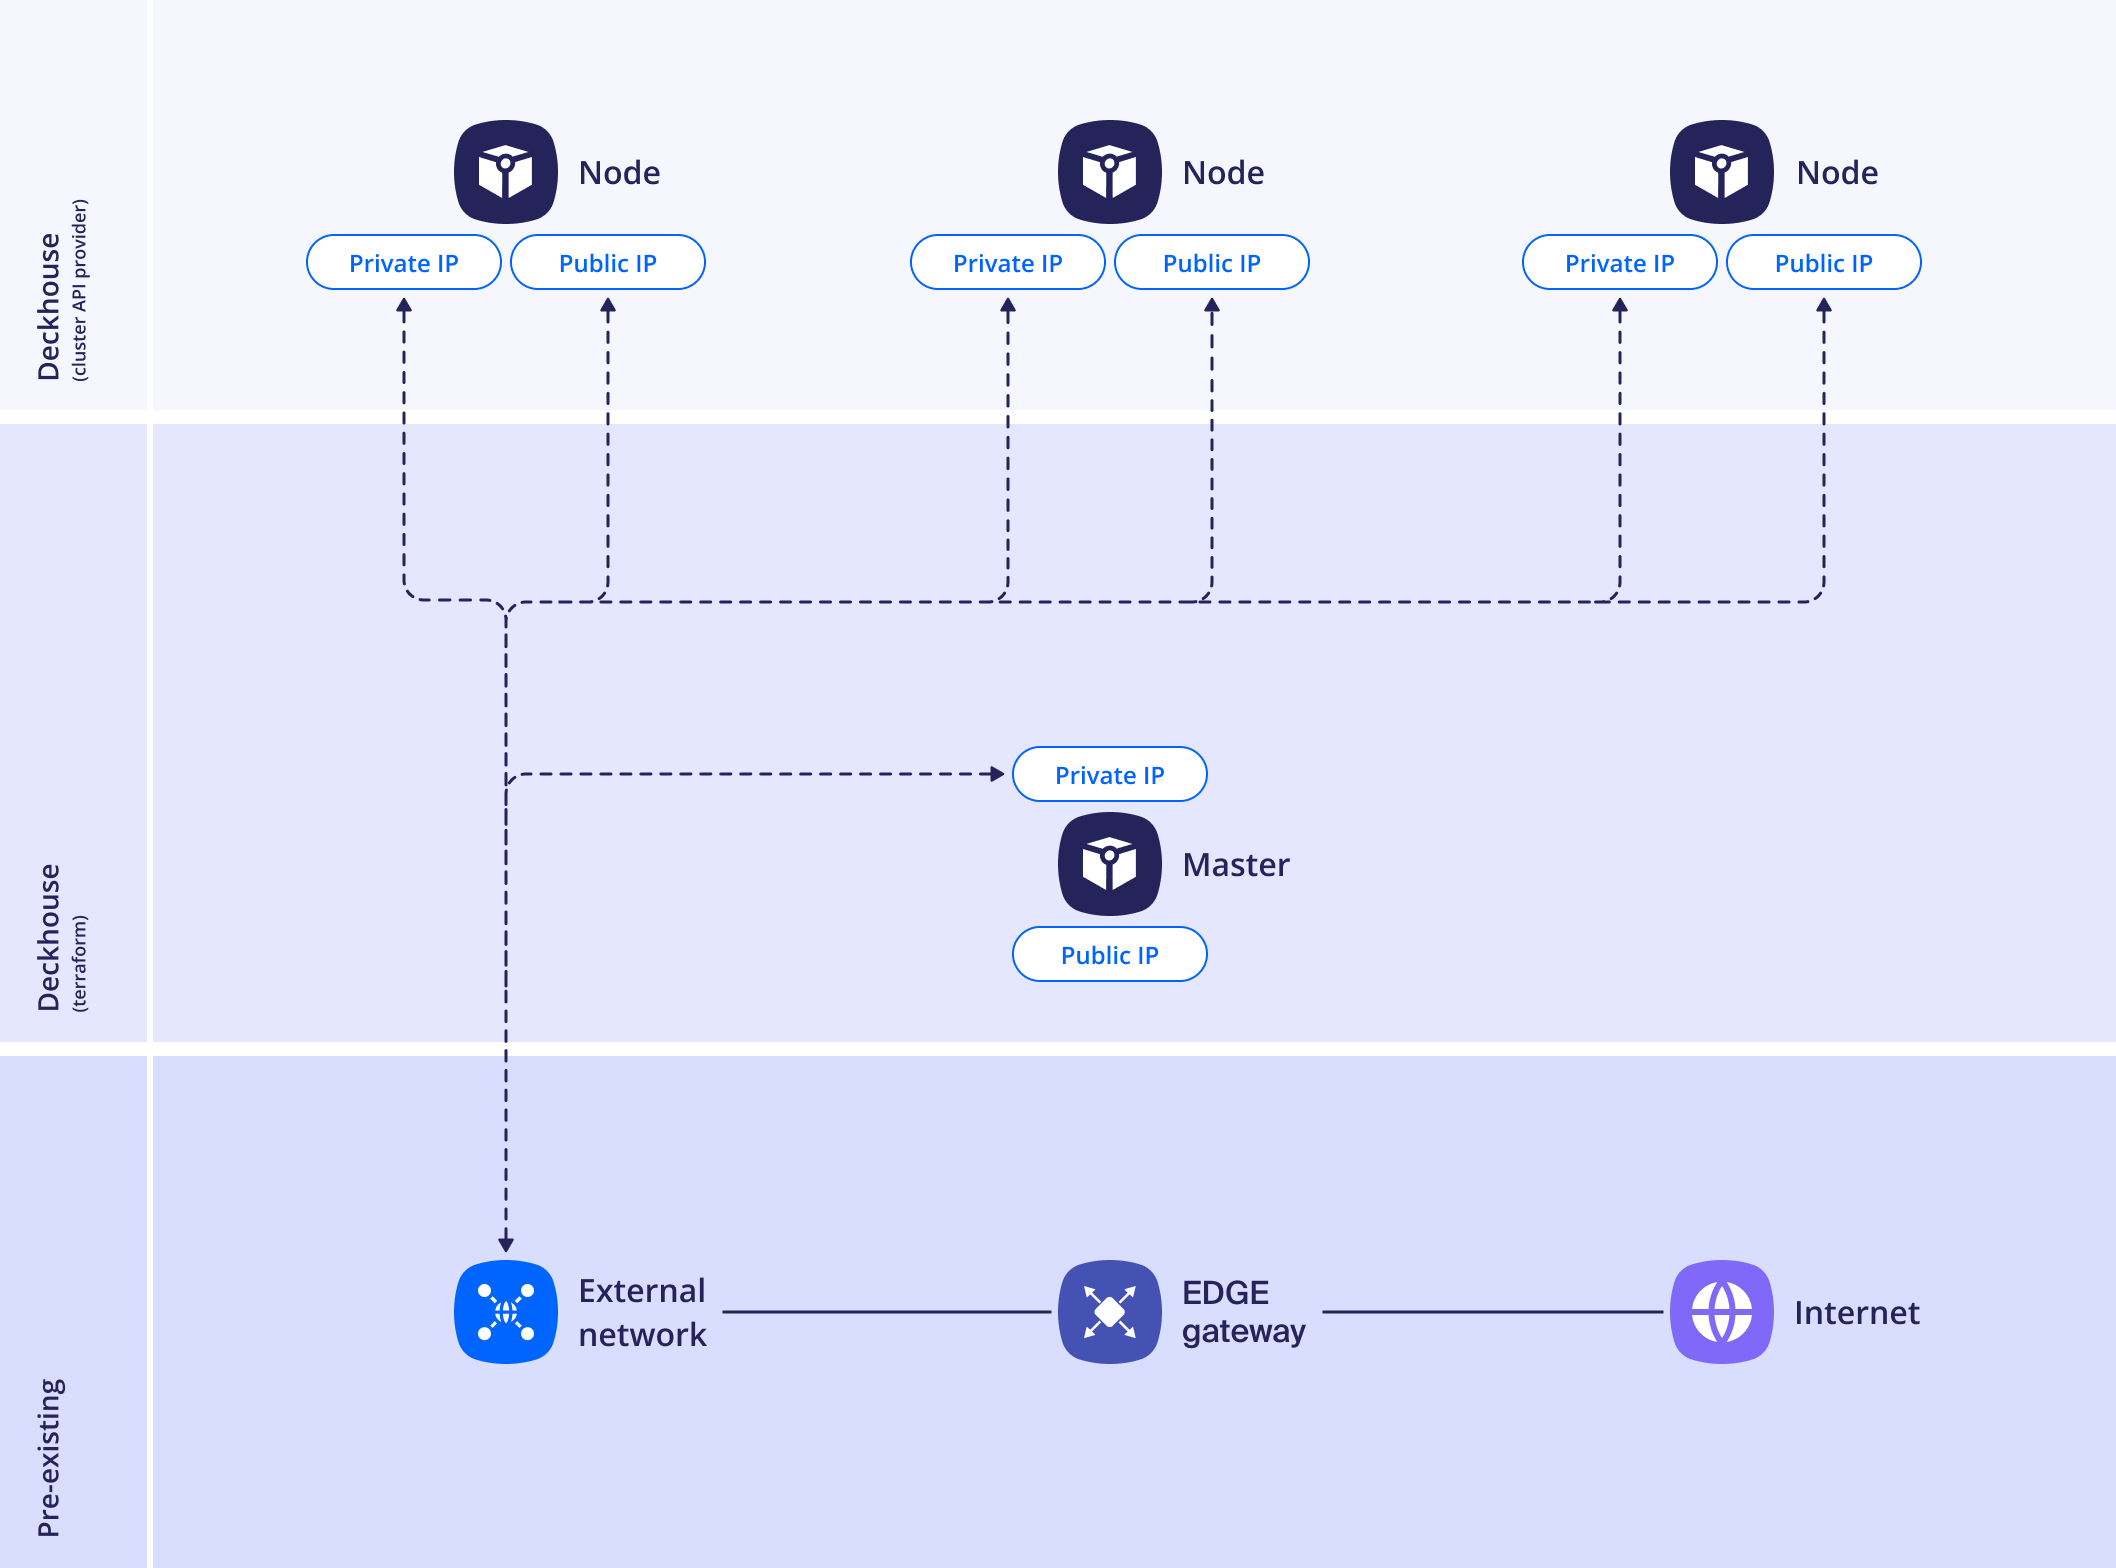
В этой схеме узлы подключены только к внешней сети. Адреса DNS-серверов узлы получают от внешней сети или из параметра nameservers. Если внешняя сеть не передаёт узлам адреса DNS-серверов, задайте их в nameservers. Иначе узлы не смогут разрешать имена, и установка остановится на preflight-проверках master-узла.
Новое значение nameservers применяется только к узлам, созданным после изменения.
Пример конфигурации схемы размещения:
---
apiVersion: deckhouse.io/v1
kind: DynamixClusterConfiguration
layout: Standard
sshPublicKey: "<SSH_PUBLIC_KEY>"
location: dynamix
account: acc_user
storagePolicy: storage_policy01
# Обязателен, если внешняя сеть не передаёт узлам адреса DNS-серверов.
nameservers: ["10.0.0.10"]
provider:
  controllerUrl: "<controller url>"
  oAuth2Url: "<oAuth2 url>"
  appId: "<app id>"
  appSecret: "<app secret>"
  insecure: true
masterNodeGroup:
  replicas: 1
  instanceClass:
    numCPUs: 6
    memory: 16384
    rootDiskSizeGb: 50
    imageName: "<image name>"
    externalNetwork: "<external network>"
StandardWithInternalNetwork
В этой схеме узлы получают адреса DNS-серверов из параметра nameservers через ViNS.
Пример конфигурации схемы размещения:
---
apiVersion: deckhouse.io/v1
kind: DynamixClusterConfiguration
layout: StandardWithInternalNetwork
sshPublicKey: "<SSH_PUBLIC_KEY>"
location: dynamix
account: acc_user
storagePolicy: storage_policy01
nodeNetworkCIDR: "10.241.32.0/24"
nameservers: ["10.0.0.10"]
provider:
  controllerUrl: "<controller url>"
  oAuth2Url: "<oAuth2 url>"
  appId: "<app id>"
  appSecret: "<app secret>"
  insecure: true
masterNodeGroup:
  replicas: 1
  instanceClass:
    numCPUs: 6
    memory: 16384
    rootDiskSizeGb: 50
    imageName: "<image name>"
    externalNetwork: "<external network>"