
Стадия жизненного цикла модуля: General Availability
Standard
- Создается внутренняя сеть кластера со шлюзом к публичной сети.
- Elastic IP-адрес можно назначить master-узлу.
- Узлы, управляемые Cluster API, не имеют публичных IP-адресов.
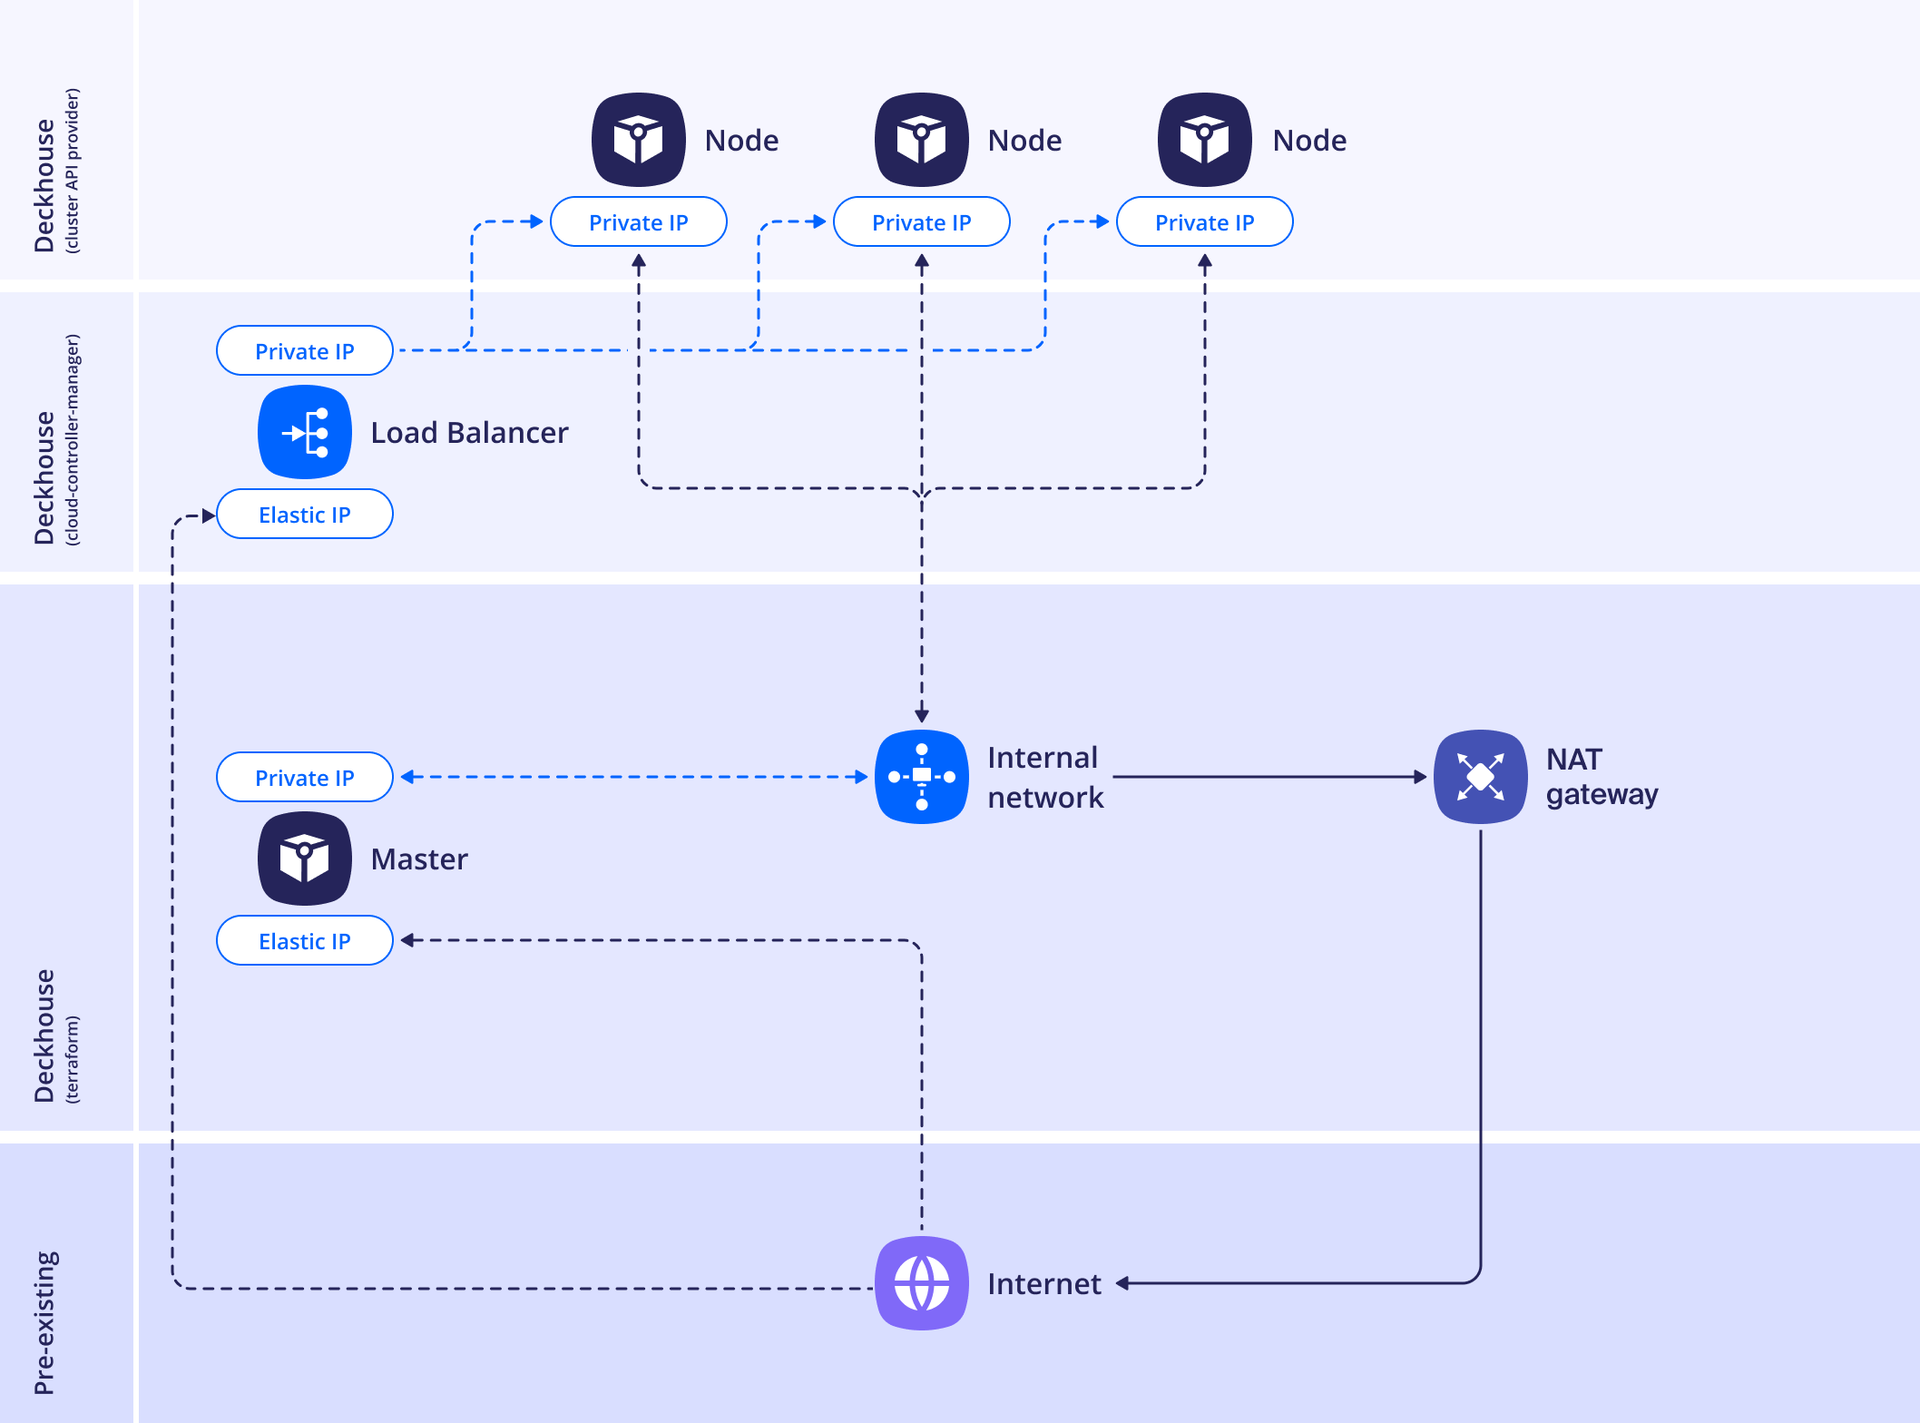
Параметр internalNetworkSecurity (по умолчанию true) включает создание группы безопасности (SecurityGroup) при создании кластера. Модуль создаёт группу с именем префикса кластера и назначает её узлам.
Будут созданы следующие правила входящего трафика:
- разрешение входящего трафика по протоколу TCP и порту
22из0.0.0.0/0; - разрешение входящего трафика по протоколу ICMP из
0.0.0.0/0; - разрешение входящего трафика по протоколу TCP и портам
30000–32767для использования сервисов типаNodePort. Входящий трафик по протоколу UDP на портыNodePortпо умолчанию не разрешается.
Собственные группы безопасности для CloudEphemeral-узлов задаются в ресурсе HuaweiCloudInstanceClass параметром spec.securityGroups и применяются вместе с группой, созданной модулем.
Пример конфигурации схемы размещения:
apiVersion: deckhouse.io/v1
kind: HuaweiCloudClusterConfiguration
layout: Standard
sshPublicKey: "<SSH_PUBLIC_KEY>"
standard:
  internalNetworkDNSServers:
    - 8.8.8.8
  internalNetworkCIDR: 192.168.199.0/24
  internalNetworkSecurity: true
  enableEIP: true
provider:
  cloud: hc.sbercloud.ru
  region: ru-moscow-1
  accessKey: "<Access key>"
  secretKey: "<Secret key>"
  projectID: "<Project ID>"
masterNodeGroup:
  replicas: 1
  instanceClass:
    imageName: alt-p11
    flavorName: s7n.xlarge.2
    rootDiskSize: 50
  serverGroup:
    policy: AntiAffinity
  volumeTypeMap:
    ru-moscow-1a: SSD
VpcPeering
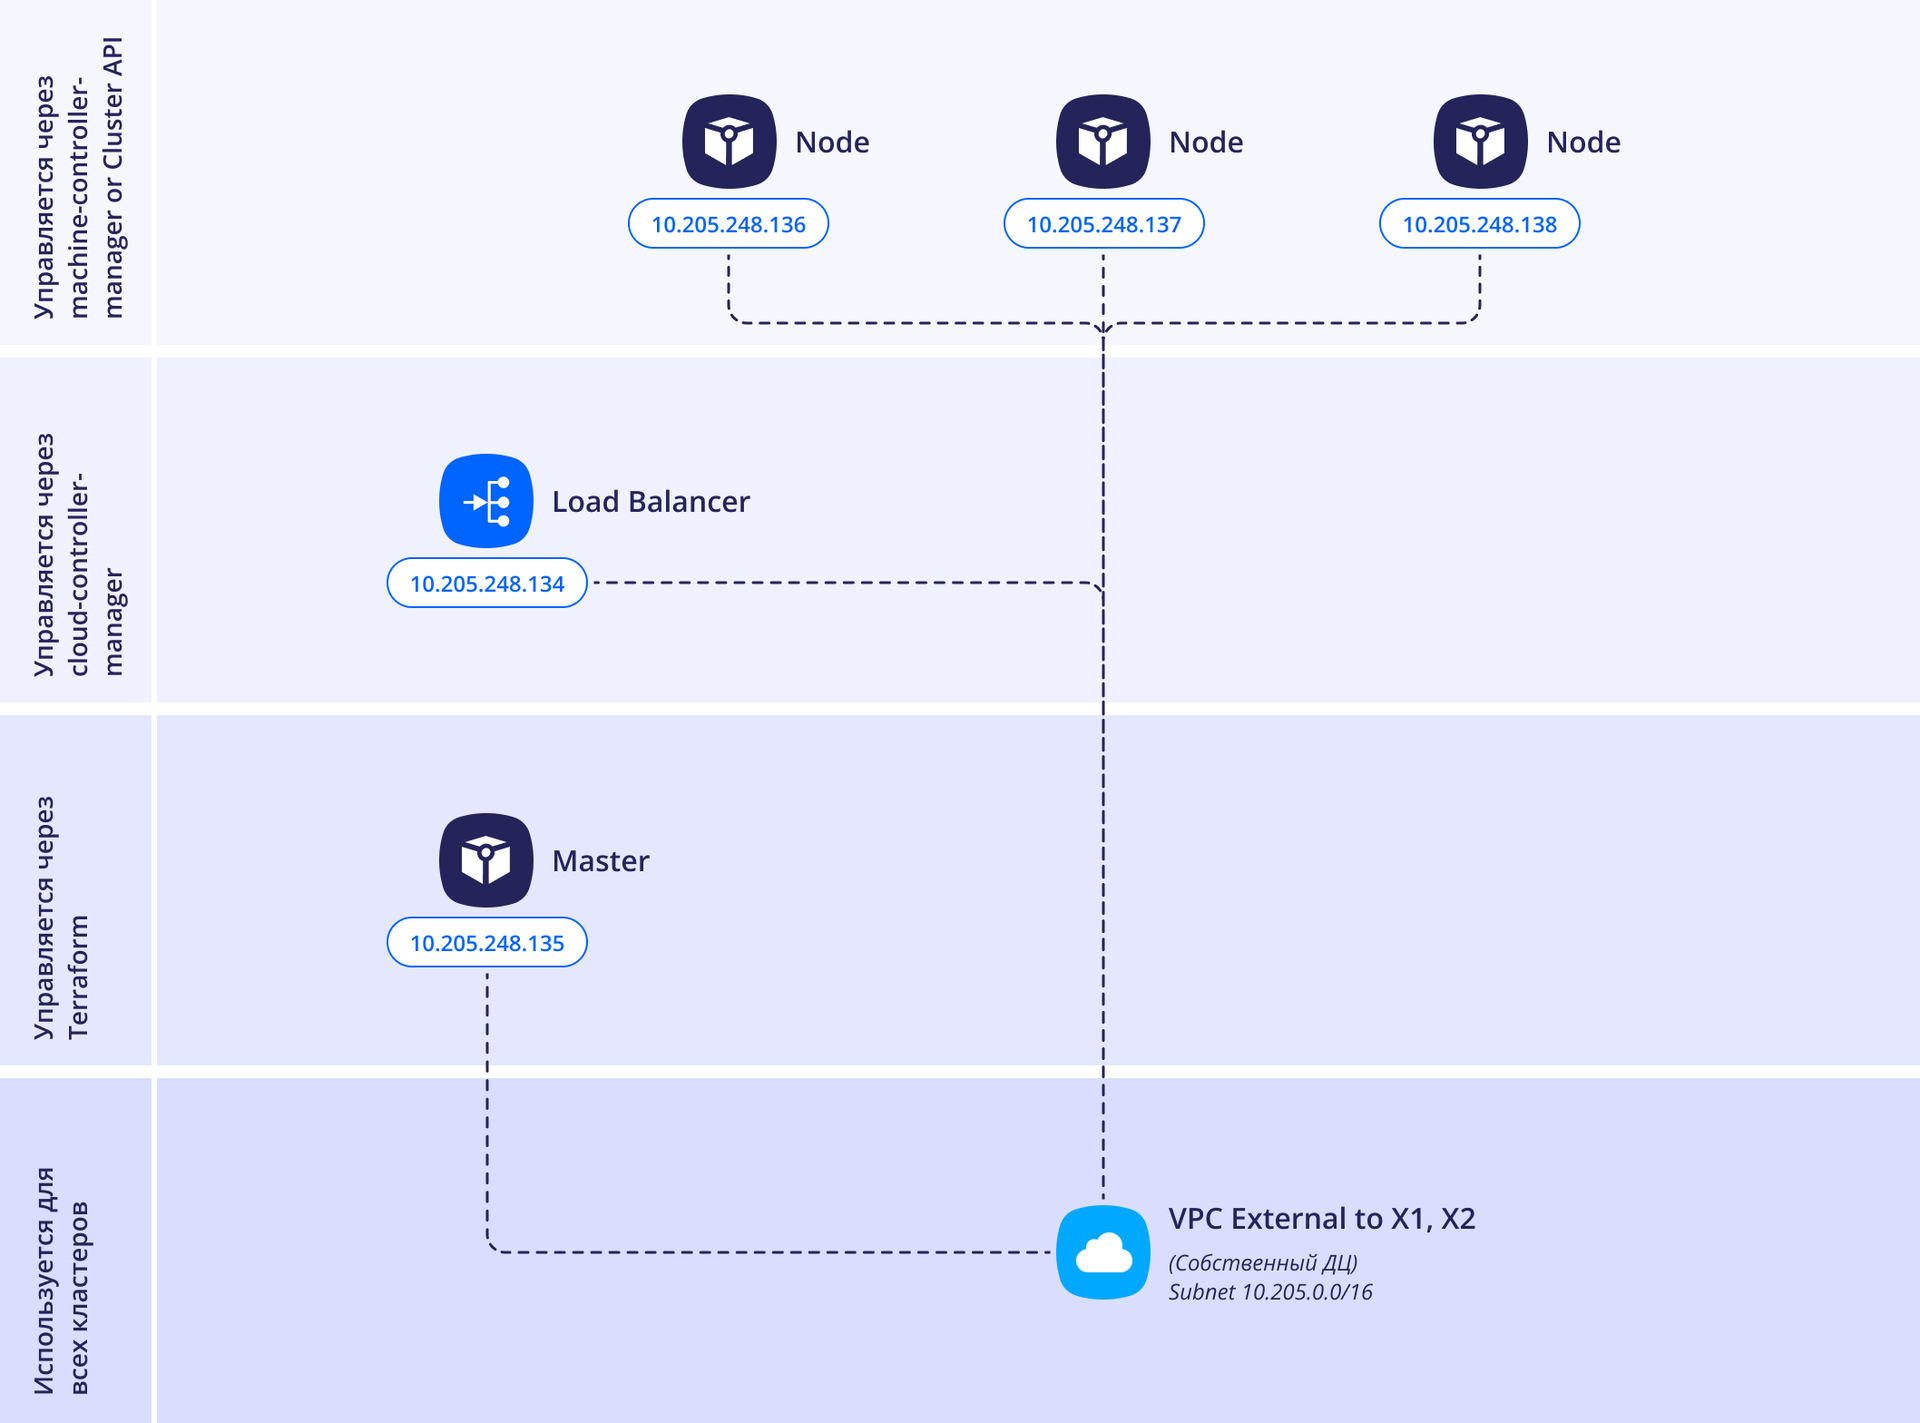
Параметр internalNetworkSecurity (по умолчанию true) включает создание группы безопасности (SecurityGroup) при создании кластера. Модуль создаёт группу с именем префикса кластера и назначает её узлам.
Будут созданы следующие правила входящего трафика:
- разрешение входящего трафика по протоколу TCP и порту
22из0.0.0.0/0; - разрешение входящего трафика по протоколу ICMP из
0.0.0.0/0; - разрешение входящего трафика по протоколу TCP и портам
30000–32767для использования сервисов типаNodePort. Входящий трафик по протоколу UDP на портыNodePortпо умолчанию не разрешается.
Собственные группы безопасности для CloudEphemeral-узлов задаются в ресурсе HuaweiCloudInstanceClass параметром spec.securityGroups и применяются вместе с группой, созданной модулем.
Пример конфигурации схемы размещения:
apiVersion: deckhouse.io/v1
kind: HuaweiCloudClusterConfiguration
layout: VpcPeering
sshPublicKey: "<SSH_PUBLIC_KEY>"
vpcPeering:
  internalNetworkDNSServers:
    - 8.8.8.8
  internalNetworkCIDR: 10.221.128.0/24
  internalNetworkSecurity: true
  subnet: subnet-43b4