



Стадия жизненного цикла модуля: General Availability
Требования к окружению
Для работы провайдера необходимы:
- рабочая инсталляция zVirt с доступным API;
- zVirt версии
4.0–4.4; - пользователь с правами из раздела «Права пользователя»;
- домен хранения с загруженным cloud-образом операционной системы;
- шаблон виртуальной машины, подготовленный на основе cloud-образа.
Если API zVirt использует самоподписанный сертификат, передайте сертификат CA в параметре caBundle или установите для параметра insecure значение true.
Права пользователя
Deckhouse Platform не требует для пользователя zVirt роли SuperUser. Достаточно назначить пользователю следующие предопределённые роли zVirt на объекты, с которыми работает кластер:
| Роль | Объект | Назначение |
|---|---|---|
UserVmManager |
Кластер zVirt из параметра clusterID |
Создание, запуск, остановка и удаление виртуальных машин узлов, создание их сетевых интерфейсов, подключение и отключение дисков |
UserTemplateBasedVm |
Шаблон виртуальной машины | Создание виртуальных машин из шаблона |
DiskOperator |
Домены хранения, в которых размещён диск шаблона и создаются диски для etcd и тома кластера | Создание, изменение размера, подключение, отключение и удаление дисков |
VnicProfileUser |
Профиль vNIC | Создание сетевого интерфейса виртуальной машины на основе профиля vNIC |
TagManager |
Вся система (системное разрешение) | Создание тега кластера и назначение его виртуальным машинам CloudEphemeral-узлов |
Роль TagManager назначается только на всю систему, так как zVirt проверяет право на управление тегами на этом уровне.
Роль TagManager административная. С ней пользователь может просматривать через API zVirt все объекты, но изменять может только объекты, на которые ему назначены роли из таблицы.
Некоторые роли zVirt по умолчанию назначает группе Everyone, и их можно не назначать пользователю отдельно:
UserTemplateBasedVmна шаблон, при создании которого установлен флажок «Разрешить всем пользователям доступ к шаблону»;VnicProfileUserна публичный профиль vNIC;CpuProfileOperatorна профиль ЦП кластера;DiskProfileUserна профили дисков доменов хранения.
Если в вашей инсталляции zVirt эти разрешения удалены, назначьте роли пользователю.
Чтобы назначить роль на объект:
- Откройте объект в портале администрирования zVirt, например кластер в разделе «Ресурсы → Кластеры».
- Перейдите на вкладку «Разрешения» и нажмите «Добавить».
- Выберите пользователя и роль и сохраните разрешение.
Роль TagManager назначьте в разделе «Управление → Настройка» на вкладке «Системные разрешения».
Подготовка образа операционной системы
Вендоры операционных систем (ОС) обычно предоставляют специальные cloud-сборки своих ОС для сред виртуализации. Такие сборки содержат драйверы виртуального оборудования, cloud-init и гостевые агенты систем виртуализации и распространяются в виде образов дисков в форматах IMG или QCOW2. Используйте такие cloud-образы в качестве ОС узлов кластера.
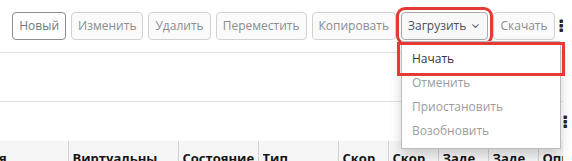
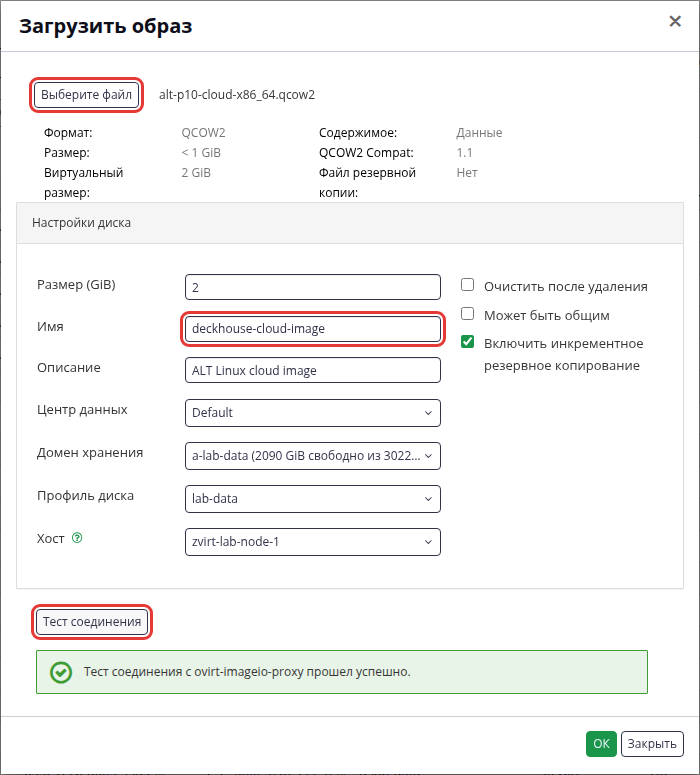
Cloud-образ ОС должен быть размещён в хранилище дисков zVirt. Чтобы загрузить образ в хранилище:
- Откройте портал администрирования zVirt и перейдите в раздел «Хранилище → Диски».
-
Загрузите cloud-образ ОС в хранилище.
-
Дождитесь окончания загрузки образа. В столбце «Состояние» должен появиться статус
OK.
Подготовка шаблона виртуальной машины
Провайдер поддерживает работу только с одним диском в шаблоне виртуальной машины. Убедитесь, что шаблон содержит только один диск.
Шаблон создаётся на основе виртуальной машины (ВМ), к которой прикреплён cloud-образ ОС. Чтобы подготовить шаблон:
-
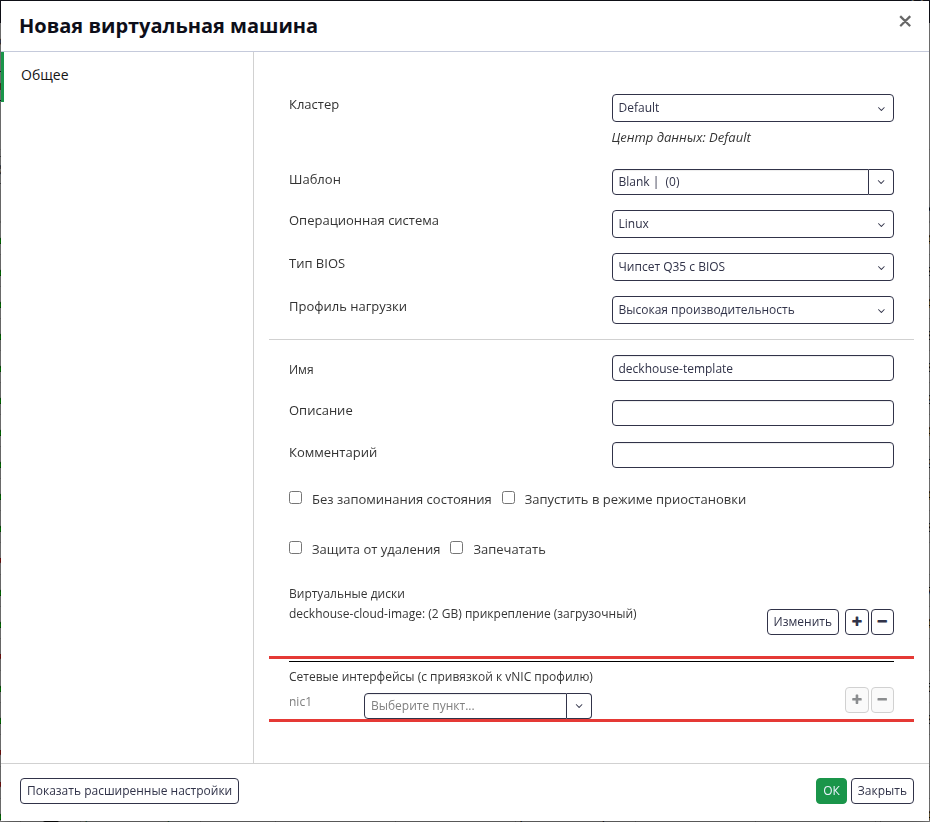
В портале администрирования zVirt перейдите в раздел «Ресурсы → Виртуальные машины» и создайте ВМ. В разделе «Общее» укажите следующие параметры:
- «Шаблон» —
Blank; - «Операционная система» — ОС из cloud-образа;
- «Профиль нагрузки» — «Высокая производительность»;
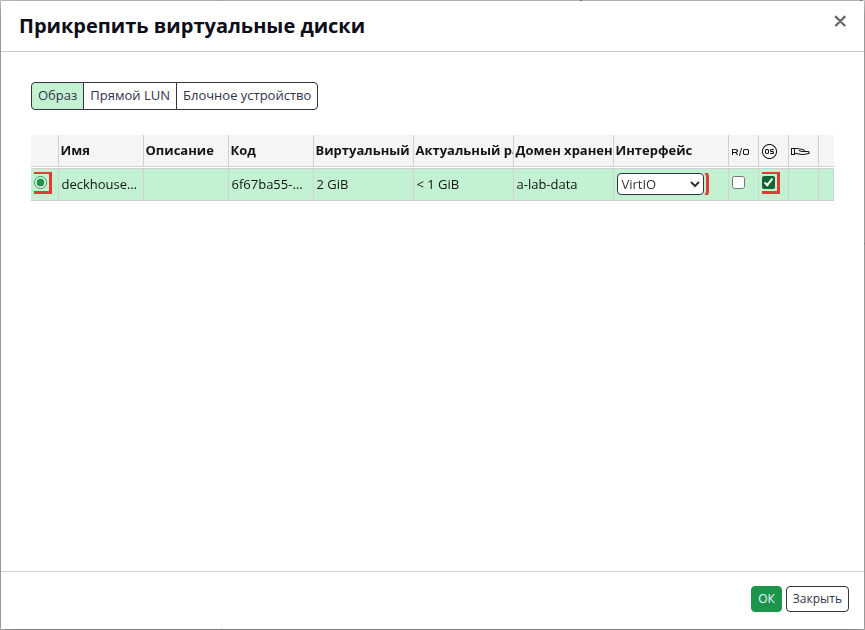
- «Виртуальные диски» — нажмите «Прикрепить», выберите загруженный cloud-образ ОС, установите флажок в столбце «OS», чтобы сделать диск загрузочным, и выберите интерфейс «VirtIO». Другие диски не создавайте и не прикрепляйте.
- «Шаблон» —
-
Не прикрепляйте сетевые интерфейсы. Deckhouse Platform создаёт сетевой интерфейс при создании ВМ для узла.
- Остальные параметры оставьте по умолчанию и создайте ВМ.
-
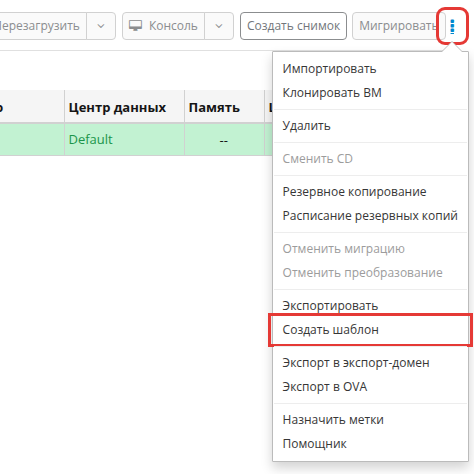
Когда ВМ будет создана, выберите её в списке, откройте меню дополнительных действий (⋮) и выберите «Создать шаблон».
-
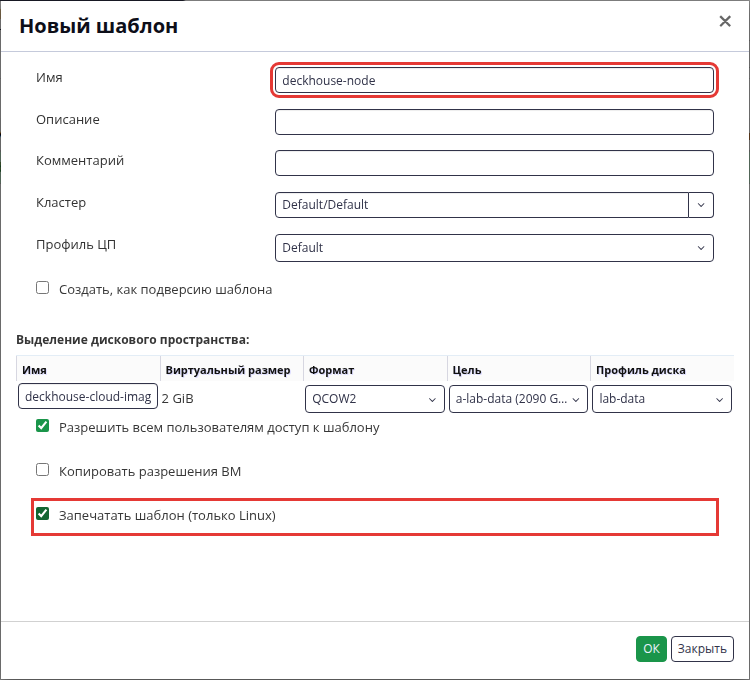
Укажите название шаблона и включите параметр «Запечатать шаблон (только Linux)». Остальные параметры шаблона необязательны.
-
Дождитесь создания шаблона. Пока шаблон создаётся, ВМ и диск cloud-образа находятся в состоянии «Образ заблокирован». Созданный шаблон отображается в разделе «Ресурсы → Шаблоны».

Замена образа ОС
Параметр template ресурса ZvirtInstanceClass задаёт образ узлов типа CloudEphemeral. При настройке провайдера через ModuleConfig этот параметр также задаёт образ узлов типа CloudPermanent и master-узлов.
При настройке через ZvirtClusterConfiguration образ узлов типа CloudPermanent и master-узлов задаётся параметром template в секциях nodeGroups[].instanceClass и masterNodeGroup.instanceClass соответственно.
Порядок замены описан в разделе «Как заменить образ ОС в облачном кластере?».
Секрет с учётными данными
Логин и пароль пользователя zVirt хранятся не в ModuleConfig, а в отдельном секрете. Модуль читает его и передаёт учётные данные своим компонентам, которые обращаются к API zVirt.
Секрет создаётся при установке кластера вместе с остальными ресурсами первичной конфигурации. Секрет должен отвечать следующим требованиям:
- имя
d8-credentials, неймспейсd8-cloud-provider-zvirt; - тип
cloud-provider.deckhouse.io/credentials; - поле
authSchemeсо значениемuserPassword; - поле
identityс логином пользователя zVirt; - поле
secretс паролем пользователя zVirt.
apiVersion: v1
kind: Secret
metadata:
  name: d8-credentials
  namespace: d8-cloud-provider-zvirt
type: cloud-provider.deckhouse.io/credentials
stringData:
  authScheme: userPassword
  identity: <USERNAME>
  secret: <PASSWORD>
Замените <USERNAME> и <PASSWORD> на логин и пароль пользователя zVirt.
Секрет, который не отвечает этим требованиям, не проходит проверку ни при установке кластера, ни при применении в работающем кластере.
Чтобы сменить учётные данные, обновите поля identity и secret:
d8 k -n d8-cloud-provider-zvirt edit secret d8-credentials
В кластерах, переведённых на ModuleConfig, логин и пароль переносятся в этот секрет из параметров provider.username и provider.password ресурса ZvirtClusterConfiguration.