



Доступно с ограничениями в редакциях: Open/CE, Core, BE, SE, SE+, Certified Core/CSE Lite (1.73)
Доступно без ограничений в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Входит с ограничениями в расширения: Продвинутые сетевые возможности, Продвинутая защита инфраструктуры, Продвинутое межкластерное взаимодействие, Мультиарендность, Сетевая безопасность
Стадия жизненного цикла модуля: General Availability
У модуля есть требования для установки
В модуле реализовано 34 алертов.
Модуль не включен по умолчанию в каком-либо наборе модулей.
Как явно включить или отключить модуль...
Явно включить или выключить модуль можно одним из следующих способов:
-
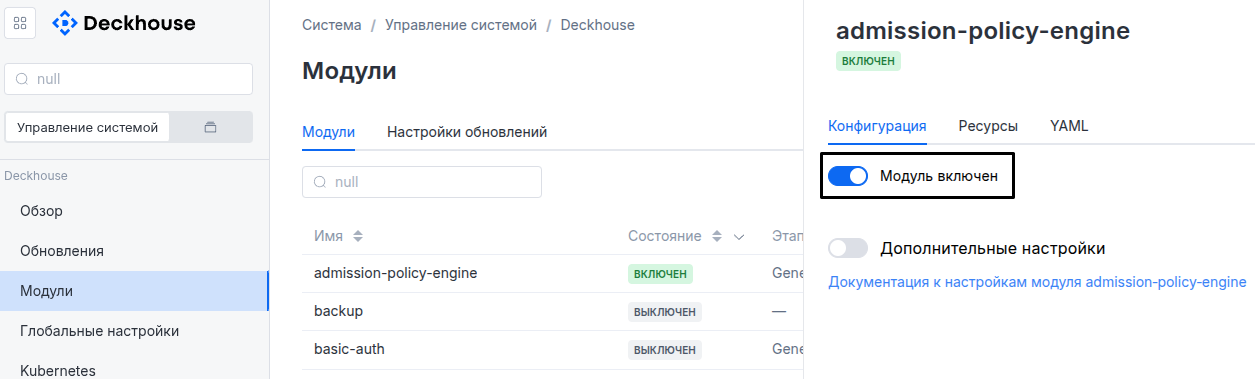
С помощью веб-интерфейса Deckhouse. В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
istio, включите (или выключите) переключатель «Модуль включен». Сохраните изменения.Пример:
-
С помощью Deckhouse CLI (d8).
Используйте команду d8 system module enable для включения модуля, или d8 system module disable для выключения модуля (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Пример включения модуля
istio:d8 system module enable istio -
С помощью ModuleConfig
istio.Установите
spec.enabledвtrueилиfalseв ModuleConfigistio(создайте его, при необходимости).Пример манифеста для включения модуля
istio:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: istio spec: enabled: true
Настроить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse.
В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
istio, включите переключатель «Дополнительные настройки». Заполните необходимые поля формы на вкладке «Конфигурация», или укажите настройки модуля в формате YAML на вкладке «YAML», не включая секцию settings. Сохраните изменения.Пример:
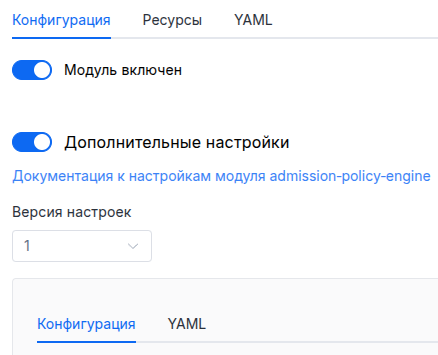
Вы также можете отредактировать объект ModuleConfig
istioна вкладке «YAML» в окне настроек модуля («Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модульistio), указав версию схемы в параметреspec.versionи необходимые параметры модуля в секцииspec.settings. -
С помощью Deckhouse CLI (d8) (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Отредактируйте существующий ModuleConfig
istio(подробнее о настройке Deckhouse читайте в документации), выполнив следующую команду:d8 k edit mc istioВнесите необходимые изменения в секцию
spec.settings. При необходимости укажите версию схемы в параметреspec.version. Сохраните изменения.Вы также можете создать файл манифеста ModuleConfig
istio, используя пример ниже. Заполните секциюspec.settingsнеобходимыми параметрами модуля. При необходимости укажите версию схемы в параметреspec.version.Примените манифест с помощью следующей команды (укажите имя файла манифеста):
d8 k apply -f <FILENAME>Пример файла манифеста ModuleConfig
istio:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: istio spec: version: 3 enabled: true settings: # Параметры модуля из раздела "Параметры" ниже.
Требования
К версии Deckhouse: 1.72.0 и выше.
Конверсии
Модуль настраивается с помощью ресурса ModuleConfig, схема которого содержит номер версии. При применении в кластере старой версии схемы ModuleConfig выполняются автоматические преобразования. Чтобы обновить версию схемы ModuleConfig вручную, необходимо последовательно для каждой версии выполнить следующие действия :
- Обновление из версии 1 в 2:
Удалите
.settings.auth.password. - Обновление из версии 2 в 3:
- Перенесите
.settings.enableHTTP10в.settings.dataPlane.enableHTTP10. - Перенесите
.settings.proxyConfigв.settings.dataPlane.proxyConfig.
- Перенесите
Параметры
Версия схемы: 3
- объектsettings
- массив строкsettings.additionalVersions
Дополнительные версии control plane Istio, которые будут установлены. Они будут обслуживать namespace’ы, где явно указана версия с помощью лейбла
istio.io/rev=.По умолчанию:
[]Пример:
additionalVersions: - '1.25'- строкаЭлемент массива
Допустимые значения:
1.25,1.27,1.29
- объектsettings.alliance
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Общие настройки для федерации и мультикластера.
- объектsettings.alliance.ingressGateway
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Параметры ingress gateway.
- массив объектовsettings.alliance.ingressGateway.advertise
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Фактические адреса, которые будут объявлены удаленным кластерам для организации межкластерных запросов приложений. Если не указано, адреса будут выявлены автоматически.
По умолчанию:
[]Примеры:
advertise: - address: 172.16.0.5 port: 15443advertise: - address: somehost.example.com port: 15443- строкаsettings.alliance.ingressGateway.advertise.address
Обязательный параметр
Шаблон:
^([a-z0-9]([a-z0-9-]{0,61}[a-z0-9])?\.)+[a-z]{2,}$Шаблон:
^[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}$Примеры:
address: somehost.example.comaddress: 172.16.0.5 - целочисленныйsettings.alliance.ingressGateway.advertise.port
Обязательный параметр
Допустимые значения:
1024 <= X <= 65535
- объектsettings.alliance.ingressGateway.gatewayPodAnnotations
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Дополнительные аннотации для подов DaemonSet’а ingress gateway.
Пример:
gatewayPodAnnotations: checksum/config: xyz-123 - строкаsettings.alliance.ingressGateway.inlet
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Способ публикации ingress gateway:
LoadBalancer— для кластеров, облачный провайдер или инфраструктура которых поддерживает балансировщики нагрузки;NodePort— для кластеров без балансировщика нагрузки.
По умолчанию:
LoadBalancerДопустимые значения:
LoadBalancer,NodePortПример:
inlet: LoadBalancer - строкаsettings.alliance.ingressGateway.loadBalancerClass
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Класс балансировщика входящих сетевых запросов (пробрасывается в параметр
spec.loadBalancerClassзаказанного сервиса с типомLoadBalancer).Применяется только при
inlet, равномLoadBalancer. - объектsettings.alliance.ingressGateway.nodePort
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Специальные настройки для ingress gateway с инлетом
NodePort.Примеры:
nodePort: {}nodePort: port: 30001- целочисленныйsettings.alliance.ingressGateway.nodePort.port
Статичный порт для сервиса с типом NodePort. Должен быть из диапазона, заданного аргументом
kube-apiserver --service-node-port-range(по умолчанию 30000-32767).Допустимые значения:
1024 <= X <= 65535
- объектsettings.alliance.ingressGateway.nodeSelector
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Селектор для DaemonSet’а ingress gateway.
Структура, аналогичная
spec.nodeSelectorпода Kubernetes.Пример:
nodeSelector: type: ingress - объектsettings.alliance.ingressGateway.serviceAnnotations
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Дополнительные аннотации для сервиса ingress gateway.
Полезно, например, для настройки локального LB в Yandex Cloud (аннотация
yandex.cpi.flant.com/listener-subnet-id).Пример:
serviceAnnotations: yandex.cpi.flant.com/listener-subnet-id: xyz-123 - массив объектовsettings.alliance.ingressGateway.tolerations
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
tolerations для DaemonSet’а ingress gateway.
Структура, аналогичная
spec.tolerationsпода Kubernetes.Пример:
tolerations: - operator: Exists- строкаsettings.alliance.ingressGateway.tolerations.effect
- строкаsettings.alliance.ingressGateway.tolerations.key
- строкаsettings.alliance.ingressGateway.tolerations.operator
- целочисленныйsettings.alliance.ingressGateway.tolerations.tolerationSeconds
- строкаsettings.alliance.ingressGateway.tolerations.value
- объектsettings.ambient
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Настройки, связанные с ambient mesh.
По умолчанию:
{"enabled":false}- булевыйsettings.ambient.enabled
Включить ambient mesh.
Рабочие нагрузки в режиме ambient не могут участвовать в федерации и мультикластере. Федерация и мультикластер при этом продолжают работать для рабочих нагрузок в режиме сайдкаров. Подробнее — в разделе Ограничения ambient mesh.
По умолчанию:
falseПример:
enabled: true - объектsettings.ambient.waypointController
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Настройки для компонента waypoint-controller.
- объектsettings.ambient.waypointController.resourcesManagement
Настройки запросов (requests) и ограничений (limits) использования CPU и памяти подами waypoint-controller.
Примеры:
resourcesManagement: mode: VPA vpa: mode: InPlaceOrRecreate cpu: min: 25m max: 1 limitRatio: 1.5 memory: min: 64Mi max: 1Gi limitRatio: 1.5resourcesManagement: mode: Static static: requests: cpu: 25m memory: 64Mi limits: cpu: '1' memory: 1Gi- строкаsettings.ambient.waypointController.resourcesManagement.mode
Режим управления ресурсами подов waypoint-controller.
Возможные значения:
По умолчанию:
VPAДопустимые значения:
VPA,Static - объектsettings.ambient.waypointController.resourcesManagement.static
Настройка управления ресурсами в режиме
Static.- объектsettings.ambient.waypointController.resourcesManagement.static.limits
Настройка ограничений (limits) использования CPU и памяти.
- строкаsettings.ambient.waypointController.resourcesManagement.static.limits.cpu
Настройка ограничений использования CPU (CPU limits).
Шаблон:
^[0-9]+m?$ - строка or числоsettings.ambient.waypointController.resourcesManagement.static.limits.memory
Настройка ограничений использования памяти (memory limits).
Шаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.ambient.waypointController.resourcesManagement.static.requests
Настройки запросов ресурсов (requests) подов.
- строкаsettings.ambient.waypointController.resourcesManagement.static.requests.cpu
Настройка запроса CPU (CPU requests).
Шаблон:
^[0-9]+m?$ - строка or числоsettings.ambient.waypointController.resourcesManagement.static.requests.memory
Настройка запроса памяти (memory requests).
Шаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.ambient.waypointController.resourcesManagement.vpa
Параметры управления ресурсами в режиме VPA.
- объектsettings.ambient.waypointController.resourcesManagement.vpa.cpu
Настройки VPA при работе с CPU.
- числоsettings.ambient.waypointController.resourcesManagement.vpa.cpu.limitRatio
Коэффициент расчета ограничений использования CPU относительно запросов (limits/requests).
Применяется для расчета начальных ограничений использования CPU для пода (CPU limits).
Если параметр указан, то VPA при пересчете запросов CPU (CPU requests) будет пересчитывать ограничения использования CPU (CPU limits) сохраняя указанное соотношение ограничений к запросам (limits/requests).
- строка or числоsettings.ambient.waypointController.resourcesManagement.vpa.cpu.max
Максимальное значение, которое может выставить VPA для запроса CPU (CPU requests).
По умолчанию:
1Шаблон:
^[0-9]+m?$ - строка or числоsettings.ambient.waypointController.resourcesManagement.vpa.cpu.min
Минимальное значение, которое может выставить VPA для запроса CPU (CPU requests).
По умолчанию:
25mШаблон:
^[0-9]+m?$
- объектsettings.ambient.waypointController.resourcesManagement.vpa.memory
Настройки VPA при работе с памятью.
- числоsettings.ambient.waypointController.resourcesManagement.vpa.memory.limitRatio
Коэффициент расчета ограничений использования памяти относительно запросов (limits/requests).
Применяется для расчета начальных ограничений использования памяти для пода (memory limits).
Если параметр указан, то VPA при пересчете запросов памяти (memory requests) будет пересчитывать ограничения использования памяти (memory limits) сохраняя указанное соотношение ограничений к запросам (limits/requests).
- строка or числоsettings.ambient.waypointController.resourcesManagement.vpa.memory.max
Максимальное значение, которое может выставить VPA для запроса к памяти (memory requests).
По умолчанию:
1GiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$ - строка or числоsettings.ambient.waypointController.resourcesManagement.vpa.memory.min
Минимальное значение, которое может выставить VPA для запроса к памяти (memory requests).
По умолчанию:
64MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- строкаsettings.ambient.waypointController.resourcesManagement.vpa.mode
Режим работы VPA.
Возможные значения:
-
Initial: VPA устанавливает начальные значения requests/limits при создании пода. В дальнейшем значения ресурсов не изменяются автоматически. -
InPlaceOrRecreate: VPA пытается изменить ресурсы пода «на месте» (in-place), если это поддерживается кластером. Если in-place обновление невозможно, под будет пересоздан.
По умолчанию:
InPlaceOrRecreateДопустимые значения:
Initial,InPlaceOrRecreate -
- объектsettings.auth
Опции, связанные с аутентификацией или авторизацией в приложении.
Пример:
auth: externalAuthentication: authURL: https://dex.d8.svc.cluster.local/dex/auth authSignInURL: https://example.com/dex/sign_in allowedUserGroups: - admins- массив строкsettings.auth.allowedUserEmails
Массив адресов электронной почты, пользователям которых разрешён доступ к веб-интерфейсу.
Используется, если включён модуль user-authn или задан параметр
externalAuthentication. - массив строкsettings.auth.allowedUserGroups
Массив групп, пользователям которых разрешён доступ в публичные веб-интерфейсы модуля.
Используется, если включён модуль user-authn или параметр
externalAuthentication.Внимание! При использовании совместно с модулем user-authn необходимо также добавить разрешённые группы в соответствующее поле в настройках DexProvider.
- объектsettings.auth.externalAuthentication
Параметры для подключения внешней аутентификации (используется механизм Ingress NGINX external-auth, работающий на основе модуля Nginx auth_request.
Внешняя аутентификация включается автоматически, если включён модуль user-authn.
- строкаsettings.auth.externalAuthentication.authSignInURL
URL, куда будет перенаправлен пользователь для прохождения аутентификации (если сервис аутентификации вернул код ответа HTTP, отличный от 200).
Пример:
authSignInURL: https://example.com/dex/sign_in - строкаsettings.auth.externalAuthentication.authURL
URL сервиса аутентификации. Если пользователь прошел аутентификацию, сервис должен возвращать код ответа HTTP 200.
Пример:
authURL: https://example.com/dex/auth
- булевыйsettings.auth.satisfyAny
Разрешает пройти только одну из аутентификаций.
В комбинации с опцией
whitelistSourceRangesпозволяет считать авторизованными всех пользователей из указанных сетей без ввода логина и пароля.По умолчанию:
falseПример:
satisfyAny: true - массив строкsettings.auth.whitelistSourceRanges
Список адресов в формате CIDR, которым разрешено проходить авторизацию в публичные веб-интерфейсы модуля.
Пример:
whitelistSourceRanges:
- 1.1.1.1/32
- объектsettings.ca
Явно заданный корневой сертификат, который будет использован для подписывания индивидуальных сертификатов сервисов, в случае включения mTLS.
Сертификат можно задать одним из двух способов:
- непосредственно через поля
certиkey(с опциональнымиchainиroot); - сослаться на существующий секрет через поле
secretRef.
Эти два способа взаимоисключающие.
Независимо от способа задания CA проверяется одинаково: подписывающий сертификат должен быть одним CA-сертификатом (
basicConstraints = CA:TRUE), ключ которого ему соответствует, а при использовании промежуточного CArootдолжен действительно являться якорем доверия дляcertчерезchain. Некорректный материал жёстко блокирует работу модуля, а не передаётся в istiod.Удаление
cert/secretRefиз конфигурации не возвращает меш к автоматически сгенерированному самоподписанному CA: модуль продолжает использовать последний опубликованный CA, чтобы уже работающий меш не был неявно ротирован — ротация корня меша разрывает mTLS во всём кластере, пока каждая рабочая нагрузка не начнёт доверять новому корню. Чтобы намеренно вернуться к самоподписанному CA, удалите конфигурациюcert/secretRef, удалите секретd8-istio/cacertsи перезапустите под Deckhouse. После этого модуль сгенерирует новый самоподписанный CA. Это изменение доверия в масштабе всего меша, и оно приводит к перевыкатке.- строкаsettings.ca.cert
Корневой или промежуточный сертификат в формате PEM.
- строкаsettings.ca.chain
Цепочка сертификатов в формате PEM на случай, если
cert— промежуточный сертификат. - строкаsettings.ca.key
Ключ корневого сертификата в формате PEM.
- строкаsettings.ca.root
Корневой сертификат в формате PEM на случай, если
cert— промежуточный сертификат. Указаниеroot, равного тому же сертификату, что иcert, явно закрепляет доверие меша за этим сертификатом. Это допускается даже для несамоподписанного промежуточного сертификата. Однако его последующая ротация изменит корневой сертификат доверия, а это повлечёт за собой изменения доверия в масштабе всего кластера. - объектsettings.ca.secretRef
Ссылка на существующий секрет, содержащий сертификат и ключ CA.
Секрет может быть в одном из следующих форматов (определяется автоматически):
- Секрет cert-manager типа
kubernetes.io/tlsс ключамиtls.crt,tls.keyиca.crt— это позволяет выпустить CA любым удобным способом (self-signed issuer cert-manager, Vault issuer и т. д.); - нативный секрет Istio
cacertsс ключамиca-cert.pem,ca-key.pem,cert-chain.pemиroot-cert.pem.
Подписывающий сертификат должен быть одним CA-сертификатом (
basicConstraints = CA:TRUE), ключ которого ему соответствует. Для cert-manager выпускайте его сisCA: true.Если секрет отсутствует или имеет некорректный формат (невалидный PEM, не CA-сертификат или несоответствующая пара ключей) при первом разрешении данного
secretRef, модуль не продолжит работу до устранения проблемы (молчаливого отката к самоподписанному CA или к любому ранее использованному CA не произойдёт). Если тот жеsecretRefуже был успешно разрешён, а позже стал недоступным или некорректным, модуль продолжит использовать этот последний успешно разрешённый CA, чтобы не деградировать уже работающий меш. ИзменениеsecretRefна другой секрет считается первым разрешением: если новый целевой секрет не удаётся разрешить, модуль блокируется, а не продолжает использовать старый CA.Пример:
secretRef: name: my-istio-ca namespace: my-pki- строкаsettings.ca.secretRef.name
Обязательный параметр
Имя секрета, содержащего сертификат и ключ CA.
Шаблон:
^[a-z0-9]([-a-z0-9]*[a-z0-9])?(\.[a-z0-9]([-a-z0-9]*[a-z0-9])?)*$ - строкаsettings.ca.secretRef.namespace
Неймспейс секрета. Если не указано, секрет ищется в неймспейсе модуля.
По умолчанию:
d8-istioШаблон:
^[a-z0-9]([-a-z0-9]*[a-z0-9])?$
- Секрет cert-manager типа
- непосредственно через поля
- объектsettings.configAnalysis
Доступно в редакциях: Ultimate/EE
Периодический анализ конфигурации Istio (
istioctl analyze) с экспортом результатов в Prometheus-метрики и алерты.По умолчанию:
{"enabled":true}- булевыйsettings.configAnalysis.enabled
Включить Deployment анализатора конфигурации Istio для каждой установленной ревизии control plane.
Установите
false, чтобы отключить анализ и удалить связанные workloads.По умолчанию:
trueПример:
enabled: false
- объектsettings.controlPlane
Настройки для компонента istiod.
- объектsettings.controlPlane.extraEnvs
Дополнительные переменные окружения для контейнера istiod (pilot).
Зарезервированные модулем ключи нельзя переопределить:
ISTIO_MULTIROOT_MESHENABLE_ENHANCED_RESOURCE_SCOPINGPILOT_HTTP10PILOT_ENABLE_AMBIENT
Пример:
extraEnvs: GODEBUG: gctrace=1 - объектsettings.controlPlane.nodeSelector
Опциональный селектор для компонента istiod. Структура, аналогичная
spec.nodeSelectorпода Kubernetes.Если значение не указано или указано
false, будет использоваться автоматика. - объектsettings.controlPlane.replicasManagement
Настройки управления репликами и горизонтальным масштабированием istiod.
Примеры:
replicasManagement: mode: StandardreplicasManagement: mode: Static static: replicas: 3replicasManagement: mode: HPA hpa: minReplicas: 2 maxReplicas: 5 metrics: - type: CPU targetAverageUtilization: 80- объектsettings.controlPlane.replicasManagement.hpa
Параметры управления репликами и масштабированием в режиме HPA.
- числоsettings.controlPlane.replicasManagement.hpa.maxReplicas
Обязательный параметр
Максимальное количество реплик, которое может быть установлено HPA. Не может быть меньше
minReplicas.Допустимые значения:
1 <= X - массив объектовsettings.controlPlane.replicasManagement.hpa.metrics
Обязательный параметр
HPA будет основываться на этих метриках при принятии решения об увеличении или уменьшении количества реплик.
- числоsettings.controlPlane.replicasManagement.hpa.metrics.targetAverageUtilization
Обязательный параметр
Целевое значение средней загрузки CPU во всех репликах. Задается в процентах от
Requests CPU.Допустимые значения:
1 <= X <= 100 - строкаsettings.controlPlane.replicasManagement.hpa.metrics.type
Обязательный параметр
Тип метрики.
Допустимые значения:
CPU
- числоsettings.controlPlane.replicasManagement.hpa.minReplicas
Обязательный параметр
Минимальное количество реплик, которое может быть установлено HPA.
Допустимые значения:
1 <= X
- строкаsettings.controlPlane.replicasManagement.mode
Режим работы с репликами:
Standard— режим управления репликами и масштабированием в соответствии с глобальным режимом отказоустойчивости (параметр highAvailability);Static— режим, где количество реплик указывается явно (параметр static.replicas);HPA— режим, где количество реплик рассчитывается автоматически с помощью HPA на основе загрузки CPU. Настраивается в секции параметров hpa.
По умолчанию:
StandardДопустимые значения:
Standard,Static,HPA - объектsettings.controlPlane.replicasManagement.static
Параметры управления репликами и масштабированием в режиме Static.
- числоsettings.controlPlane.replicasManagement.static.replicas
Обязательный параметр
Желаемое количество реплик.
Допустимые значения:
1 <= X
- объектsettings.controlPlane.resourcesManagement
Настройки запросов (requests) и ограничений (limits) использования CPU и памяти подами istiod.
Примеры:
resourcesManagement: mode: VPA vpa: mode: InPlaceOrRecreate cpu: min: 50m max: 2 limitRatio: 1.5 memory: min: 256Mi max: 2Gi limitRatio: 1.5resourcesManagement: mode: Static static: requests: cpu: 55m memory: 256Mi limits: cpu: '2' memory: 2GiresourcesManagement: mode: VPA vpa: mode: Auto cpu: min: 50m max: 2 limitRatio: 1.5 memory: min: 256Mi max: 2Gi limitRatio: 1.5- строкаsettings.controlPlane.resourcesManagement.mode
Режим управления ресурсами:
По умолчанию:
VPAДопустимые значения:
VPA,Static - объектsettings.controlPlane.resourcesManagement.static
Настройка управления ресурсами в режиме
Static.- объектsettings.controlPlane.resourcesManagement.static.limits
Настройка ограничений (limits) использования CPU и памяти.
- строкаsettings.controlPlane.resourcesManagement.static.limits.cpu
Настройка ограничений использования CPU (CPU limits).
Шаблон:
^[0-9]+m?$ - строка or числоsettings.controlPlane.resourcesManagement.static.limits.memory
Настройка ограничений использования памяти (memory limits).
Шаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.controlPlane.resourcesManagement.static.requests
Настройки запросов ресурсов (requests) подов.
- строкаsettings.controlPlane.resourcesManagement.static.requests.cpu
Настройка запроса CPU (CPU requests).
Шаблон:
^[0-9]+m?$ - строка or числоsettings.controlPlane.resourcesManagement.static.requests.memory
Настройка запроса памяти (memory requests).
Шаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.controlPlane.resourcesManagement.vpa
Параметры управления ресурсами в режиме VPA.
- объектsettings.controlPlane.resourcesManagement.vpa.cpu
Настройки VPA при работе с CPU.
- числоsettings.controlPlane.resourcesManagement.vpa.cpu.limitRatio
Коэффициент расчета ограничений использования CPU относительно запросов (limits/requests).
Применяется для расчета начальных ограничений использования CPU для пода (CPU limits).
Если параметр указан, то VPA, при пересчете запросов CPU (CPU requests) будет пересчитывать ограничения использования CPU (CPU limits) сохраняя указанное соотношение ограничений к запросам (limits/requests).
- строка or числоsettings.controlPlane.resourcesManagement.vpa.cpu.max
Максимальное значение, которое может выставить VPA для запроса CPU (CPU requests).
По умолчанию:
2Шаблон:
^[0-9]+m?$ - строка or числоsettings.controlPlane.resourcesManagement.vpa.cpu.min
Минимальное значение, которое может выставить VPA для запроса CPU (CPU requests).
По умолчанию:
50mШаблон:
^[0-9]+m?$
- объектsettings.controlPlane.resourcesManagement.vpa.memory
Настройки VPA при работе с памятью.
- числоsettings.controlPlane.resourcesManagement.vpa.memory.limitRatio
Коэффициент расчета ограничений использования памяти относительно запросов (limits/requests).
Применяется для расчета начальных ограничений использования памяти для пода (memory limits).
Если параметр указан, то VPA, при пересчете запросов памяти (memory requests) будет пересчитывать ограничения использования памяти (memory limits) сохраняя указанное соотношение ограничений к запросам (limits/requests).
- строка or числоsettings.controlPlane.resourcesManagement.vpa.memory.max
Максимальное значение, которое может выставить VPA для запроса к памяти (memory requests).
По умолчанию:
2GiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$ - строка or числоsettings.controlPlane.resourcesManagement.vpa.memory.min
Минимальное значение, которое может выставить VPA для запроса к памяти (memory requests).
По умолчанию:
256MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- строкаsettings.controlPlane.resourcesManagement.vpa.mode
Режим работы VPA.
-
Initial— VPA устанавливает начальные значения requests/limits при создании пода. В дальнейшем значения ресурсов не изменяются автоматически. -
InPlaceOrRecreate— VPA пытается изменить ресурсы пода «на месте» (in-place), если это поддерживается кластером. Если in-place обновление невозможно, под будет пересоздан. -
Auto— VPA автоматически пересоздаёт поды для применения новых значений ресурсов. Начиная с версии Deckhouse 1.75 данный режим считается устаревшим. Рекомендуется использоватьInPlaceOrRecreate.
По умолчанию:
InPlaceOrRecreateДопустимые значения:
Initial,InPlaceOrRecreate,Auto -
- массив объектовsettings.controlPlane.tolerations
Опциональные tolerations для компонента istiod.
Структура, аналогичная
spec.tolerationsпода Kubernetes.Если значение не указано или указано
false, будет использоваться автоматика.- строкаsettings.controlPlane.tolerations.effect
- строкаsettings.controlPlane.tolerations.key
- строкаsettings.controlPlane.tolerations.operator
- целочисленныйsettings.controlPlane.tolerations.tolerationSeconds
- строкаsettings.controlPlane.tolerations.value
- объектsettings.dataPlane
- объектsettings.dataPlane.accessLog
- объектsettings.dataPlane.accessLog.jsonLabels
JSON формат access-логов sidecar-контейнера. Операторы шаблона описаны в документации envoy.
По умолчанию:
{"start_time":"%START_TIME%","method":"%REQ(:METHOD)%","path":"%REQ(X-ENVOY-ORIGINAL-PATH?:PATH)%","protocol":"%PROTOCOL%","response_code":"%RESPONSE_CODE%","response_flags":"%RESPONSE_FLAGS%","bytes_received":"%BYTES_RECEIVED%","bytes_sent":"%BYTES_SENT%","duration":"%DURATION%","user_agent":"%REQ(USER-AGENT)%","authority":"%REQ(:AUTHORITY)%","upstream_host":"%UPSTREAM_HOST%"} - строкаsettings.dataPlane.accessLog.textFormat
Тестовый формат access-логов sidecar-контейнера. Операторы шаблона описаны в документации envoy.
По умолчанию:
[%START_TIME%] "%REQ(:METHOD)% %REQ(X-ENVOY-ORIGINAL-PATH?:PATH)% %PROTOCOL%" %RESPONSE_CODE% %RESPONSE_FLAGS% %RESPONSE_CODE_DETAILS% %CONNECTION_TERMINATION_DETAILS% "%UPSTREAM_TRANSPORT_FAILURE_REASON%" %BYTES_RECEIVED% %BYTES_SENT% %DURATION% %RESP(X-ENVOY-UPSTREAM-SERVICE-TIME)% "%REQ(X-FORWARDED-FOR)%" "%REQ(USER-AGENT)%" "%REQ(X-REQUEST-ID)%" "%REQ(:AUTHORITY)%" "%UPSTREAM_HOST%" %UPSTREAM_LOCAL_ADDRESS% %DOWNSTREAM_LOCAL_ADDRESS% %DOWNSTREAM_REMOTE_ADDRESS% %REQUESTED_SERVER_NAME% %ROUTE_NAME% - строкаsettings.dataPlane.accessLog.type
По умолчанию:
TextДопустимые значения:
Text,JSON
- булевыйsettings.dataPlane.enableHTTP10
Обрабатывать ли HTTP/1.0-запросы в sidecar-контейнерах или отвергать их с кодом ответа
426 Upgrade Required.По умолчанию:
falseПример:
enableHTTP10: true - массив объектовsettings.dataPlane.extensionProviders
Дополнительные провайдеры расширений Istio (extension providers), которые регистрируются в конфигурации меша.
В каждом провайдере задайте ровно один из параметров:
envoyExtAuthzGrpc,envoyExtAuthzHttp,opentelemetryилиzipkin.Модуль не включает зарегистрированные провайдеры. Указывайте их по имени в своих AuthorizationPolicy (
action: CUSTOM) или Telemetry. На трассировку всего меша, настроенную вtracing, они не влияют.Имена провайдеров
d8-mainиdeckhouse-tracingзарезервированы за модулем. Именаenvoy,prometheusиstackdriverзарезервированы за встроенными провайдерами Istio, так как провайдер с таким именем заменил бы встроенный.Настройки провайдера расширения.
По умолчанию:
[]Примеры:
extensionProviders: - name: authservice-grpc envoyExtAuthzGrpc: service: authservice.example.svc.cluster.local port: 10003extensionProviders: - name: oauth2-proxy envoyExtAuthzHttp: service: oauth2-proxy.example.svc.cluster.local port: 4180 includeRequestHeadersInCheck: - authorization - cookie headersToUpstreamOnAllow: - authorization - x-auth-request-user headersToDownstreamOnDeny: - content-type - set-cookie - name: otel-tracing opentelemetry: service: opentelemetry-collector.observability.svc.cluster.local port: 4317 - name: zipkin-tracing zipkin: service: zipkin.example.svc.cluster.local port: 9411- объектsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc
Внешний сервис авторизации, который реализует Envoy ext_authz gRPC API.
- булевыйsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc.clearRouteCache
Очищать кеш маршрутов, чтобы внешний сервис авторизации мог влиять на маршрутизацию.
- булевыйsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc.failOpen
Разрешать запросы, если сервис авторизации недоступен или вернул ошибку 5xx.
- целочисленныйsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc.port
Обязательный параметр
Порт сервиса.
Допустимые значения:
1 <= X <= 65535 - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc.service
Обязательный параметр
Сервис, который реализует Envoy ext_authz gRPC API. Формат значения —
[<namespace>/]<hostname>.В
<hostname>укажите полное имя Service, включая домен кластера (например,authservice.example.svc.cluster.local), или хост из ServiceEntry. Короткие имена и IP-адреса не работают.<namespace>указывайте, только если такой хост есть в нескольких неймспейсах.Если Istio не найдёт сервис, запросы, которые попадают под AuthorizationPolicy с
action: CUSTOMи этим провайдером, будут отклонены.Шаблон:
^([a-z0-9]([-a-z0-9]{0,61}[a-z0-9])?/)?([a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?\.)*[a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?$ - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc.statusOnError
HTTP-статус, который будет возвращён клиенту при ошибке взаимодействия с сервисом авторизации.
Допустимы только коды статусов, которые поддерживает Envoy, например
403или503.Шаблон:
^(100|20[0-8]|226|30[0-578]|4(0[0-9]|1[0-7]|2[1-4689]|31)|5(0[0-8]|1[01]))$Пример:
statusOnError: '503' - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzGrpc.timeout
Максимальное время ожидания ответа от сервиса авторизации.
Шаблон:
^([0-9]+(\.[0-9]+)?(ns|us|µs|ms|s|m|h))+$Пример:
timeout: 5s
- объектsettings.dataPlane.extensionProviders.envoyExtAuthzHttp
Внешний сервис авторизации, который реализует Envoy ext_authz HTTP API.
- булевыйsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.clearRouteCache
Очищать кеш маршрутов, чтобы внешний сервис авторизации мог влиять на маршрутизацию.
- булевыйsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.failOpen
Разрешать запросы, если сервис авторизации недоступен или вернул ошибку 5xx.
- массив строкsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.headersToDownstreamOnAllow
Заголовки из ответа сервиса авторизации, которые добавляются или переопределяются в ответе клиенту, если запрос разрешён.
Поддерживаются точное совпадение, совпадение по префиксу (
abc*) и по суффиксу (*abc).Пример:
headersToDownstreamOnAllow: - set-cookie - массив строкsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.headersToDownstreamOnDeny
Заголовки из ответа сервиса авторизации, которые возвращаются клиенту, если запрос отклонён.
Поддерживаются точное совпадение, совпадение по префиксу (
abc*) и по суффиксу (*abc).Пример:
headersToDownstreamOnDeny: - content-type - set-cookie - массив строкsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.headersToUpstreamOnAllow
Заголовки из ответа сервиса авторизации, которые добавляются или переопределяются в запросе к целевому сервису, если запрос разрешён.
Поддерживаются точное совпадение, совпадение по префиксу (
abc*) и по суффиксу (*abc).Пример:
headersToUpstreamOnAllow: - authorization - x-auth-request-user - объектsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.includeAdditionalHeadersInCheck
Дополнительные заголовки с фиксированными значениями, которые отправляются в сервис авторизации.
Одноимённый заголовок исходного запроса переопределяется.
Пример:
includeAdditionalHeadersInCheck: x-ext-authz-source: istio - массив строкsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.includeRequestHeadersInCheck
Заголовки исходного запроса, которые отправляются в сервис авторизации.
Заголовки
Host,Method,PathиContent-Lengthотправляются всегда.Поддерживаются точное совпадение, совпадение по префиксу (
abc*) и по суффиксу (*abc).Пример:
includeRequestHeadersInCheck: - authorization - cookie - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.pathPrefix
Префикс, который добавляется к пути исходного запроса перед отправкой в сервис авторизации.
Например, при
pathPrefix: /checkзапрос к/fooпроверяется как/check/foo.Шаблон:
^/Пример:
pathPrefix: "/check" - целочисленныйsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.port
Обязательный параметр
Порт сервиса.
Допустимые значения:
1 <= X <= 65535 - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.service
Обязательный параметр
Сервис, который реализует Envoy ext_authz HTTP API. Формат значения —
[<namespace>/]<hostname>.В
<hostname>укажите полное имя Service, включая домен кластера (например,oauth2-proxy.example.svc.cluster.local), или хост из ServiceEntry. Короткие имена и IP-адреса не работают.<namespace>указывайте, только если такой хост есть в нескольких неймспейсах.Если Istio не найдёт сервис, запросы, которые попадают под AuthorizationPolicy с
action: CUSTOMи этим провайдером, будут отклонены.Шаблон:
^([a-z0-9]([-a-z0-9]{0,61}[a-z0-9])?/)?([a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?\.)*[a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?$ - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.statusOnError
HTTP-статус, который будет возвращён клиенту при ошибке взаимодействия с сервисом авторизации.
Допустимы только коды статусов, которые поддерживает Envoy, например
403или503.Шаблон:
^(100|20[0-8]|226|30[0-578]|4(0[0-9]|1[0-7]|2[1-4689]|31)|5(0[0-8]|1[01]))$Пример:
statusOnError: '503' - строкаsettings.dataPlane.extensionProviders.envoyExtAuthzHttp.timeout
Максимальное время ожидания ответа от сервиса авторизации.
Шаблон:
^([0-9]+(\.[0-9]+)?(ns|us|µs|ms|s|m|h))+$Пример:
timeout: 5s
- строкаsettings.dataPlane.extensionProviders.name
Обязательный параметр
Уникальное имя провайдера.
Шаблон:
^[a-z0-9]([-a-z0-9]*[a-z0-9])?$ - объектsettings.dataPlane.extensionProviders.opentelemetry
Провайдер трассировки, который экспортирует спаны по протоколу OpenTelemetry (OTLP).
Спаны экспортируются по gRPC, если не задан параметр
http.- объектsettings.dataPlane.extensionProviders.opentelemetry.grpc
Параметры экспорта спанов по OTLP через gRPC.
Не может использоваться вместе с
http.- массив объектовsettings.dataPlane.extensionProviders.opentelemetry.grpc.initialMetadata
Дополнительные метаданные, которые отправляются с каждым gRPC-потоком.
Пример:
initialMetadata: - name: x-scope-orgid value: tenant-a- строкаsettings.dataPlane.extensionProviders.opentelemetry.grpc.initialMetadata.name
Обязательный параметр
- строкаsettings.dataPlane.extensionProviders.opentelemetry.grpc.initialMetadata.value
Обязательный параметр
- строкаsettings.dataPlane.extensionProviders.opentelemetry.grpc.timeout
Максимальное время ожидания ответа от коллектора.
Шаблон:
^([0-9]+(\.[0-9]+)?(ns|us|µs|ms|s|m|h))+$Пример:
timeout: 10s
- объектsettings.dataPlane.extensionProviders.opentelemetry.http
Параметры экспорта спанов по OTLP через HTTP.
Не может использоваться вместе с
grpc.- массив объектовsettings.dataPlane.extensionProviders.opentelemetry.http.headers
Дополнительные заголовки, которые отправляются с каждым запросом экспорта.
Пример:
headers: - name: x-scope-orgid value: tenant-a- строкаsettings.dataPlane.extensionProviders.opentelemetry.http.headers.name
Обязательный параметр
- строкаsettings.dataPlane.extensionProviders.opentelemetry.http.headers.value
Обязательный параметр
- строкаsettings.dataPlane.extensionProviders.opentelemetry.http.path
Обязательный параметр
Путь эндпоинта OTLP для данных трассировки.
Пример:
path: "/v1/traces" - строкаsettings.dataPlane.extensionProviders.opentelemetry.http.timeout
Максимальное время ожидания ответа от коллектора.
Шаблон:
^([0-9]+(\.[0-9]+)?(ns|us|µs|ms|s|m|h))+$Пример:
timeout: 10s
- целочисленныйsettings.dataPlane.extensionProviders.opentelemetry.maxTagLength
Максимальная длина пути запроса, которая попадает в тег спана
http.url. Если параметр не задан, используется значение Envoy по умолчанию (256).Допустимые значения:
1 <= X - целочисленныйsettings.dataPlane.extensionProviders.opentelemetry.port
Обязательный параметр
Порт коллектора OpenTelemetry.
Допустимые значения:
1 <= X <= 65535Пример:
port: 4317 - объектsettings.dataPlane.extensionProviders.opentelemetry.resourceDetectors
Детекторы ресурсов OpenTelemetry, которые добавляют атрибуты к экспортируемым спанам.
- объектsettings.dataPlane.extensionProviders.opentelemetry.resourceDetectors.dynatrace
Считывать атрибуты ресурса из файлов, которые записывает Dynatrace OneAgent.
Чтобы включить, укажите
{}. - объектsettings.dataPlane.extensionProviders.opentelemetry.resourceDetectors.environment
Считывать атрибуты ресурса из переменной окружения
OTEL_RESOURCE_ATTRIBUTESпрокси.Чтобы включить, укажите
{}.
- строкаsettings.dataPlane.extensionProviders.opentelemetry.service
Обязательный параметр
Сервис коллектора OpenTelemetry. Формат значения —
[<namespace>/]<hostname>.В
<hostname>укажите полное имя Service, включая домен кластера (например,opentelemetry-collector.observability.svc.cluster.local), или хост из ServiceEntry. Короткие имена и IP-адреса не работают.<namespace>указывайте, только если такой хост есть в нескольких неймспейсах.Если Istio не найдёт сервис, спаны не будут экспортироваться.
Шаблон:
^([a-z0-9]([-a-z0-9]{0,61}[a-z0-9])?/)?([a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?\.)*[a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?$Пример:
service: opentelemetry-collector.observability.svc.cluster.local
- объектsettings.dataPlane.extensionProviders.zipkin
Провайдер трассировки, который экспортирует спаны через Zipkin API.
- булевыйsettings.dataPlane.extensionProviders.zipkin.enable64bitTraceId
Использовать 64-битные идентификаторы трассировки вместо 128-битных.
- целочисленныйsettings.dataPlane.extensionProviders.zipkin.maxTagLength
Максимальная длина пути запроса, которая попадает в тег спана
http.url. Если параметр не задан, используется значение Envoy по умолчанию (256).Допустимые значения:
1 <= X - строкаsettings.dataPlane.extensionProviders.zipkin.path
Путь эндпоинта Zipkin для спанов. Если параметр не задан, используется
/api/v2/spans.Шаблон:
^/Пример:
path: "/api/v2/spans" - целочисленныйsettings.dataPlane.extensionProviders.zipkin.port
Обязательный параметр
Порт коллектора Zipkin.
Допустимые значения:
1 <= X <= 65535Пример:
port: 9411 - строкаsettings.dataPlane.extensionProviders.zipkin.service
Обязательный параметр
Сервис коллектора Zipkin. Формат значения —
[<namespace>/]<hostname>.В
<hostname>укажите полное имя Service, включая домен кластера (например,zipkin.example.svc.cluster.local), или хост из ServiceEntry. Короткие имена и IP-адреса не работают.<namespace>указывайте, только если такой хост есть в нескольких неймспейсах.Если Istio не найдёт сервис, спаны не будут экспортироваться.
Шаблон:
^([a-z0-9]([-a-z0-9]{0,61}[a-z0-9])?/)?([a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?\.)*[a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?$Пример:
service: zipkin.example.svc.cluster.local
- булевыйsettings.dataPlane.proxyConfig.holdApplicationUntilProxyStarts
Этот параметр заставляет sidecar-injector вставлять sidecar-контейнер на первое место в списке контейнеров пода. Также он добавляет postStart-хук для того, чтобы убедиться, что Envoy инициализировался раньше самого приложения. Это позволит избежать сетевых ошибок при старте пода.
Этот глобальный параметр может быть переопределен на уровне пода аннотацией
proxy.istio.io/config: '{ "holdApplicationUntilProxyStarts": true }'.Не влияет на нативные сайдкары, которые Istio 1.27 и новее добавляют по умолчанию: они всегда запускаются раньше приложения.
По умолчанию:
falseПример:
holdApplicationUntilProxyStarts: true - строкаsettings.dataPlane.proxyConfig.idleTimeout
Тайм-аут для соединений без прикладной активности, которые установлены между istio-сайдкаром клиента и сервисом. По истечении тайм-аута, соединение между сайдкаром и сервисом закрывается, но между приложением и сайдкаром — не закрывается. Если установить значение
0s, то тайм-аут будет отключен. Этот глобальный параметр может быть переопределен на уровне пода аннотацией:proxy.istio.io/config: |- proxyMetadata: ISTIO_META_IDLE_TIMEOUT: "12h"Внимание. Отключение этого таймаута (значение
0s) с большой вероятностью может привести к утечке соединений из-за потери пакетов TCP FIN и т.п. Внимание. После изменения настройки необходим рестарт клиентских подов.По умолчанию:
1hШаблон:
^[0-9]+(s|m|h)$Пример:
idleTimeout: 24h
- строкаsettings.dataPlane.trafficRedirectionSetupMode
Управление режимом перенаправления прикладного трафика для передачи под управление Istio в сетевом пространстве имён пода.
CNIPlugin— в этом режиме настройку осуществляет CNI plugin при создании пода на узле. Этот режим не требует дополнительных прав для пода и является рекомендуемым. Режим имеет ограничения при использовании прикладных init-контейнеров, которые осуществляют сетевое взаимодействие с другими сервисами. Ограничения касаются только обычных сайдкаров, которые по умолчанию добавляет Istio 1.25.InitContainer— классический режим, при котором каждый под автоматически снабжается специальным init-контейнером, который осуществляет настройку сетевого окружения пода. Для того, чтобы осуществить эту настройку, контейнеру выдаются дополнительные права, что может не соответствовать требованиям безопасности в отдельных инсталляциях.
По умолчанию:
InitContainerДопустимые значения:
CNIPlugin,InitContainerПримеры:
trafficRedirectionSetupMode: CNIPlugintrafficRedirectionSetupMode: InitContainer
- объектsettings.federation
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Параметры федерации с другими кластерами.
- булевыйsettings.federation.enabled
Обозначить данный кластер как участник федерации. Подробнее — в разделе Включение федерации.
Федерация работает только с рабочими нагрузками в режиме сайдкаров, рабочие нагрузки в режиме ambient в ней участвовать не могут. Подробнее — в разделе Ограничения ambient mesh.
По умолчанию:
false
- строкаsettings.globalVersion
Явно заданная версия control plane Istio, который обслуживает data plane по умолчанию (namespace с лейблом
istio-injection=enabled, но неistio.io/rev=).По умолчанию:
1.27Допустимые значения:
1.25,1.27,1.29Пример:
globalVersion: '1.29' - булевыйsettings.highAvailability
Ручное управление режимом отказоустойчивости.
По умолчанию режим отказоустойчивости определяется автоматически. Подробнее про режим отказоустойчивости.
Пример:
highAvailability: true - объектsettings.https
Тип сертификата, используемого для публичных веб-интерфейсов модуля.
При использовании этого параметра полностью переопределяются глобальные настройки
global.modules.https.Примеры:
https: mode: CustomCertificate customCertificate: secretName: foobarhttps: mode: CertManager certManager: clusterIssuerName: letsencrypt- объектsettings.https.certManager
- строкаsettings.https.certManager.clusterIssuerName
ClusterIssuer, используемый для Kiali/metadata-exporter (including SPIFFE endpoint)/api-proxy.
Доступны
letsencrypt,letsencrypt-staging,selfsigned, но вы можете определить свои.По умолчанию:
letsencrypt
- объектsettings.https.customCertificate
- строкаsettings.https.customCertificate.secretName
Имя Secret’а в namespace
d8-system, который будет использоваться для Kiali/metadata-exporter (including SPIFFE endpoint)/api-proxy.Secret должен быть в формате kubernetes.io/tls.
По умолчанию:
false
- строкаsettings.https.mode
Режим работы HTTPS:
CertManager— Kiali/metadata-exporter (including SPIFFE endpoint)/api-proxy будут работать по HTTPS и заказывать сертификат с помощью ClusterIssuer заданном в параметреcertManager.clusterIssuerName.CustomCertificate— Kiali/metadata-exporter (including SPIFFE endpoint)/api-proxy будут работать по HTTPS, используя сертификат из namespaced8-system.OnlyInURI— Kiali/metadata-exporter (including SPIFFE endpoint)/api-proxy будут работать по HTTP (подразумевая, что перед ними стоит внешний балансировщик, который терминирует HTTPS) и все ссылки в user-authn будут генерироваться с HTTPS-схемой. Балансировщик должен обеспечивать перенаправление с HTTP на HTTPS.
Важно! В отличие от остальных модулей, istio не поддерживает работу без использования HTTPS (
mode: Disabled).По умолчанию:
CertManagerДопустимые значения:
CertManager,CustomCertificate,OnlyInURI
- строкаsettings.ingressClass
Класс Ingress-контроллера, который используется для Kiali, metadata-exporter и api-proxy.
Опциональный параметр, по умолчанию используется глобальное значение
modules.ingressClass.Шаблон:
^[a-z0-9]([-a-z0-9]*[a-z0-9])?(\.[a-z0-9]([-a-z0-9]*[a-z0-9])?)*$ - строкаsettings.jwksResolverAdditionalRootCA
Дополнительный корневой сертификат в формате PEM. Используется компонентом istiod при получении JWKS URI по HTTPS.
Пример: —–BEGIN CERTIFICATE—– MIIDXTCCAkWgAwIBAgIJAN… —–END CERTIFICATE—–
- объектsettings.multicluster
Доступно в редакциях: Ultimate/EE, Certified Pro/CSE Pro (1.73)
Параметры мультикластерной инсталляции.
- булевыйsettings.multicluster.enabled
Обозначить данный кластер как участник мультикластера. Подробнее — в разделе Включение мультикластера.
Мультикластер работает только с рабочими нагрузками в режиме сайдкаров, рабочие нагрузки в режиме ambient в нём участвовать не могут. Подробнее — в разделе Ограничения ambient mesh.
По умолчанию:
falseПример:
enabled: true
- объектsettings.nodeSelector
Опциональный селектор для компонентов istio-operator, metadata-exporter и Kiali.
Структура, аналогичная
spec.nodeSelectorпода Kubernetes.Если значение не указано или указано
false, будет использоваться автоматика. - строкаsettings.outboundTrafficPolicyMode
Политика обработки запросов в сторону внешних сервисов, не учтённых в меше.
При
RegistryOnlyвнешние сервисы нужно регистрировать черезServiceEntryили направлять запросы черезegressgateway.По умолчанию:
AllowAnyДопустимые значения:
AllowAny,RegistryOnlyПример:
outboundTrafficPolicyMode: AllowAny - объектsettings.sidecar
Настройки для перехвата сетевого трафика в istio-sidecar.
- массив строкsettings.sidecar.excludeInboundPorts
Диапазоны входящих портов, чей трафик гарантированно не заворачивается через Istio.
Можно переопределить этот параметр для отдельного пода с помощью аннотации
traffic.sidecar.istio.io/excludeInboundPorts.По умолчанию:
[]Пример:
excludeInboundPorts: - '8080' - '8443'- строкаЭлемент массива
Шаблон:
^[0-9]{1,5}$
- массив строкsettings.sidecar.excludeOutboundIPRanges
Трафик в сторону этих диапазонов IP гарантированно не заворачивается через Istio.
Можно переопределить этот параметр для отдельного пода с помощью аннотации
traffic.sidecar.istio.io/excludeOutboundIPRanges.По умолчанию:
[]Пример:
excludeOutboundIPRanges: - 10.1.1.0/24- строкаЭлемент массива
Шаблон:
^[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}/[0-9]{1,2}$
- массив строкsettings.sidecar.excludeOutboundPorts
Диапазоны исходящих портов, чей трафик гарантированно не заворачивается через Istio.
Можно переопределить этот параметр для отдельного пода с помощью аннотации
traffic.sidecar.istio.io/excludeOutboundPorts.По умолчанию:
[]Пример:
excludeOutboundPorts: - '8080' - '8443'- строкаЭлемент массива
Шаблон:
^[0-9]{1,5}$
- массив строкsettings.sidecar.includeOutboundIPRanges
Трафик в сторону этих диапазонов IP безоговорочно заворачивается через Istio.
Можно переопределить этот параметр для отдельного пода с помощью аннотации
traffic.sidecar.istio.io/includeOutboundIPRanges.По умолчанию:
["0.0.0.0/0"]Пример:
includeOutboundIPRanges: - 10.1.1.0/24- строкаЭлемент массива
Шаблон:
^[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}/[0-9]{1,2}$
- объектsettings.sidecar.resourcesManagement
Управляет ресурсами sidecar-контейнера Istio.
Внимание! Настройка применяется только для новых подов с
istio-proxy.Пример:
resourcesManagement: static: requests: cpu: 100m memory: 128Mi limits: cpu: 2000m memory: 1Gi- строкаsettings.sidecar.resourcesManagement.mode
Режим управления ресурсами:
Static— с помощью прямого указания запросов/ограничений (requests/limits). Настраивается в секции параметров static;
По умолчанию:
StaticДопустимые значения:
Static - объектsettings.sidecar.resourcesManagement.static
Настройка управления ресурсами в режиме
Static.- объектsettings.sidecar.resourcesManagement.static.limits
Настройка ограничений (limits) использования CPU и памяти.
- строкаsettings.sidecar.resourcesManagement.static.limits.cpu
Настройка ограничений использования CPU (CPU limits).
По умолчанию:
2000mШаблон:
^[0-9]+m?$ - строка or числоsettings.sidecar.resourcesManagement.static.limits.memory
Настройка ограничений использования памяти (memory limits).
По умолчанию:
1GiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.sidecar.resourcesManagement.static.requests
Настройки запросов ресурсов (requests) подов.
- строкаsettings.sidecar.resourcesManagement.static.requests.cpu
Настройка запроса CPU (CPU requests).
По умолчанию:
100mШаблон:
^[0-9]+m?$ - строка or числоsettings.sidecar.resourcesManagement.static.requests.memory
Настройка запроса памяти (memory requests).
По умолчанию:
128MiШаблон:
^[0-9]+(\.[0-9]+)?(E|P|T|G|M|k|Ei|Pi|Ti|Gi|Mi|Ki)?$
- объектsettings.telemetryAPI
Интеграция с Telemetry API Istio (ресурсы
telemetry.istio.io).Если
enabled—true, метрики меша идут через Telemetry API: вmeshConfigвыставляетсяdefaultProviders.metrics: [prometheus],telemetry.enabledостаётсяtrue, аtelemetry.v2выключается; к уже существующемуTelemetryd8-mainдобавляетсяspec.metrics. Приtracing.enabledс настроеннымtracing.collectorдополнительно добавляетсяspec.tracingчерезdeckhouse-tracing, чтобы серииistio_*снова были видны в Grafana и Kiali.Если
false(по умолчанию), остаётся полный прежний путьtelemetry.v2(в том числеprometheusв Sail), безdefaultProviders.metrics, аTelemetryd8-mainпо-прежнему включает access log (совместимость с релизами, где этот CR уже был).dataPlane.accessLogзадаёт шаблон лога вmeshConfig.extensionProviders; объектTelemetryd8-mainвыбирает этот провайдер для access log.- булевыйsettings.telemetryAPI.enabled
Режим Telemetry API для метрик:
defaultProviders.metrics, отключённыйtelemetry.v2,spec.metrics(и трассировка при необходимости) вTelemetryd8-main.По умолчанию:
falseПример:
enabled: true
- массив объектовsettings.tolerations
Опциональные tolerations для компонентов istio-operator, metadata-exporter и Kiali.
Структура, аналогичная
spec.tolerationsпода Kubernetes.Если значение не указано или указано
false, будет использоваться автоматика.- строкаsettings.tolerations.effect
- строкаsettings.tolerations.key
- строкаsettings.tolerations.operator
- целочисленныйsettings.tolerations.tolerationSeconds
- строкаsettings.tolerations.value
- объектsettings.tracing
Параметры трассировки.
Если включён модуль
ingress-nginx(вglobal.enabledModulesприсутствуетingress-nginx), модуль создаёт ресурсTelemetryingress-nginx-disable-span-reportingв неймспейсеd8-ingress-nginx. Поды встроенного Ingress-контроллера с сайдкаром Istio перестают отправлять спаны в бэкенд трассировки — это снижает шум, не нарушая маршрутизацию в меше.- объектsettings.tracing.collector
Единая конфигурация коллектора данных трассировки. Используется и для прежнего режима (
meshConfig.defaultConfig.tracing), и для Telemetry API (провайдер вextensionProvidersиspec.tracingв CRTelemetryd8-mainприtelemetryAPI.enabled:deckhouse-tracing).В прежнем режиме используется только Zipkin. Если при включённом Telemetry API заданы и OpenTelemetry, и Zipkin, приоритет у OpenTelemetry.
- объектsettings.tracing.collector.opentelemetry
Провайдер OpenTelemetry для пути Telemetry API (
extensionProviders+ mesh-widespec.tracing).Нужны
serviceиport(по умолчанию gRPC OTLP; для HTTP укажитеhttp.path). Не применяется приtelemetryAPI.enabled: false.- объектsettings.tracing.collector.opentelemetry.http
Необязательные параметры HTTP OTLP (без блока — gRPC).
- строкаsettings.tracing.collector.opentelemetry.http.path
Путь HTTP для трасс (в шаблоне по умолчанию
/v1/traces, еслиhttpзадан безpath).Пример:
path: "/v1/traces" - строкаsettings.tracing.collector.opentelemetry.http.timeout
Таймаут HTTP-экспорта (строка длительности Istio).
Шаблон:
^([0-9]+(\.[0-9]+)?(ns|us|µs|ms|s|m|h))+$Пример:
timeout: 10s
- целочисленныйsettings.tracing.collector.opentelemetry.port
Порт коллектора (например
4317для gRPC OTLP).Допустимые значения:
1 <= X <= 65535Пример:
port: 4317 - строкаsettings.tracing.collector.opentelemetry.service
Сервис коллектора OpenTelemetry. Формат значения —
[<namespace>/]<hostname>.В
<hostname>укажите полное имя Service, включая домен кластера (например,opentelemetry-collector.observability.svc.cluster.local), или хост из ServiceEntry. Короткие имена и IP-адреса не работают.<namespace>указывайте, только если такой хост есть в нескольких неймспейсах.Если Istio не найдёт сервис, спаны не будут экспортироваться.
Шаблон:
^([a-z0-9]([-a-z0-9]{0,61}[a-z0-9])?/)?([a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?\.)*[a-zA-Z0-9]([-a-zA-Z0-9]{0,61}[a-zA-Z0-9])?$Пример:
service: opentelemetry-collector.observability.svc.cluster.local
- объектsettings.tracing.collector.zipkin
Параметры протокола Zipkin (Jaeger обычно на порту
9411).При включённой трассировке: в legacy — обязателен
address; в Telemetry API — если не настроенcollector.opentelemetry.- строкаsettings.tracing.collector.zipkin.address
Сетевой адрес коллектора Zipkin в формате
<хост>:<порт>.Если
telemetryAPI.enabledравенtrue, в качестве<хост>укажите полное имя сервиса, известного Istio, включая домен кластера, напримерzipkin.myjaeger.svc.cluster.localдля Kubernetes Service. Короткие имена (например,zipkin.myjaeger.svc) и IP-адреса в этом режиме не работают.Шаблон:
^[0-9a-zA-Z.-]+:([1-9][0-9]{0,3}|[1-5][0-9]{4}|6[0-4][0-9]{3}|65[0-4][0-9]{2}|655[0-2][0-9]|6553[0-5])$Пример:
address: zipkin.myjaeger.svc.cluster.local:9411
- булевыйsettings.tracing.enabled
Включить отправку данных трассировки в коллектор и интегрировать их отображение в Kiali.
По умолчанию:
falseПример:
enabled: true - объектsettings.tracing.kiali
Настройки отображения спанов в Kiali.
Если настройки не предоставлены, Kiali не будет отображать трассировку.
Примеры:
kiali: {}kiali: jaegerURLForUsers: https://tracing-service:4443/jaeger jaegerGRPCEndpoint: http://tracing.myjaeger.svc:16685/- строкаsettings.tracing.kiali.jaegerGRPCEndpoint
Адрес GRPC-интерфейса Jaeger’а в формате
<proto>://<fqdn>[:port]/, доступный сервису Kiali изнутри кластера для служебных запросов.Если не указать, Kiali не будет самостоятельно обрабатывать данные трассировки и ограничится генерацией ссылок на
jaegerURLForUsers.Пример:
jaegerGRPCEndpoint: http://tracing.myjaeger.svc:16685/ - строкаsettings.tracing.kiali.jaegerURLForUsers
Адрес UI Jaeger, доступный пользователю в формате
<proto>://<fqdn>[:port]/<base path>.Обязательный параметр.
Пример:
jaegerURLForUsers: https://tracing-service:4443/jaeger
- числоsettings.tracing.sampling
Параметр sampling используется для определения процента запросов, которые передаются в систему трассировки.
Этот параметр должен быть настроен в зависимости от трафика в сети и количества данных трассировки, которые необходимо собрать.
Параметр можно переопределить для каждого пода индивидуально с помощью следующей аннотации:
proxy.istio.io/config: |
  tracing:
    sampling: 100.0
По умолчанию:
1.0Допустимые значения:
0.01 <= X <= 100.0Пример:
sampling: 50.05