



Доступно с ограничениями в редакциях: Open/CE
Доступно без ограничений в редакциях: Core, BE, SE, SE+, Ultimate/EE, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Стадия жизненного цикла модуля: General Availability
Не создавайте поды и ReplicaSet’ы напрямую: это второстепенные объекты, их создают контроллеры (Deployment, StatefulSet, Job и другие). Уровни доступа User, PrivilegedUser, Editor и ClusterEditor не позволяют создавать и изменять поды, а создавать и изменять ReplicaSet’ы не позволяет ни один уровень ниже SuperAdmin.
В режиме мультитенантности поля allowAccessToSystemNamespaces, namespaceSelector и limitNamespaces ресурса ClusterAuthorizationRule применяет вебхук авторизации. Если вебхук недоступен, запросы, которые он должен проверить, отклоняются. Вебхук не проверяет компоненты control plane, kubelet и ServiceAccount’ы неймспейса kube-system и неймспейсов, имена которых начинаются с d8-. Подробнее — в разделе «Упрощённая ролевая модель».
Права доступа настраиваются ролями гранулярной модели в объектах RoleBinding и ClusterRoleBinding или кастомными ресурсами упрощённой модели.
В модуле реализовано 26 алертов.
Модуль включен по умолчанию в наборах модулей: Default, Managed.
Модуль выключен по умолчанию в наборе модулей Minimal.
Как явно включить или отключить модуль...
Явно включить или выключить модуль можно одним из следующих способов:
-
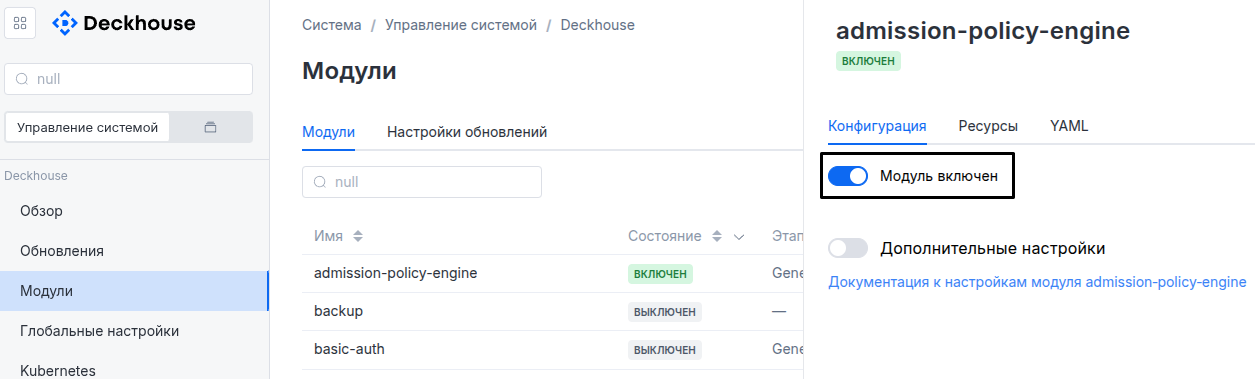
С помощью веб-интерфейса Deckhouse. В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
user-authz, включите (или выключите) переключатель «Модуль включен». Сохраните изменения.Пример:
-
С помощью Deckhouse CLI (d8).
Используйте команду d8 system module enable для включения модуля, или d8 system module disable для выключения модуля (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Пример включения модуля
user-authz:d8 system module enable user-authz -
С помощью ModuleConfig
user-authz.Установите
spec.enabledвtrueилиfalseв ModuleConfiguser-authz(создайте его, при необходимости).Пример манифеста для включения модуля
user-authz:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: user-authz spec: enabled: true
Настроить модуль можно одним из следующих способов:
-
С помощью веб-интерфейса Deckhouse.
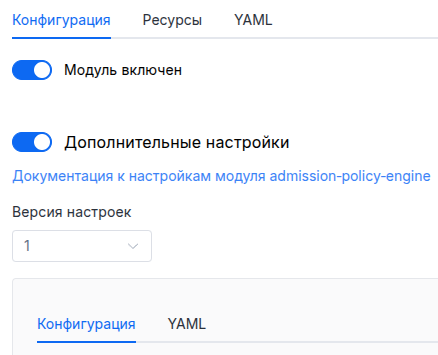
В разделе «Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модуль
user-authz, включите переключатель «Дополнительные настройки». Заполните необходимые поля формы на вкладке «Конфигурация», или укажите настройки модуля в формате YAML на вкладке «YAML», не включая секцию settings. Сохраните изменения.Пример:
Вы также можете отредактировать объект ModuleConfig
user-authzна вкладке «YAML» в окне настроек модуля («Система» → «Управление системой» → «Deckhouse» → «Модули», откройте модульuser-authz), указав версию схемы в параметреspec.versionи необходимые параметры модуля в секцииspec.settings. -
С помощью Deckhouse CLI (d8) (требуется Deckhouse CLI (d8), настроенный на работу с кластером).
Отредактируйте существующий ModuleConfig
user-authz(подробнее о настройке Deckhouse читайте в документации), выполнив следующую команду:d8 k edit mc user-authzВнесите необходимые изменения в секцию
spec.settings. При необходимости укажите версию схемы в параметреspec.version. Сохраните изменения.Вы также можете создать файл манифеста ModuleConfig
user-authz, используя пример ниже. Заполните секциюspec.settingsнеобходимыми параметрами модуля. При необходимости укажите версию схемы в параметреspec.version.Примените манифест с помощью следующей команды (укажите имя файла манифеста):
d8 k apply -f <FILENAME>Пример файла манифеста ModuleConfig
user-authz:apiVersion: deckhouse.io/v1alpha1 kind: ModuleConfig metadata: name: user-authz spec: version: 1 enabled: true settings: # Параметры модуля из раздела "Параметры" ниже.
Параметры
Версия схемы: 1
- объектsettings
- булевыйsettings.controlPlaneConfigurator.enabled
Передавать ли в control-plane-manager параметры для настройки authz-webhook (см. параметры control-plane-manager’а).
При выключении этого параметра модуль
control-plane-managerбудет считать, что по умолчанию webhook-авторизация выключена, и, соответственно, если не будет дополнительных настроек,control-plane-managerбудет стремиться вычеркнуть упоминания webhook-плагина из манифеста. Даже если вы настроите манифест вручную.По умолчанию:
trueПримеры:
enabled: trueenabled: false
- булевыйsettings.enableMultiTenancy
Доступно в редакциях: BE, SE, SE+, Ultimate/EE, Certified Core/CSE Lite (1.73), Certified Pro/CSE Pro (1.73)
Включить авторизацию по неймспейсам (режим multi-tenancy).
При включении модуль разворачивает на master-узлах вебхук авторизации и Permission Browser. Они применяют поля
namespaceSelector,limitNamespacesиallowAccessToSystemNamespacesресурса ClusterAuthorizationRule и обслуживают WhoCan, SubjectAccessReport и отфильтрованный список неймспейсов. Настройкиkube-apiserverавтоматически выполняет модуль control-plane-manager, см. «Настройка kube-apiserver для работы в режиме multi-tenancy».По умолчанию:
falseПримеры:
enableMultiTenancy: trueenableMultiTenancy: false